Win7 遠端桌面 (RDP) 功能強大但帶來安全風險,是否啟用需權衡:
觀點一:建議關閉 (一般家用/無遠端需求)
- 開啟 RDP (TCP 3389) 等於在網路暴露一個高權限入口,易遭暴力破解、勒索軟體攻擊。
- 大多數家用用戶極少使用遠端桌面,攻擊面大於效益。
觀點二:有條件啟用 (企業/外勤/IT 管理)
- 外勤人員需遠端存取公司電腦檔案/系統。
- IT 管理員需遠端維護伺服器/工作站。
若必須啟用,必做安全強化:
- 修改預設連接埠 3389 (登錄檔
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\PortNumber)。
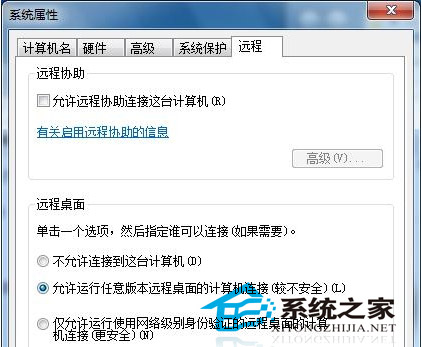
- 啟用網路層級驗證 (NLA):系統內容 → 遠端 → 勾選「僅允許執行網路層級驗證的遠端桌面連線」。
- 限制允許連線的使用者:僅加入必要帳號,移除 Administrators 群組預設權限。
- 防火牆限制來源 IP:僅允許公司 VPN/特定 IP 區段存取 TCP 3389。
- 使用 VPN/SSH 隧道:勿直接將 RDP 暴露於公網。
- 強制複雜密碼/雙因子驗證 (RD Gateway/MFA)。
結論: 無明確遠端需求請保持關閉;有需求務必實施上述強化措施,「便利」與「安全」須取得平衡。