面對殺毒軟體「查得出、刪不掉」的頑固病毒(如多重備份自我復原、掛鉤系統程序無法刪除),Win7 內建的「應用程式控制原則」AppLocker 能建立執行封鎖規則,讓病毒「存在但無法作惡」,宛如關進數位監獄。
病毒難清除的兩大原因
- 狡兔三窟:病毒將自身複製至多處,故意讓殺毒軟體查殺一個,其他加密藏匿,刪除後自動恢復。
- 掛鉤系統程序:病毒透過 DLL 注入等手段與關鍵系統進程綁定,強行刪除恐導致系統崩潰。
AppLocker 封鎖病毒執行步驟
- Win+R 輸入
secpol.msc 開啟「本機安全性原則」。
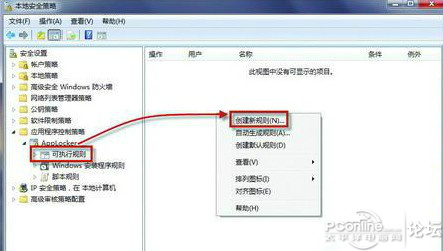
- 依序展開「應用程式控制原則 → AppLocker → 可執行檔規則」。
- 右鍵空白處選「建立新規則」→「下一步」。
- 權限頁:動作選「拒絕」,用戶或群組選「Everyone」(含系統自身)。
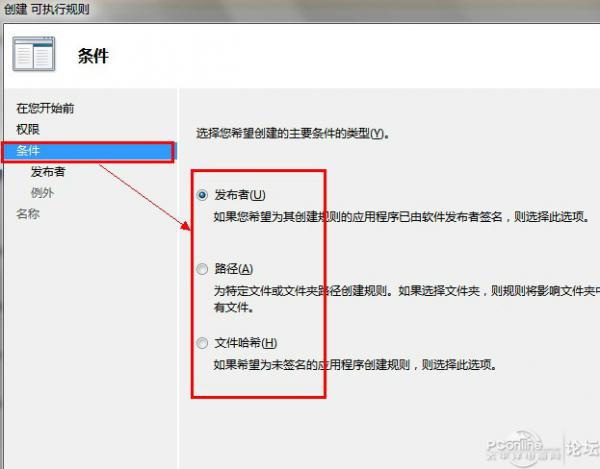
- 條件頁:選「路徑」條件類型 → 瀏覽選取病毒檔案或資料夾 → 下一步 → 建立。
- 首次建立會提示建立預設規則,點「是」避免誤封鎖系統程式。
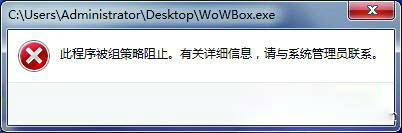
規則不生效時的補救
執行 services.msc,找到「Application Identity」服務,將啟動類型改為「自動」並啟動服務,即可讓 AppLocker 規則生效。
進階條件類型說明
- 發布者:依數位簽章判斷,適合限制合法軟體,病毒通常無簽章。
- 路徑:直接指定檔案/資料夾,最直觀易用。
- 檔案雜湊:依 SHA-256 雜湊值封鎖,病毒複製多份、改名也能精準攔截。