需求:禁止其他主機透過特定埠(如TCP 4000)存取本機服務。Win 7「進階安全性 Windows 防火牆」提供精細的入站/出站規則建立精靈,本文以圖文詳解全流程。
核心概念
- 入站規則:外部 → 本機(他人存取你)。
- 出站規則:本機 → 外部(你存取他人)。
- 本案例屬「入站規則」,動作選「封鎖連線」。
逐步建立封鎖規則
- 控制台 → 系統與安全性 → Windows 防火牆 → 左側「進階設定」。
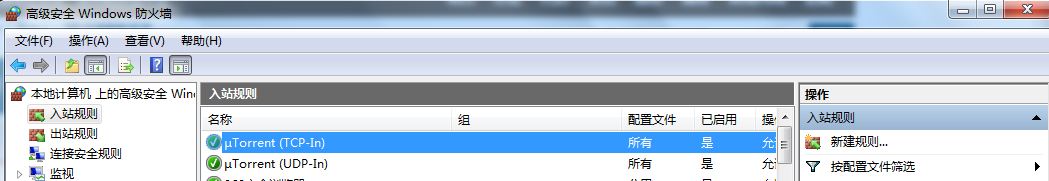
- 左樹選「輸入規則」 → 右側動作窗格「新增規則」。
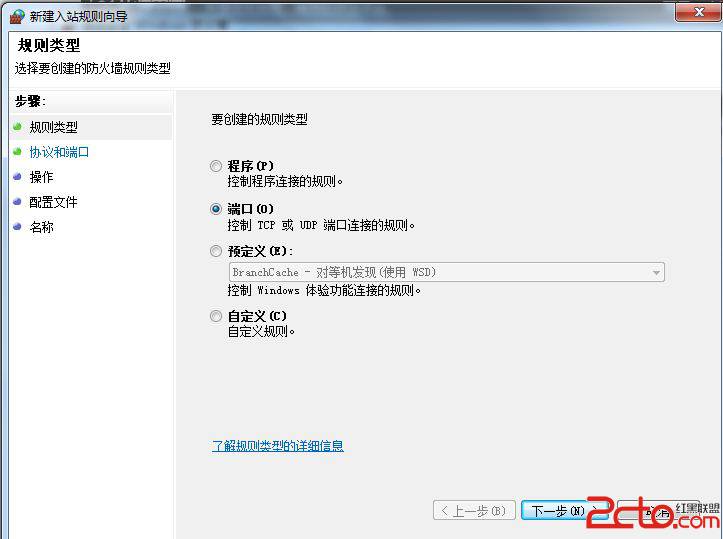
- 規則類型選「連接埠」 → 下一步。
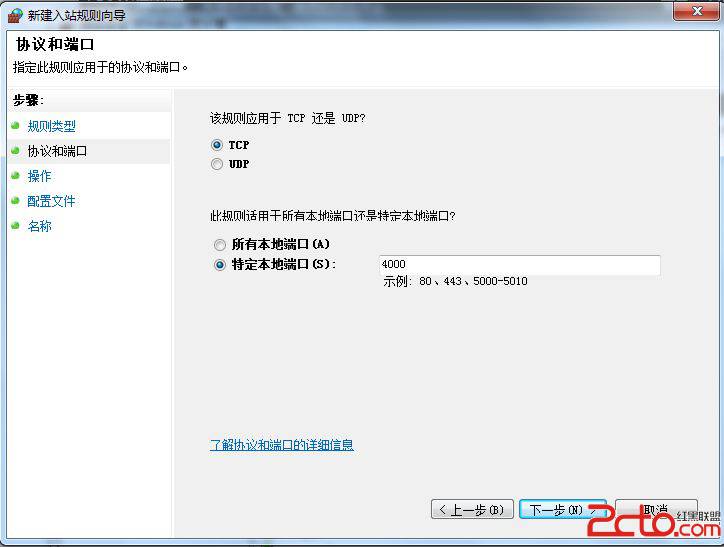
- 協定選「TCP」,特定本機連接埠輸入
4000(或多埠用逗號分隔:4000,5000-6000) → 下一步。
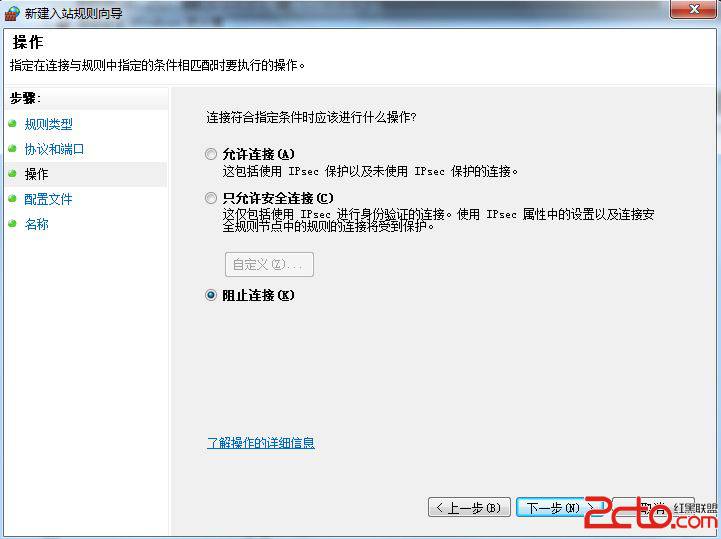
- 動作選「封鎖連線」 → 下一步。
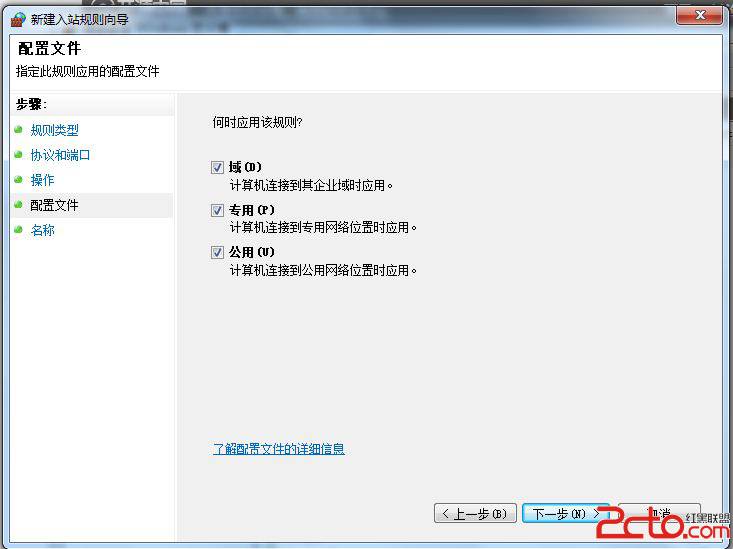
- 設定檔:域/私人/公用全勾選(或依需求) → 下一步。
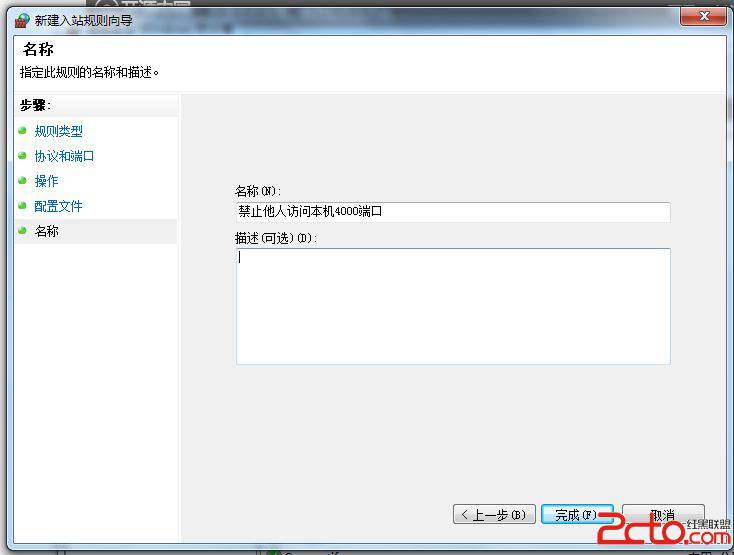
- 名稱輸入
Block_TCP_4000_Inbound,描述說明用途 → 完成。
驗證與管理
- 規則建立後預設啟用,左側清單可見「已啟用:是」。
- 測試:他機
telnet 本機IP 4000 應連線失敗/逾時。
- 暫停/刪除:右鍵規則 → 「停用規則」/「刪除」。
延伸應用:同樣邏輯可封鎖UDP埠、特定IP範圍、特定程式(如禁止某.exe對外連線),構建主機級防護基線。