公司電腦隱私難保,想知道別人有沒有偷用你的 QQ 或其他程式?Win7 內建的「稽核原則」配合「事件檢視器」能完整記錄程式存取紀錄。以下以 QQ 為例示範三階段設定流程。
階段一:啟用「稽核物件存取」原則
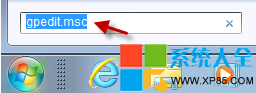
- Win+R 輸入
gpedit.msc 開啟「本機群組原則編輯器」。
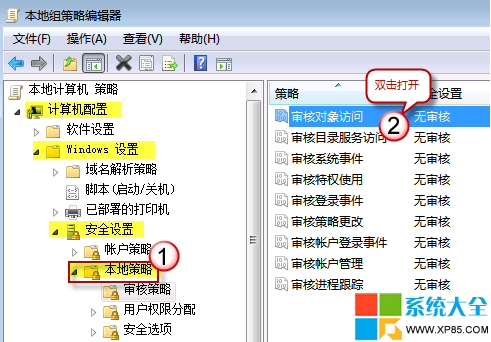
- 依序展開:電腦設定 → Windows 設定 → 安全性設定 → 本機原則 → 稽核原則。
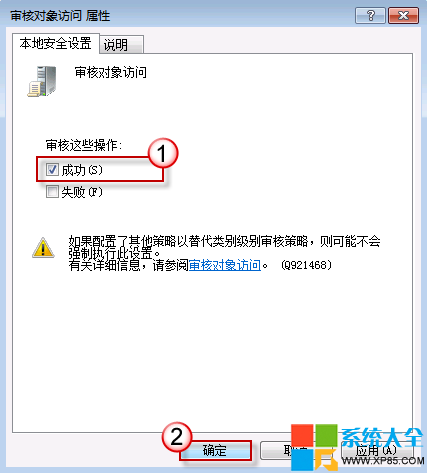
- 雙擊「稽核物件存取」,勾選「成功」,確定。
階段二:為 QQ 執行檔新增稽核對象
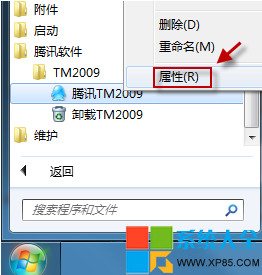
- 找到 QQ 捷徑或執行檔 (
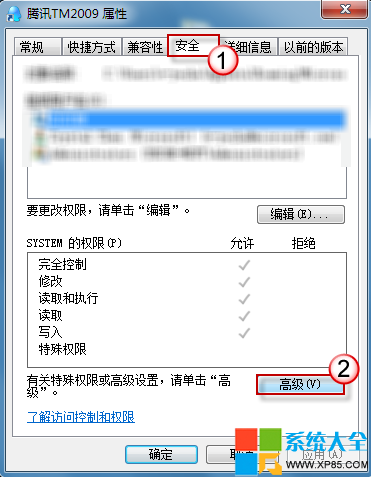
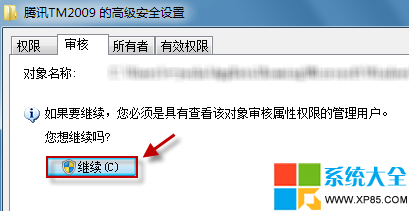
QQ.exe) 右鍵 → 「內容」 → 「安全性」索引標籤 → 「進階」。
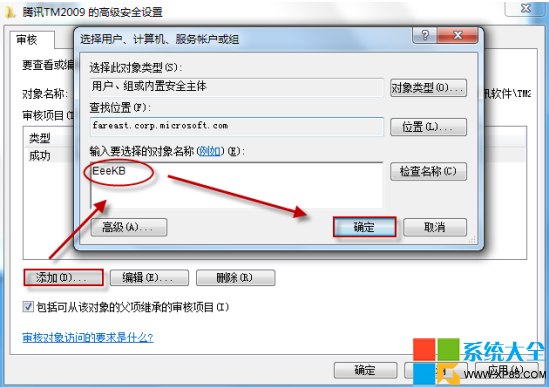
- 切換「稽核」索引標籤 → 「新增」 → 輸入目前登入的使用者名稱 → 確定。
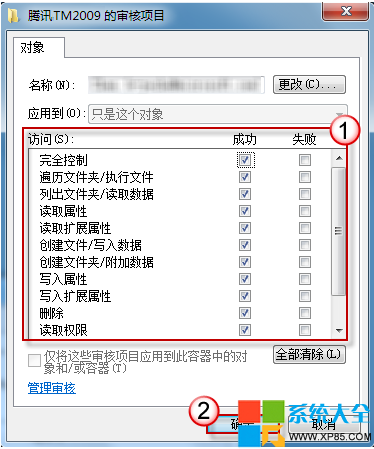
- 於「稽核項目」視窗中,基本權限全勾選「成功」(或至少勾選「執行檔/執行」),一路確定離開。
階段三:於事件檢視器查看存取紀錄
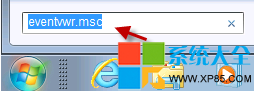
- Win+R 輸入
eventvwr.msc 開啟「事件檢視器」。
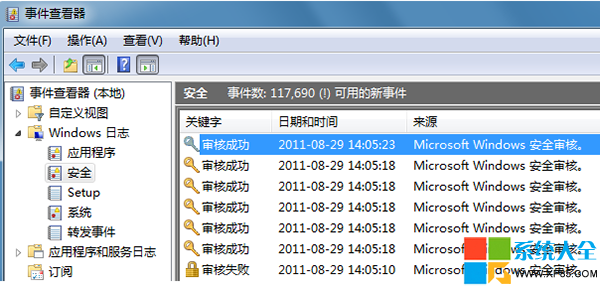
- 展開「Windows 記錄」 → 「安全性」。
- 右鍵「篩選目前的記錄」,事件來源選「Security-Auditing」,事件 ID 輸入 4663(嘗試存取物件),或直接依時間篩選。
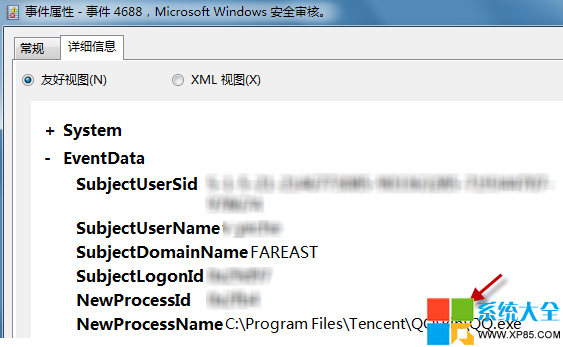
- 查看詳細資訊中「物件伺服器」為
File、「物件名稱」為 QQ.exe 路徑的事件,即可知誰在何時啟動了 QQ。
此技巧同樣適用於監控下載軟體、瀏覽器等任何可執行檔,保護個人電腦使用隱私。