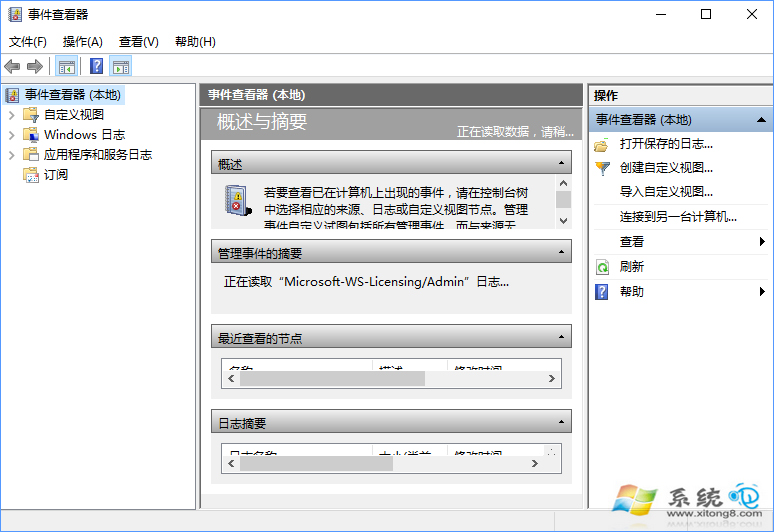
事件檢視器是 Windows 內建診斷工具,記錄系統、應用程式、安全性等日誌,排查藍畫面、服務失敗、應用程式當機的關鍵依據。
開啟事件檢視器
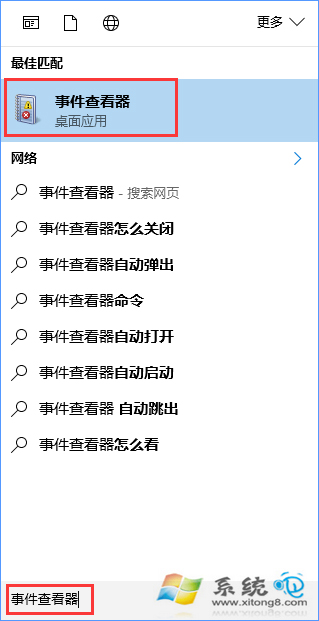
- 搜尋列輸入「事件檢視器」點擊開啟。
- 或 Win + X → 事件檢視器。
常用日誌查看路徑
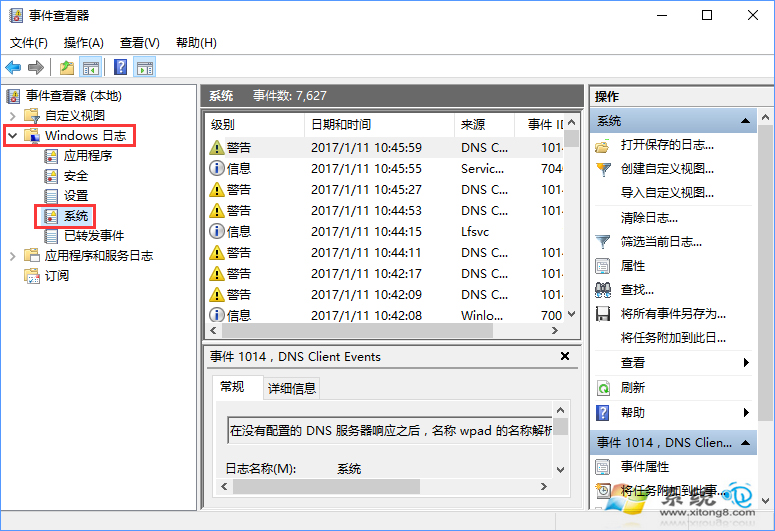
- Windows 記錄 → 系統:核心系統事件(驅動、服務、硬體錯誤)。
- Windows 記錄 → 應用程式:使用者模式程式錯誤/當機記錄。
- Windows 記錄 → 安全性:登入/登出、權限存取稽核(需啟用稽核原則)。
使用技巧
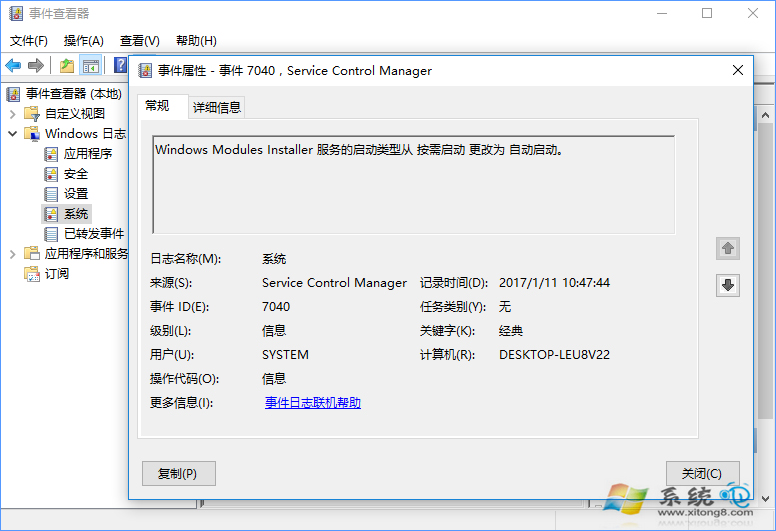
- 雙擊事件查看詳細資訊:事件 ID、來源、層級、描述。
- 右鍵事件 → 依此事件篩選 快速聚焦同類問題。
- 右鍵日誌 → 篩選目前的記錄 設定事件 ID、層級、時間範圍精準搜尋。
- 藍畫面後重點查看「系統」日誌中來源為
BugCheck 的事件。
進階:搭配 wevtutil 指令或 PowerShell Get-WinEvent 進行自動化日誌分析與匯出。