Windows 10 詳細記錄系統、應用程式、安全性等事件,透過「事件檢視器」可深入分析錯誤原因、追蹤服務異常、稽核登入登出,是進階疑難排解的關鍵工具。
開啟事件檢視器
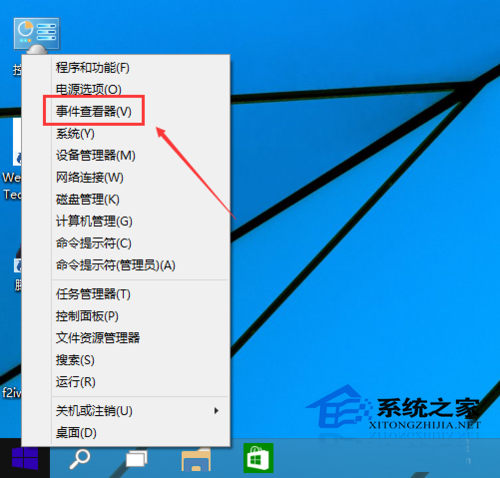
- 右鍵點擊「開始」按鈕 → 選擇「事件檢視器」。
- 或執行
eventvwr.msc。
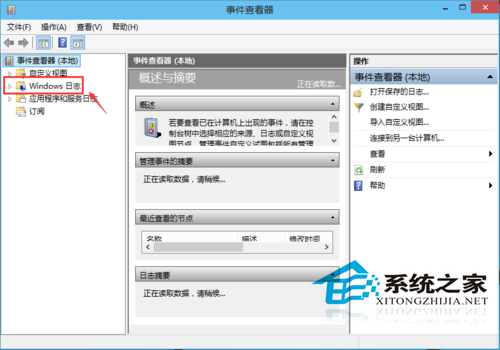
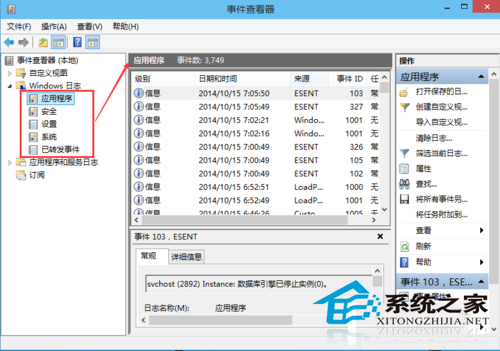
主要記錄類別與用途
- Windows 記錄 → 系統:核心系統事件(驅動程式失敗、服務啟動/停止、磁碟錯誤、關機/重開機原因)。系統錯誤多在這裡。
- Windows 記錄 → 應用程式:應用程式錯誤、當機、安裝/更新記錄。應用程式錯誤在這裡。
- Windows 記錄 → 安全性:稽核事件(登入/登出、物件存取、權限使用),需啟用稽核原則才會記錄。
- 應用程式與服務記錄:特定角色/功能記錄(如 Microsoft-Windows-TaskScheduler、PowerShell、Windows Defender)。
篩選與匯出技巧
- 右鍵記錄類別 →「篩選目前的記錄」→ 依事件層級(嚴重、錯誤、警告)、事件 ID、來源、日期篩選。
- 右鍵 →「儲存篩選後的記錄檔為」→ .evtx 格式,可離線分析或提供技術支援人員。
- 建立自訂檢視:右鍵「自訂檢視」→「建立自訂檢視」,整合多來源記錄集中監控。