個人隱私頻被洩露,幕後推手多為間諜軟件。本文剖析其兩大竊取模式、手機端新變種,給出系統防火牆攔截出站、專業反間諜查殺、移動端行為管理三層防護體系,並列舉 15 條防洩露習慣。
自我診斷:中招徵兆
- 無上網操作卻彈廣告/遊戲窗。
- IE 主頁被鎖定篡改無法改回。
- 系統變慢、資源管理器頻假死。
- QQ/支付寶密碼無故洩露被盜號。
竊取原理
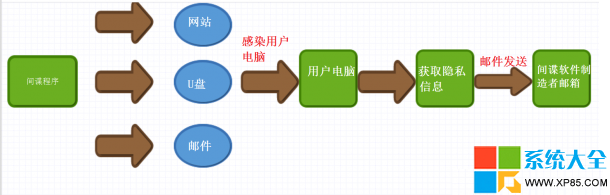
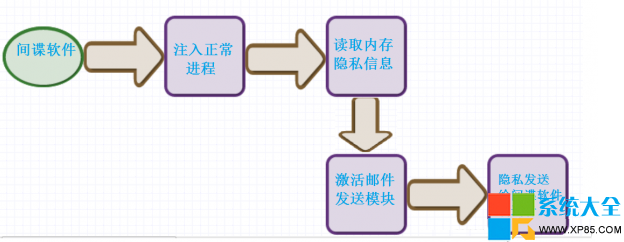
被動式 (掛馬/捆綁傳播 → 進程注入 → 內存讀取 → 郵件發送)
- 網頁/郵件/U 盤植入下載器,用戶訪問自動安裝。
- 注入 `explorer.exe` 等正常進程繞過殺毒。
- 讀取內存中輸入的賬號密碼 (鍵盤鉤子/表單掃描)。
- 內置 SMTP 模塊發送含密碼郵件到攻擊者郵箱。
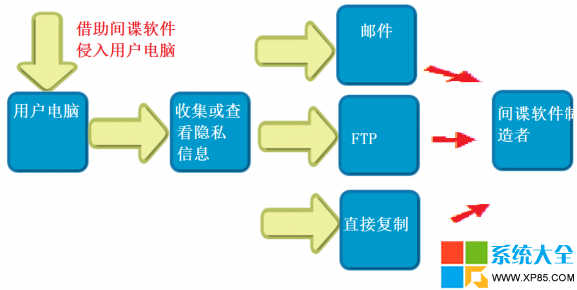
主動式 (黑客工具滲透 → 直接讀取/傳輸文件)
- 利用系統/網站漏洞植入後門 (Meterpreter/RAT)。
- 遠程查看桌面、開啟攝像頭、下載私密文件/照片。
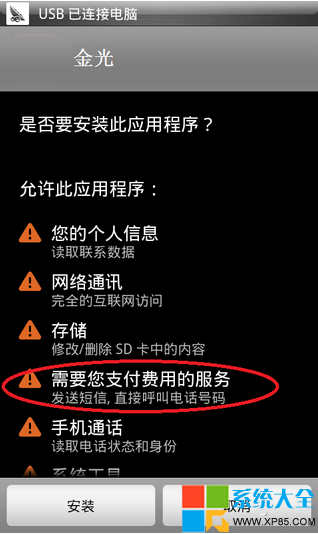
手機端新變種
- 惡意 App 聲明 `READ_SMS`/`READ_CONTACTS`/`RECORD_AUDIO` 權限,安裝後後台竊取短信/通訊錄/錄音發送給攻擊者。
三層防護體系
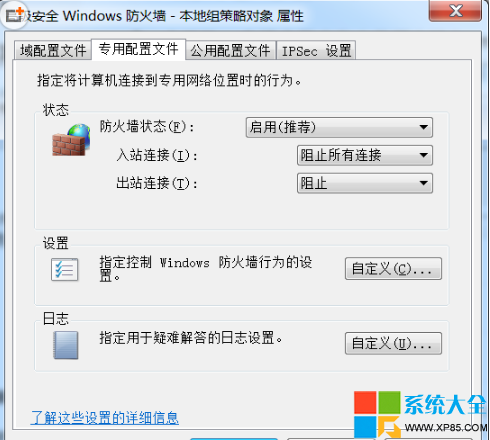
1. 系統防火牆:阻斷出站連接 (Win7 示例)
- `secpol.msc` → 「高級安全 Windows 防火牆」屬性 → 三個配置文件:**入站/出站均設「阻止」**。
- 「出站規則」→「新建規則」→ 為 QQ、瀏覽器等**必需程序單獨放行出站**。
- 間諜軟件無出站規則 → 無法發送竊取數據 → 失效。
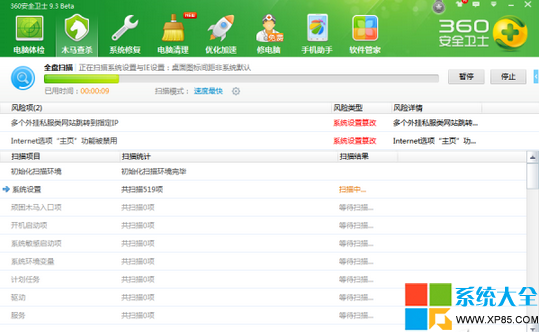
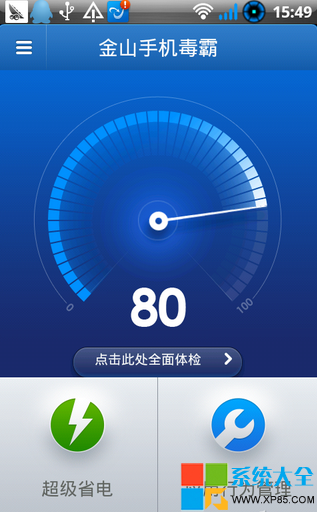
2. 專業反間諜軟件:360/金山全盤掃描查殺
- 360 安全衛士 → 「木馬查殺」→「全盤掃描」。
- 金山毒霸手機版 → 「全面體檢」掃描查殺。
3. 移動端行為管理:權限最小化
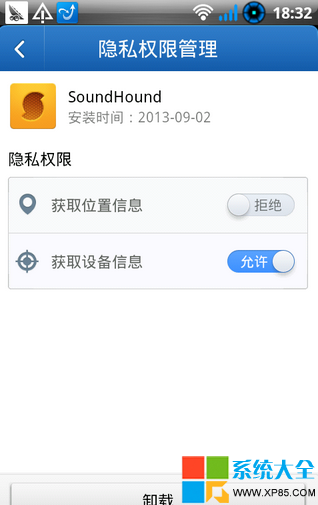
- 金山毒霸手機版 → 「應用行為管理」→「隱私」→ 可疑 App 選「拒絕隱私權限」。
- Android 6.0+ 系統自帶權限管理器同理操作。
15 條防洩露鐵律
- 快遞單抹除信息再丟棄。
- 公共網絡下線清理痕跡 (瀏覽器隱私模式)。
- 網上評論不留真實姓名/單位/電話。
- 發電話號碼用 `-` 隔開 (如 `138-0000-1111`) 阻斷搜索引擎關聯。
- 身份證/銀行卡妥善保管。
- 慎用 App 簽到 (暴露位置軌跡)。
- 慎用雲存儲放敏感文件 (加密後再上傳)。
- 密碼加密管理、高強度、分級、雙因子。
- 不隨意曬孩子照片 (人臉識別風險)。
- 關閉微信不必要的開關 (附近的人、搖一搖、朋友圈定位)。
- 網上測試題警惕釣魚收集隱私。
- 手機裝殺毒、不亂裝來源不明 App。
- 舊手機換機前**深度擦除** (恢復出廠+加密擦除)。
- 安裝軟件少點「允許」,拒絕非必要權限。
- 公共場所關 Wi-Fi,不蹭免費熱點 (中間人攻擊)。
本文來自於【系統之家】 www.xp85.com