弟弟誤執行 diskpart.exe 導致分區表損壞數據丟失,痛定思痛構建 **四層遞進程式執行封鎖體系**,從註冊表到組策略、NTFS 權限、內核級腳本、專用防強殺工具,**徹底杜絕非授權程式運行**。
DisallowRun — 當前用戶級黑名單regedit 定位 HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer。DWORD: DisallowRun = 1 (Hex)。Key: DisallowRun,其下新建字串值 (名任意) 值為程式檔名 (如 Thunder.exe)。DisallowRun 子鍵權限設「完全控制」僅限當前帳戶,其他帳戶移除所有權限。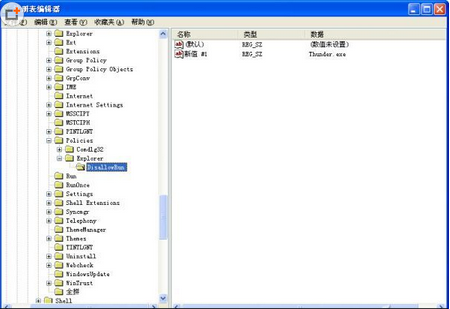
gpedit.msc → 用戶配置 → 管理範本 → 系統 → 不要執行指定的 Windows 應用程式 → 啟用 → 「顯示」添加黑名單 (如 Thunder.exe)。電腦配置 → Windows 設定 → 安全性設定 → 軟體限制策略 → 新增路徑規則 → 瀏覽選擇目標程式完整路徑 → **安全等級設「不允許」**,**內核級攔截,CMD 繞過無效**。gpedit.msc 改名防被開啟修改。runas 降權執行 — 檔案系統級硬性管控lysofter)。lysofter → 給予「完全控制」。CMD → runas /user:lysofter "d:\tools\racer.exe" → 輸入密碼 → 以 lysofter 身份運行。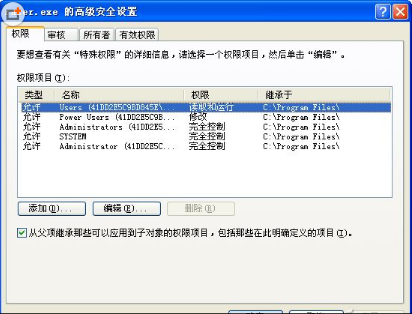
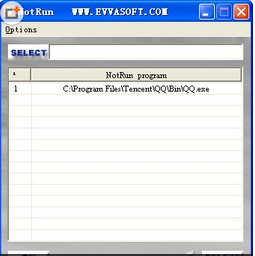
WMI 輪詢 Win32_Process,匹配程式名 (如 QQ.exe) → Terminate() → Sleep 200ms 循環。存 Deny.vbs 放 C:\Windows,組策略「啟動腳本」添加開機自動運行。OR name='xxx.exe' 串聯。解除:任務管理器結束 wscript.exe。NotRun.exe 會自動重生,**極難被終止**。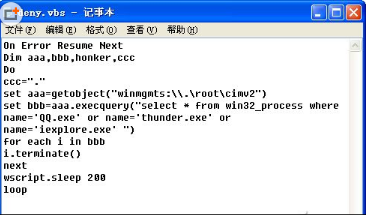
| 層級 | 適用場景 | 繞過難度 | 管理成本 |
|---|---|---|---|
| 註冊表 | 家庭簡單黑名單 | 低 (安全模式/其他帳戶可改) | 極低 |
| 組策略+軟體限制 | 企業/進階用戶 | 中 (需管理員權限改策略) | 低 |
| NTFS 權限 | 高安全需求/共用電腦 | 高 (檔案系統級硬性控制) | 中 |
| VBS/NotRun | 極致防繞過/防強殺 | 極高 (內核輪詢/自我保護) | 中高 |
**單一防線必有漏洞,分層疊加才是王道。** 家庭建議「組策略軟體限制 + NotRun」雙重保障;企業/高安全場景全四層疊加,構建程式執行鐵幕。