無線加密 (WPA2/WPA3) 是防蹭網基礎,但密碼一旦外洩或被暴力破解即失效,且加密演算會微幅降低傳輸效能。若能在「不依賴加密」前提下,從網路層面物理阻擋非法裝置,豈不更安心?本文以水星 MW150R 為例,實測四招「隱形防蹭術」,組合使用可構建多層防禦。
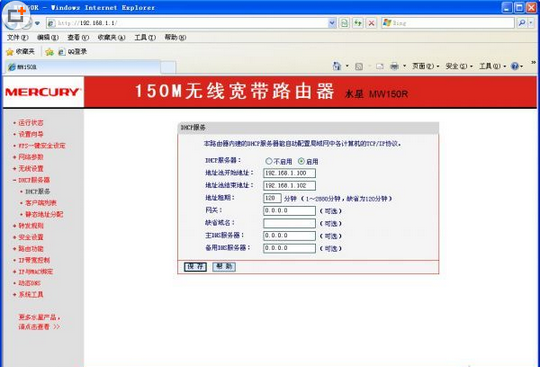
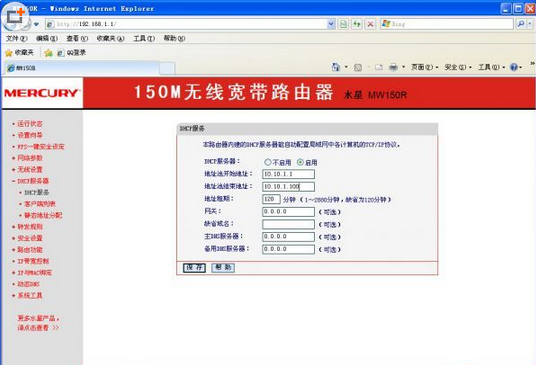
原理:路由器 DHCP 僅分配 N 個 IP,家中裝置數 = N,新裝置連上也拿不到 IP,無法上網。
設定:
192.168.1.100、「地址池結束」192.168.1.102(例:3 台裝置)。效果:三台家用裝置開機佔滿 100-102,蹭網者掃描到 Wi-Fi 也只能等 IP 釋放,久等不著通常放棄。
原理:多數路由器預設 192.168.1.x 或 192.168.0.x,蹭網工具預設掃描這兩網段。改用 10.x.x.x 或 172.16.x.x,自動掃描腳本直接漏網。
設定:
10.10.1.1 ~ 10.10.1.100。10.10.1.254(避開 .1 慣例)。10.10.1.99) + 閘道 10.10.1.254 + DNS。效果:蹭網者連上 Wi-Fi 後,預設 DHCP 失效、預設網段不通,除非手動猜出完整 TCP/IP 參數,難度指數級上升。
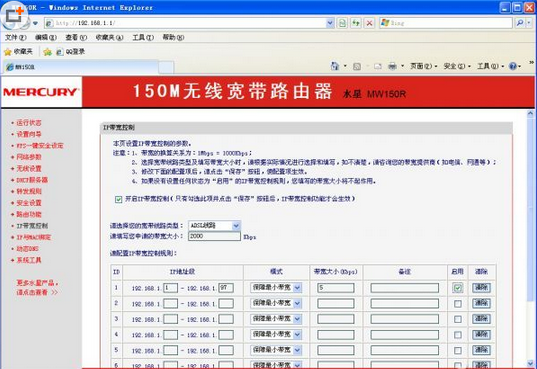
原理:合法裝置 MAC-IP 綁定享全速,非名單 IP 限速 5-10 KB/s,網頁打不開、影片卡成 PPT,體驗極差主動離開。
設定:
192.168.1.1 ~ 192.168.1.97 (非綁定區) → 上傳/下載 5 KB/s。效果:蹭網者雖連上,速度慢到懷疑人生,通常自行斷開。
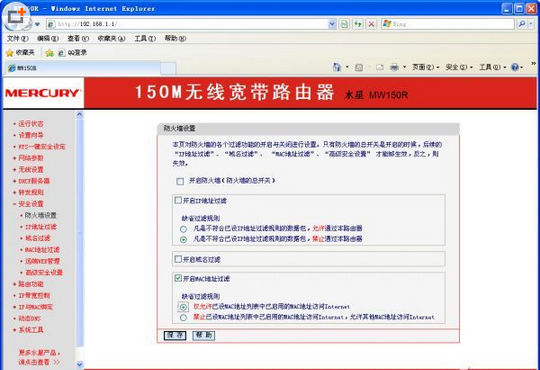
原理:每張網卡 MAC 全球唯一。路由器僅允許白名單 MAC 通過,其餘裝置連上 Wi-Fi 也無法取得 IP/通過防火牆。
設定:
效果:最徹底、最省資源,蹭網者連關聯請求都被丟棄。
| 層級 | 措施 | 阻擋強度 | 維護成本 |
|---|---|---|---|
| 1️⃣ 基礎 | WPA2/WPA3 強密碼 + 修改預設管理密碼 | ★★★☆☆ | 低 |
| 2️⃣ 隱形 | 非常用網段 (10.x) + 關閉 DHCP + 靜態 IP | ★★★★☆ | 中 (新裝置需手動設 IP) |
| 3️⃣ 物理 | MAC 白名單 | ★★★★★ | 中 (新裝置需登入後台加 MAC) |
| 4️⃣ 懲罰 | 頻寬節流 (非白名單 5 KB/s) | ★★★★☆ | 低 |
| 5️⃣ 瘦身 | DHCP 地址池 = 裝置數 | ★★★☆☆ | 低 |
推薦組合:基礎加密 + MAC 白名單 + 非常用網段 三層疊加。新裝置入網只需登入後台加 MAC + 手動設 IP,一次設定長效受用。
密碼是「門鎖」,MAC 白名單是「門禁卡」,非常用網段是「隱藏門牌」,頻寬節流是「龜速懲罰室」。疊加使用,蹭網者面對的不再是「能不能進」,而是「進得去、查不到 IP、猜不到網段、跑不動速度、最終被硬體層面拒之門外」。下次調整路由器,試著啟用這幾項隱形防禦,享受真正乾淨的專屬頻寬吧!