發現家裡電信路由器管理頁面功能被閹割(隱藏高級設置)。通過 Telnet 進入 Linux 內核,利用默認弱口令 root/root 登錄,在 /tmp/db_backup_cfg.xml 找到超級管理員賬號 telecomadmin 及加密密碼,登錄後解鎖完整功能。全過程記錄與安全反思。
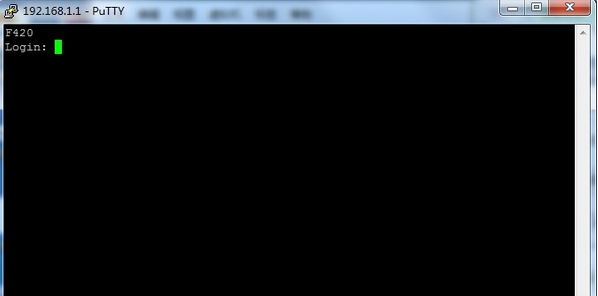
putty → Telnet 192.168.1.1/home/httpd/ 為 Web 根目錄;/tmp/db_backup_cfg.xml 含完整配置cp /tmp/db_backup_cfg.xml /home/httpd/https://192.168.1.1/db_backup_cfg.xml 獲取明文 XMLuseradmin → 發現 telecomadmin 及長密碼串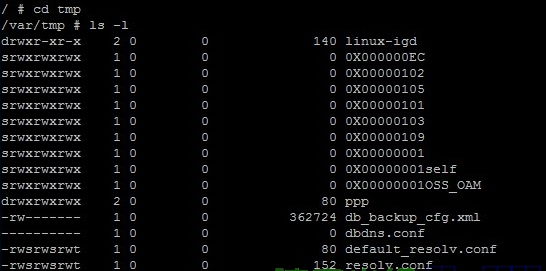
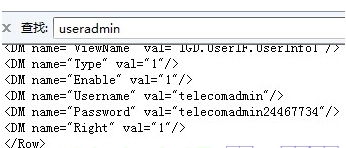
用 telecomadmin + 該密碼登錄 192.168.1.1 → 高級功能全部解鎖,提權成功!
root/root,極易被入侵passwd 修改密碼提示 not found,無法改密tracert 探測鄰近路由,但涉嫌非法入侵,作罷警示: 運行商設備默認弱口令是巨大安全隱患,用戶無法修改 root 密碼更是設計缺陷。建議更換自購路由器,或要求運行商修改憑證。
來源:【系統之家】 www.xp85.com