實驗拓撲
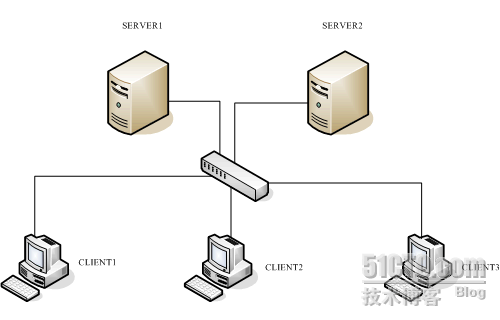
- Server1:獨立根 CA
- Server2:獨立從屬 CA
- Client1/2/3:憑證申請端
階段一:建立獨立根 CA (Server1)
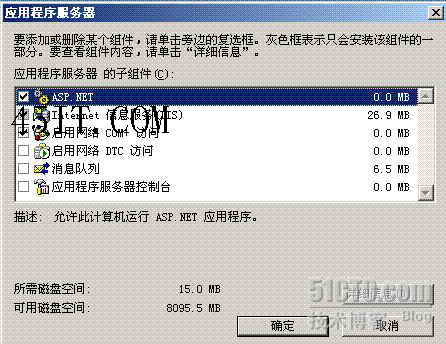
- 安裝 IIS(預設網站)。
- 控制台 → 新增/移除 Windows 元件 → 憑證服務 → 選「獨立根 CA」。
- 輸入 CA 名稱(如
RootCA-Ent)、設定效期(建議 10 年)、選擇金鑰長度(≥2048 bits)。
- 完成精靈,驗證
https://Server1/certsrv 可存取。
階段二:用戶端透過 Web 申請憑證
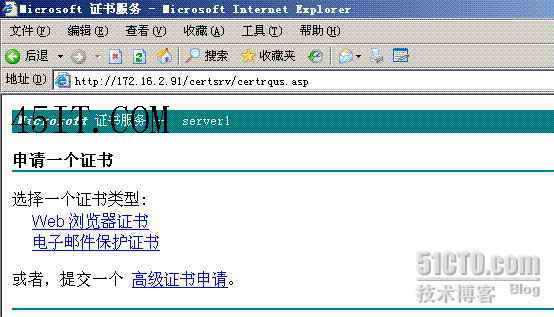
- Client 瀏覽器開啟
https://Server1/certsrv。
- 選「申請新憑證」→ 選擇「使用者憑證」或「Web 伺服器憑證」→ 填寫主體資訊 → 送出。
- 狀態顯示「掛起中」,等待管理員核發。
階段三:根 CA 管理員核發憑證
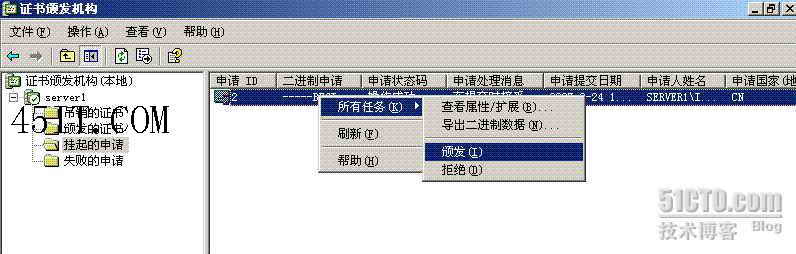
- Server1 開啟「憑證授權單位」管理主控台(
certsrv.msc)。
- 展開「掛起的要求」→ 右鍵目標要求 →「所有工作」→「核發」。
- 用戶端重新整理頁面,下載並安裝憑證(.cer/.pfx)。
階段四:建立獨立從屬 CA (Server2)
- Server2 同樣安裝 IIS + 憑證服務,選「獨立從屬 CA」。
- 精靈會要求產生憑證要求檔(.req),複製到 Server1。
- Server1 以根 CA 身分核發從屬 CA 憑證(.cer),複製回 Server2。
- Server2 匯入回覆憑證,完成從屬 CA 安裝。
此時信任鏈:RootCA → SubCA → End Entity,SubCA 可獨立簽發終端憑證,根 CA 保持離線。
驗證與管理
- 用戶端可透過 IE「網際網路選項」→「內容」→「憑證」查看已安裝憑證。
- 或使用 MMC 加入「憑證」嵌入式管理單元(電腦帳戶/使用者帳戶)統一管理。
- 定期檢查 CRL 發佈狀態,確保撤銷資訊及時送達。