Windows 檔案伺服器承載敏感檔案、資料庫、密碼,一旦宕機網路癱瘓,被攻破則是潘朵拉魔盒。本文分享真實駭客攻擊案例,從駭客視角揭示漏洞利用手法,助你重新檢視伺服器安全——並非所有安全問題都深不可測。
安裝所有已知微軟重要更新後,用漏洞掃描工具(如 NeXpose Community Edition)掃描,仍會發現可被攻擊漏洞。大多數 Windows 檔案伺服器漏洞源於遺漏補丁,內網常無入侵防護系統(IPS),所有內部連線被信任,內部人員若有不軌極危險。
內部攻擊者視角實測:只需內網連線與免費工具(NeXpose、Metasploit)。
① 掃描網路或關鍵伺服器漏洞。
② 發現檔案伺服器存在 MS08-067 漏洞(允許任意代碼執行)。
③ Metasploit 模組頁面確認該漏洞。
④ 下載安裝 Metasploit,添加參數生成命令,獲取伺服器完全存取權(刪除檔案、複製 SAM 資料庫與敏感檔案、增刪用戶等)。
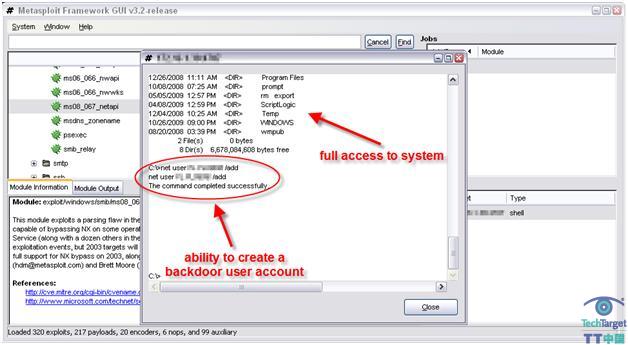
圖1. 用 Metasploit 檢查 MS08-067 漏洞
此手法可在任何有漏洞 Windows 系統重複利用。若對公網伺服器無防火牆,同類攻擊可經由互聯網發動。另記住:不安全無線網路(如倉庫掃描設備熱點)亦可成跳板,無論 WEP/WPA 加密,一定範圍內(停車場、鄰棟大樓)設備均可輕易接入發動攻擊。
不安全無線網路下,攻擊者用 CommView for WiFi、AirMagnet 分析工具竊取資訊。若獲取實體連線或受信任用戶身份,可發動 ARP 攻擊,穿透乙太網「安全」控制,攫取網路中任意資料。
為何針對檔案伺服器?攻擊者易透過 SMB、POP3、Web、FTP、Windows 認證對話竊取密碼,作為非法直接連線憑證存取檔案伺服器。
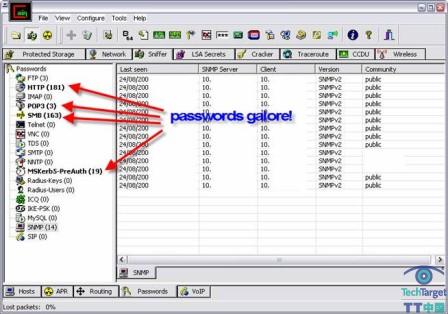
圖2. Cain & Abel 等工具輕鬆破解密碼
問題日益嚴重:無保護共享伺服器上的敏感資訊任意網路用戶可存取——典型如公共資料夾。原因:管理員資訊過載、用戶操作草率,但企業管理層極重視個人身分資訊安全。
攻擊路徑:
① 標準域用戶(或盜用合法帳號的駭客)掃描網路尋找共享檔案(GFI LANguard 內建共享資源查找工具)。
② 逐一嘗試連接。
③ 檔案過多時用 Windows 檔案總管搜尋,或更強大的 Effective File Search (EFS) 篩選。
④ 搜尋 .doc/.xls/.txt 等含「ssn」「dob」「confidential」關鍵字的檔案,必能找到有價值資料。
⑤ 複製竊取,進一步破壞或售予競爭對手。
自測即知非虛言。若檔案伺服器對公網開放(雖通常禁止但常見),駭客可用 Google Hacking(GHDB)大肆搜刮。建議用 Acunetix Web Vulnerability Scanner 內建 GHDB 掃描測試。
易在網路發現其他漏洞間接操控檔案伺服器,多因實體設備安全缺失:
若駭客能做,你也應測試。以惡意方式攻擊自己的 Windows 檔案伺服器,看看無限制的內外網環境能做什麼。記住:測試需謹慎擇時、擇工具、擇方式。