為虛擬基礎設施挑選防護措施,猶如為 Mac OS 購買防毒軟體,旁人往往不解:為何大費周章?然而,隨著愈來愈多 IT 企業將伺服器遷移至虛擬機與雲端環境,保護這些資源的議題逐漸浮上檯面,重要性與日俱增。
虛擬機安全絕非單純安裝防火牆或防毒軟體即可高枕無憂。實體伺服器的設計初衷,並非為了在運行 10 個虛擬伺服器的管理程式上檢查、過濾龐大流量。虛擬機具備一鍵啟動、通知、跨管理程式遷移等特性,所選防護措施必須能輕鬆因應這些動態操作。隨著資料中心虛擬機數量激增,其可解釋性、管理性與安全性均面臨嚴峻挑戰。倘若未經授權者取得管理程式存取權,即可利用控制缺口修改其中所有虛擬機。
隨著企業伺服器與資料中心基礎設施虛擬化程度加深,亟需配套的專業防護技術。雖然防護深度與廣度仍與實體伺服器防護產品緊密相關,所幸仍有眾多業界廠商勇於迎接挑戰。
虛擬世界尚無單一統一的威脅管理工具;致力於虛擬機產品開發的廠商,初衷不僅止於單一防護產品。這類產品大致可歸納為四大功能分類:
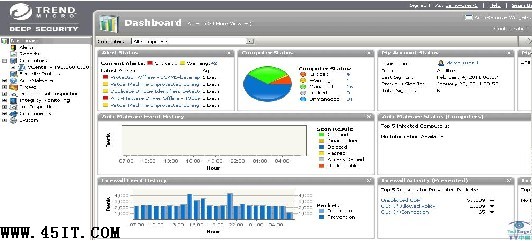
圖 1:Reflex Systems 虛擬管理中心提供直觀的虛擬機分布示意圖,滑鼠懸停圖標即可於螢幕右上角查看相關狀態資訊。
過去一年,業界併購腳步加快,主流虛擬化與安全廠商積極擴充產品線與整合方案。VMware 收購 Blue Lane Technologies 並將其納入 vShield;Juniper Networks 收購 Altor Networks;Third Brigade 則併入 Trend Micro Deep Security 產品線。此外仍有多家小型廠商深耕此領域。
以下列舉典型虛擬機防護產品:
上述產品各自防護虛擬基礎設施的不同層面,並無直接可比性。從併購案可見,虛擬機防護市場極具動態性,變數眾多。
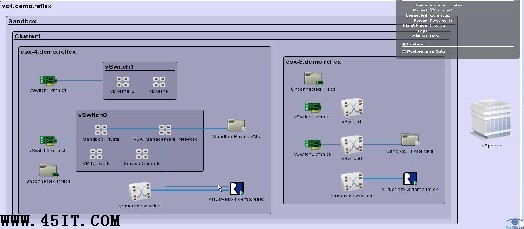
圖 2:Trend Micro Deep Security 擁有具備警報摘要與事件歷史的主動式防入侵儀表板。
當您準備採購虛擬機防護方案時,務必與供應商就以下事項達成共識:
伺服器可用性深度解析:硬體冗余與線上診斷技術如何保障 7×24 不停機
IIS 禁止 .exe 檔案下載三大招:MIME 類型移除、NTFS 權限鎖定、URLScan 擴充名封鎖
伺服器虛擬化省電方程式:以 VMware VI3 為例的量化效益分析
網管必備命令行工具箱:Ping、NSLookup、Netstat、ARP、Net、Route、AT 實戰速查
解決 Windows 事件檢視器「Zend Optimizer Event ID 487/5」錯誤:Temp 目錄權限修復全攻略
服務器性能評測體系迷霧:TPC-C、SPEC、SAP SD、Linpack、HPCC 指標深度解讀與選型指南