項目背景
某公司新入職員工需頻繁存取服務器文件,網管需設計方案滿足以下六大核心需求:
- 用戶可存取、刪除自己擁有的文件。
- 特定文件夾供多人協作存取,但禁止刪除,僅管理員可增刪。
- 每用戶獨立賬戶,對特定文件夾訪問操作形成審核日志供管理員查閱。
- 保證服務器文件無病毒/惡意代碼。
- 限制用戶存儲總量,達到警戒線自動通知管理員。
- 重要私有文件支持用戶自主加密,防止他人讀取。
技術可行性分析
除病毒掃描需第三方軟件外,其餘五項均可利用 Windows Server 2003 內建功能實現:NTFS 權限、文件夾審核、磁盤配額、EFS 加密、事件日志告警。方案具備零成本、低維護、高安全特點。
第一步:創建用戶賬戶與組
- 打開「開始」→「程序」→「管理工具」→「計算機管理」。
- 展開「本地用戶和組」→「用戶」。
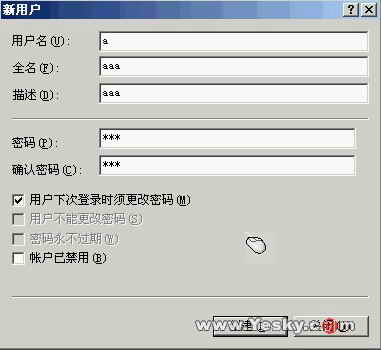
- 右鍵空白處→「新用戶」,創建三名用戶:
a、b、c(對應新員工)。
- 建議同步創建組(如
Staff、Managers),通過組管理權限,遵循「組授權、用戶歸組」最佳實踐。
後續規劃預告
- 第 2 期:構建共享目錄結構,配置 NTFS 權限實現「私有獨享、公共協作不可刪」。
- 第 3 期:啟用文件夾審核、配置磁盤配額與警戒通知。
- 第 4 期:部署 EFS 加密、接入防毒掃描、總結完整部署清單。
核心原則提醒
- 權限最小化:只給完成工作所需的最低權限。
- 組策略集中管理:域環境下推薦使用 GPO 推送審核、配額、加密策略。
- 文檔先行:維護權限矩陣表、審核範圍表、配額策略表,便於審計與交接。