為什麼需要 CA?
數位交易要求機密性、完整性、身分驗證、不可否認性。PKI(公開金鑰基礎建設)透過數位憑證綁定「身分」與「公開金鑰」,CA 即是簽發、管理、撤銷憑證的信任錨點,猶如駕照之於駕駛人。
憑證三大核心功能
- 加密: 使用公開金鑰加密,唯有持有私鑰者能解密。
- 簽名: 使用私鑰簽章,任何人可用公開金鑰驗證來源與完整性。
- 身分驗證: 憑證內含主體名稱、Email、效期、CA 簽章,信任 CA 即信任持證者身分。
CA 階層架構
根 CA(Root CA) → 簽發憑證給 從屬 CA(Subordinate CA) → 簽發給終端實體(使用者、伺服器、裝置)。根 CA 離線保管,從屬 CA 線上運作,降低根鑰洩露風險。
Windows 四種 CA 類型
| 類型 | 環境需求 | 適用場景 |
|---|
| 企業根 CA | Active Directory 網域 | 企業內部 PKI,自動發佈至 AD |
| 企業從屬 CA | Active Directory 網域 | 多層級企業 PKI,負載分散 |
| 獨立根 CA | 工作群組/非網域 | 獨立環境、測試、DMZ 區隔 |
| 獨立從屬 CA | 工作群組/非網域 | 跨組織信任鏈、離線根 CA 架構 |
部署關鍵步驟(以獨立根 CA 為例)
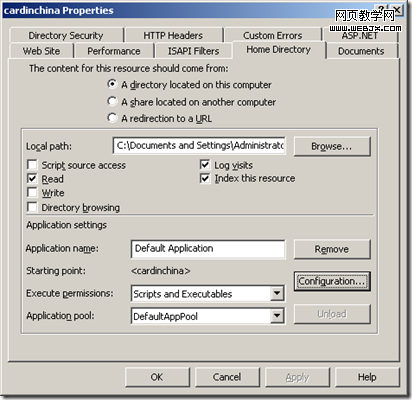
- 先裝 IIS: 憑證服務需 IIS 虛擬目錄支援 Web 註冊。
- 安裝憑證服務: 控制台 → 新增/移除 Windows 元件 → 憑證服務 → 選「獨立根 CA」 → 設定 CA 名稱、效期(建議 5-10 年)。
- 用戶端申請憑證: 瀏覽器輸入
https://CA主機/certsrv → 「申請新憑證」→ 選類型 → 填資訊 → 送出(獨立 CA 需管理員手動核發)。
- 應用憑證: Outlook → 帳戶屬性 → 安全性 → 選取簽署/加密憑證,即可收發 S/MIME 郵件。
最佳實務提醒
- 根 CA 金鑰務必離線儲存(HSM 或離線機器),定期離線備份。
- 建立 CRL(憑證撤銷清單)發佈點,確保用戶端能即時驗證撤銷狀態。
- 規劃憑證範本、原則、自動註冊,降低管理負擔。
- 監控 CA 健康狀態:資料庫大小、佇列長度、CRL 過期時間。