企業內網部署 DNS 服務器,讓內網用戶以域名訪問內部 Web、FTP、郵件等服務。未註冊公網域名的內部域名在內網 DNS 建立記錄;公網域名查詢透過轉發器導向 ISP/公共 DNS。
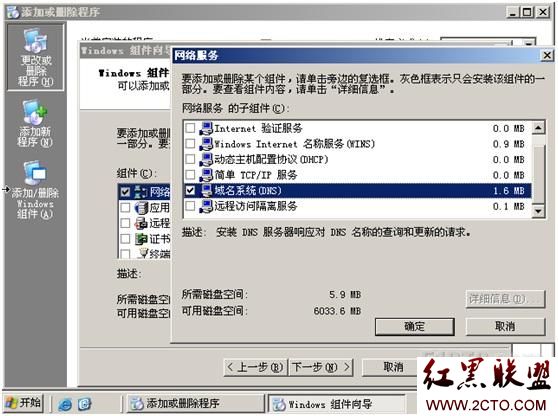
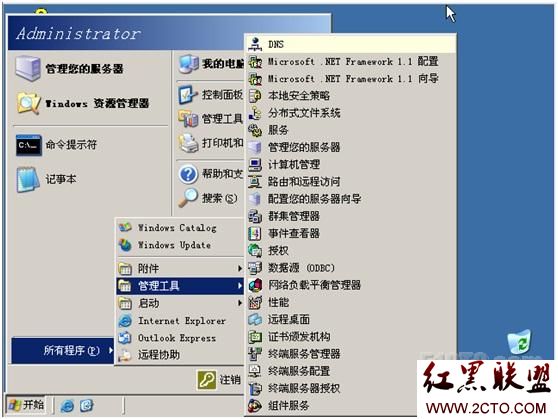
「開始」→「管理工具」→「DNS」
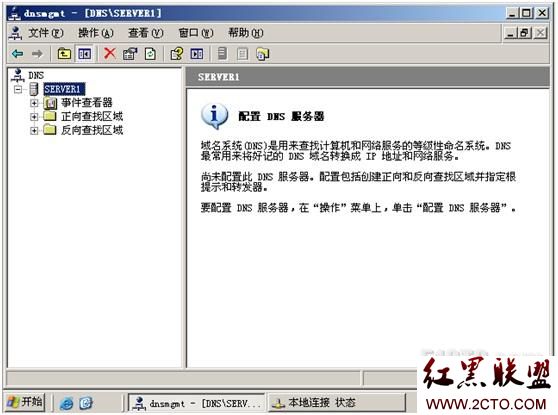
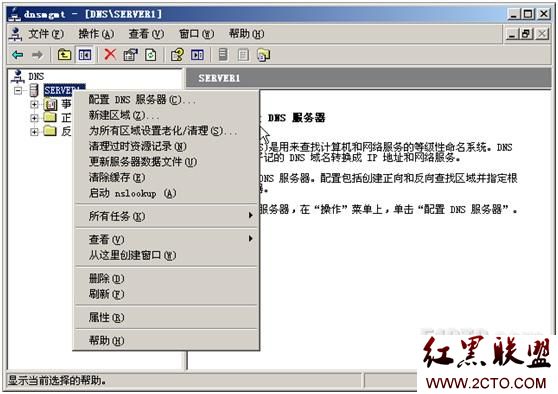
右鍵伺服器名稱 → 「配置 DNS 伺服器」
適合大型網路,建立完整解析能力。
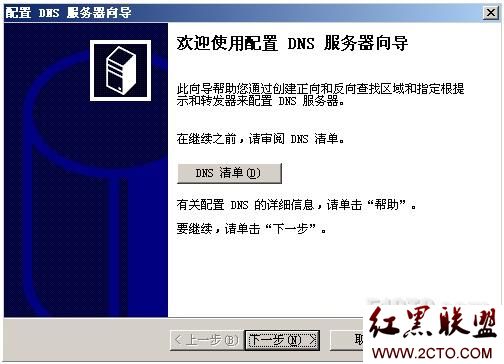
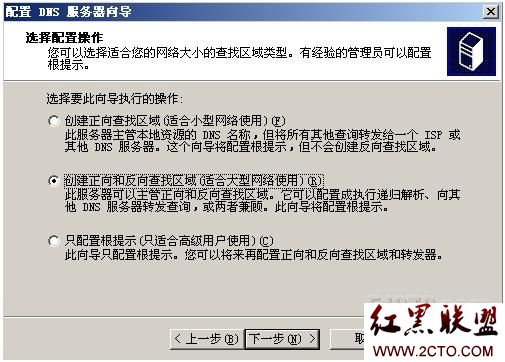
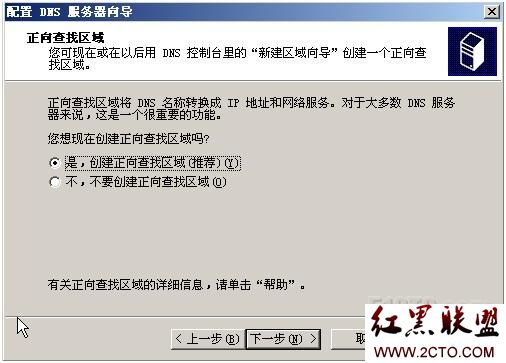
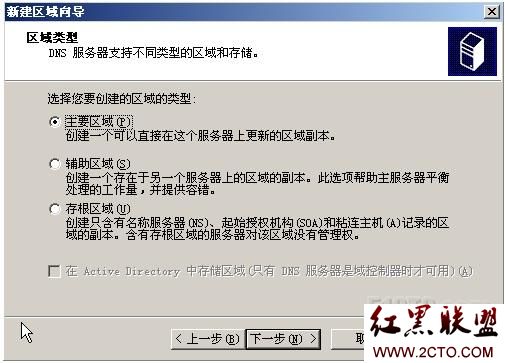
本伺服器為權威主伺服器,區域資料儲存於本機檔案或 AD (若為網域控制站)。
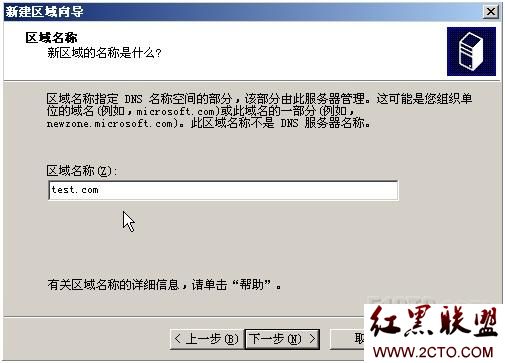
輸入完整域名,如 test.com (若服務器 FQDN 為 www.test.com)。
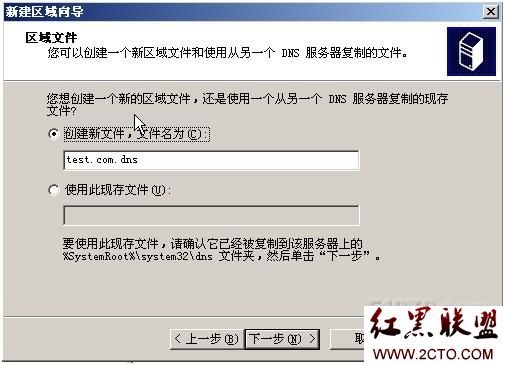
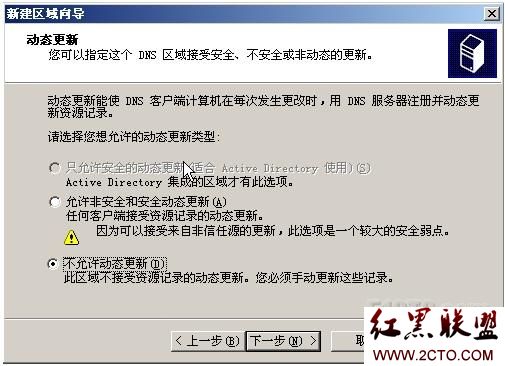
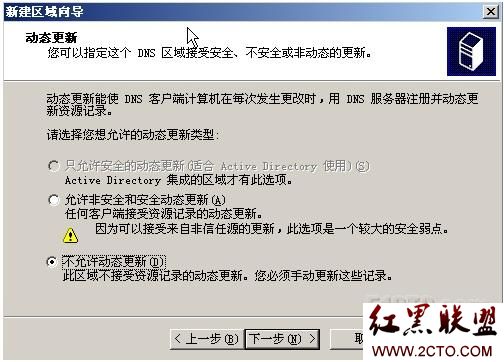
生產環境若加入 AD 網域,建議「僅允許安全動態更新」。
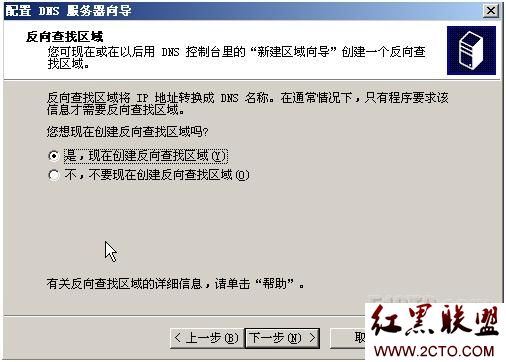
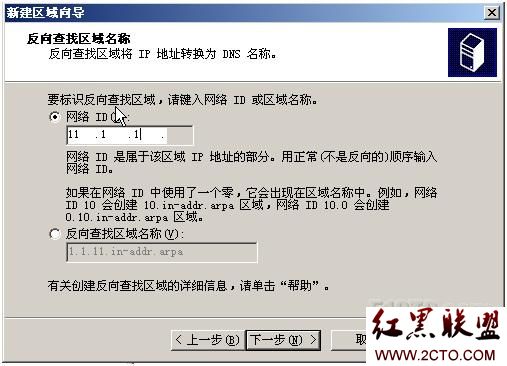
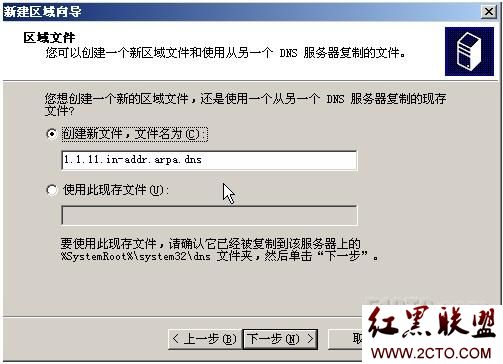
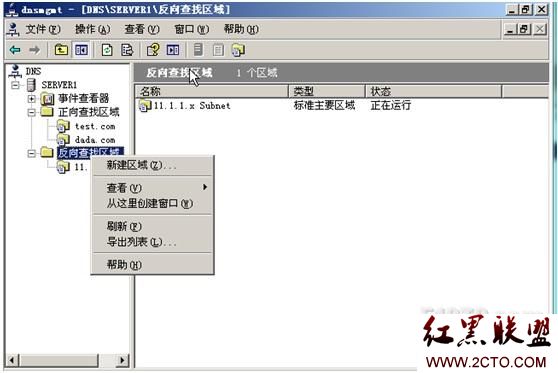
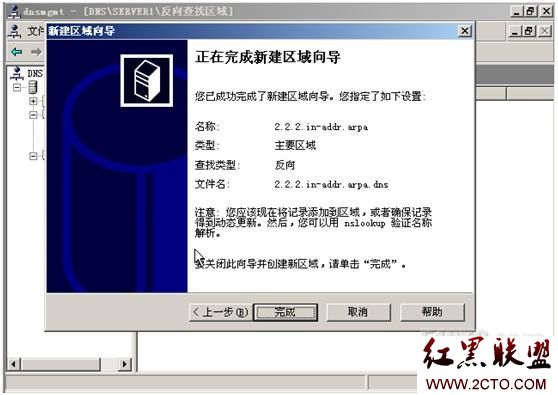
如 11.1.1. (對應 11.1.1.0/24),系統自動生成區域名 1.1.11.in-addr.arpa。
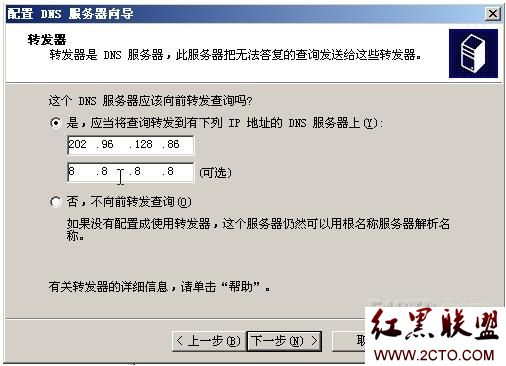
輸入 ISP DNS 或公共 DNS IP (如 202.96.128.86, 8.8.8.8),無法解析的外部域名將轉發至此。
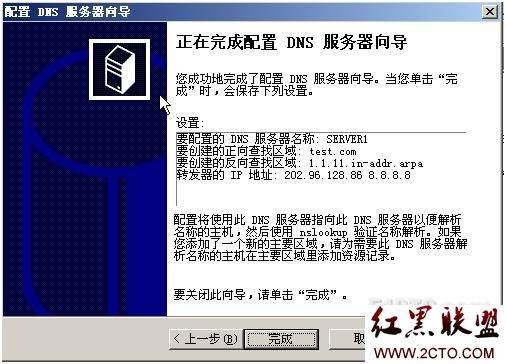
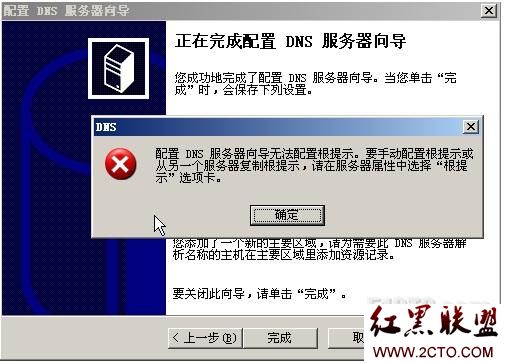
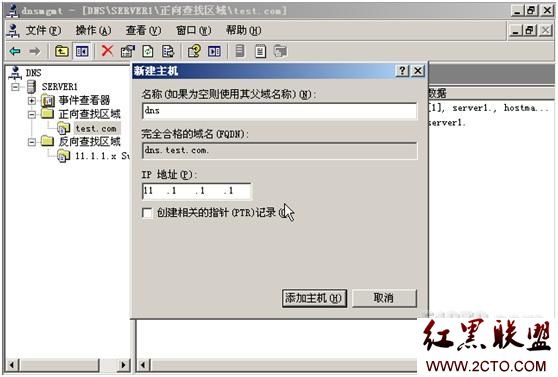
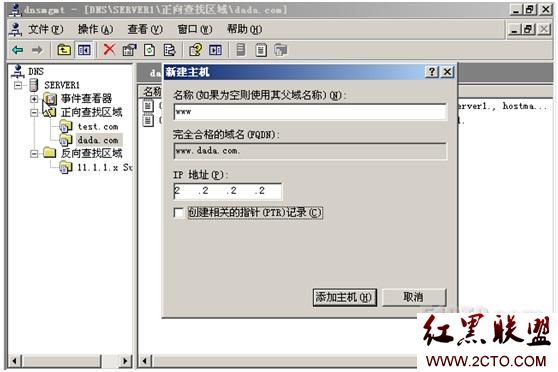
右鍵 test.com → 「新增主機」→ 名稱 dns、IP 11.1.1.1,可勾選「建立相關指標 (PTR) 記錄」自動建立反向記錄。
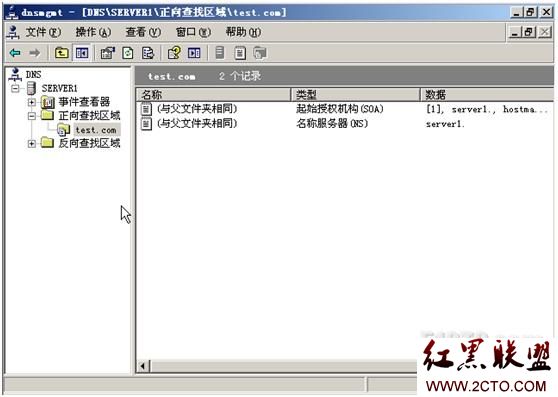
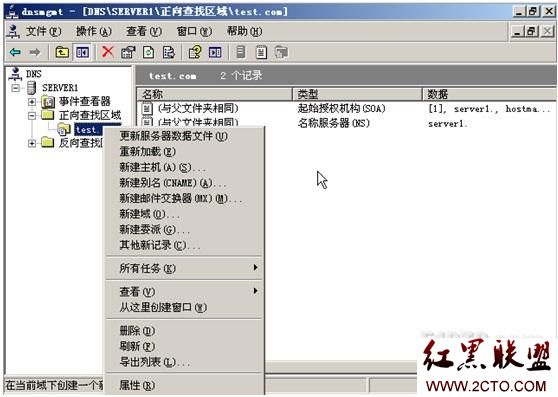
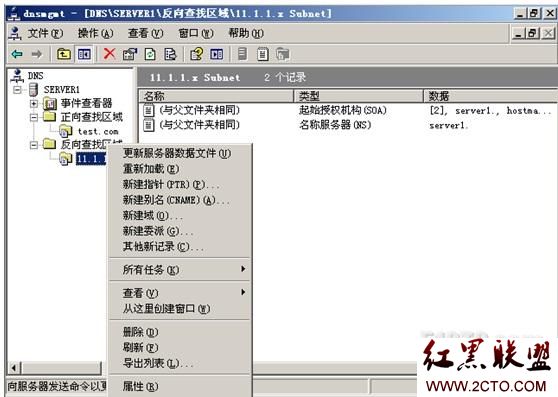
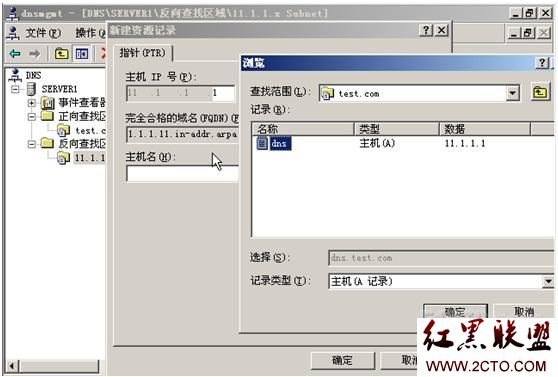
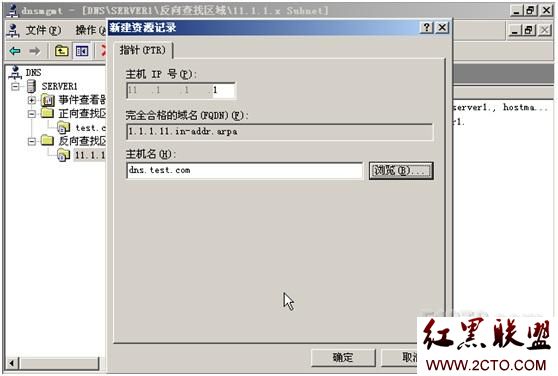
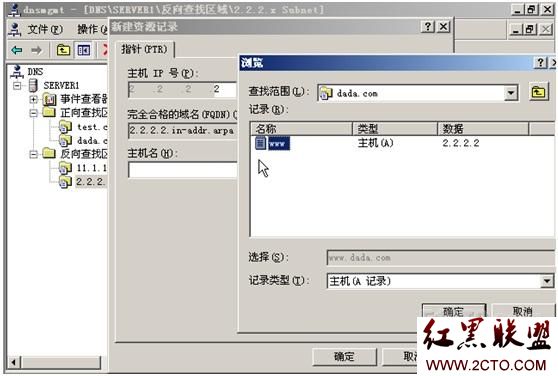
右鍵反向區域 11.1.1.x Subnet → 「新增指標 (PTR)」→ 主機號 1 (完整 IP 11.1.1.1)、瀏覽選擇正向區域的 dns.test.com 記錄。
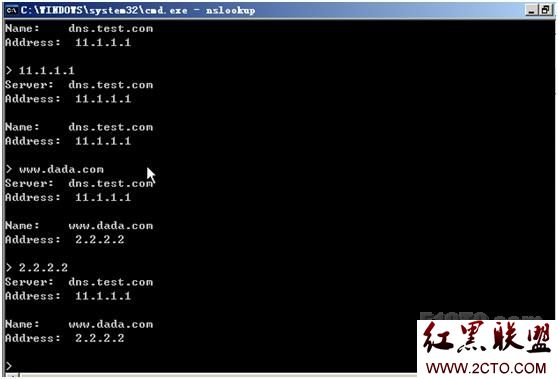
命令列執行 nslookup,查詢 dns.test.com 應返回 11.1.1.1;查詢 11.1.1.1 應返回 dns.test.com。
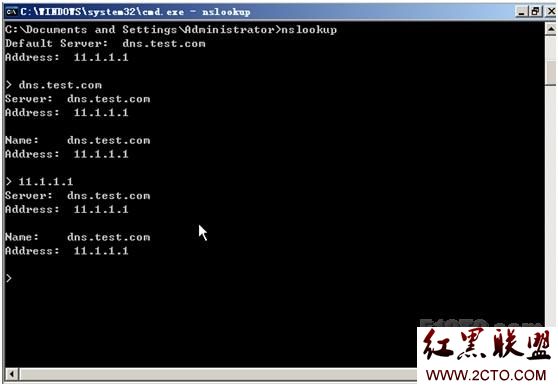
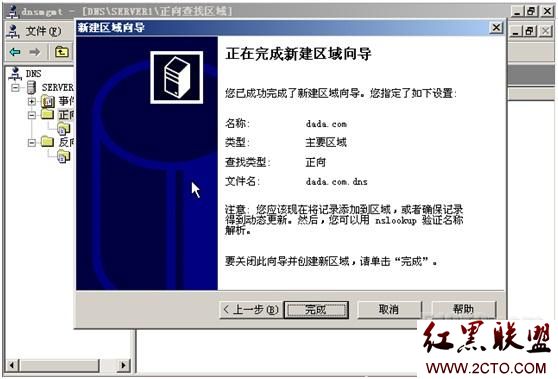
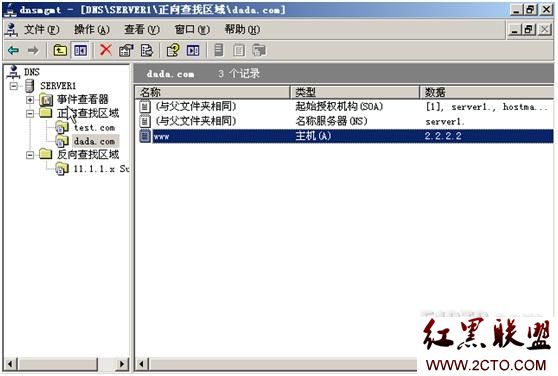
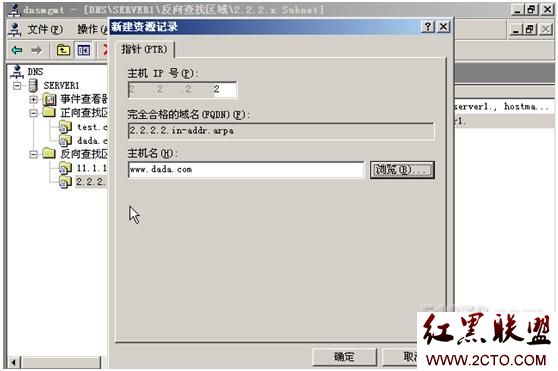
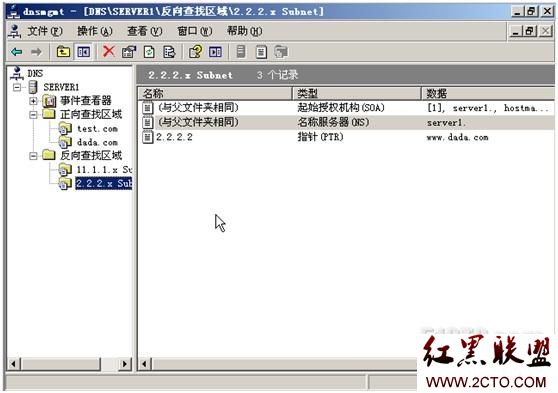
dada.com 主要區域dada.com 區域新增主機記錄 (如 www → IP)22.2.2.)www.dada.comnslookup 雙向驗證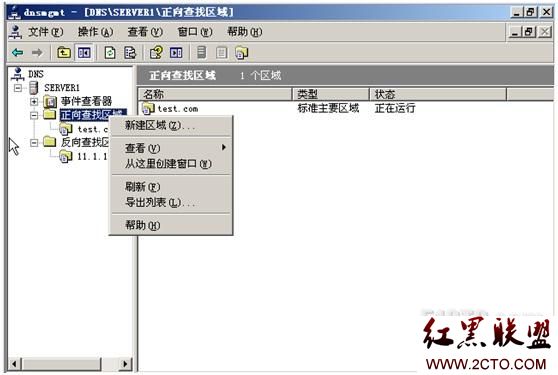
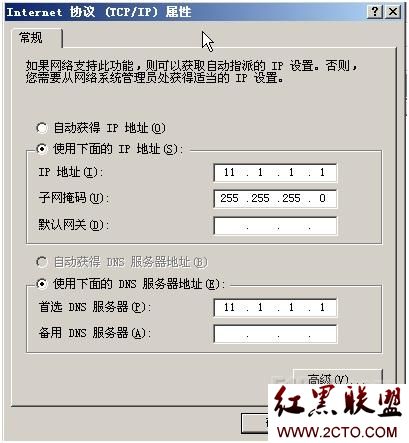
所有內網客戶端 TCP/IP 設定中「慣用 DNS 伺服器」必須指向此 DNS 服務器 IP (11.1.1.1),才能解析內部域名。