DNS 是 TCP/IP 網路的核心基礎建設,支援網址解析、內部主機定位、Active Directory 運作等關鍵功能。部署 DNS 並非單純「裝一台」即可,本文系統整理角色定義、容錯需求、效能考量與佈署策略,助您建立穩健的 DNS 架構。
你需要幾台 DNS 伺服器?
微軟測試數據:PIII 700MHz + Win2003 專用 DNS 每秒可處理 10,000+ 查詢。中小企業單台效能綽綽有餘,但生產環境至少部署兩台——單點故障將癱瘓整個網路名稱解析。
DNS 伺服器的四大核心角色
1. 快取/轉發 DNS(提供網際網路存取)
- 技術上不直接提供上網,但透過解析網域名稱使上網成為可能
- 可直接使用 ISP DNS,但自建本地快取 DNS 可:
— 減少 WAN 頻寬消耗
— 加速二次查詢(本地快取命中)
— 使用私有 IP,不暴露於公網,安全性較高
- 設定轉發器指向 ISP DNS,構建「儲存-轉發」架構
2. Active Directory 整合 DNS(AD 基礎設施)
- AD 強制需求:至少一台支援 SRV 記錄的 DNS(Win2003 內建滿足)
- 用於定位網域控制站、解析內部主機名稱
- 取代舊版 WINS/NetBIOS,成為企業內部主要名稱解析機制
- 自動享有快取加速效益
- 內部 DNS 需設轉發器解析外部網域
3. 授權 DNS(代管公網網域)
- 擁有公網網域(如
company.com)並自行代管網站時需求
- 註冊網域時須提供授權 DNS IP(至少兩台)
- 變更授權 DNS 需 24-48 小時全球生效
- 建議:交由 ISP 或專業 DNS 供應商代管,優點:
— 免維護、高可用性 SLA、節省頻寬(避免遞迴查詢洪流衝擊自有路由器)
缺點:修改記錄需透過供應商介面,即時性稍遜
4. 僅快取 DNS(Caching-Only Server)
- 不代管任何區域,純粹快取查詢結果
- 適合分支機構、DMZ 區域,減少跨 WAN 查詢流量
部署位置對效能的影響
- 多網段環境:避免所有查詢集中單一網段,造成路由器/交換器瓶頸
- 跨 WAN 部署:各站點至少部署一台 DNS,防止查詢塞滿專線
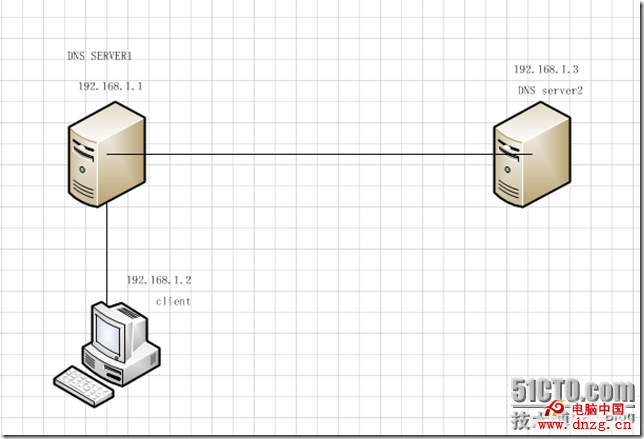
- AD 環境:總部放主 DNS,分公司放從屬/AD 整合 DNS,啟用區域傳送/複寫
- 用戶端 TCP/IP 設定優先指向最近的 DNS 伺服器
安全與效能平衡建議
| 面向 | 建議 |
|---|
| 角色隔離 | 授權 DNS、AD DNS、快取 DNS 分離部署,減少攻擊面 |
| 遞迴查詢限制 | 僅允許內部網段遞迴查詢,拒絕外部開放解析器濫用 |
| 區域傳送控制 | 僅允許授權從屬伺服器進行區域傳送 |
| 監控與日誌 | 啟用查詢日誌、監控異常流量模式 |
DNS 架構設計是網路穩定度的基石,請依組織規模、安全等級與營運需求,規劃適合的角色分工與部署拓撲。