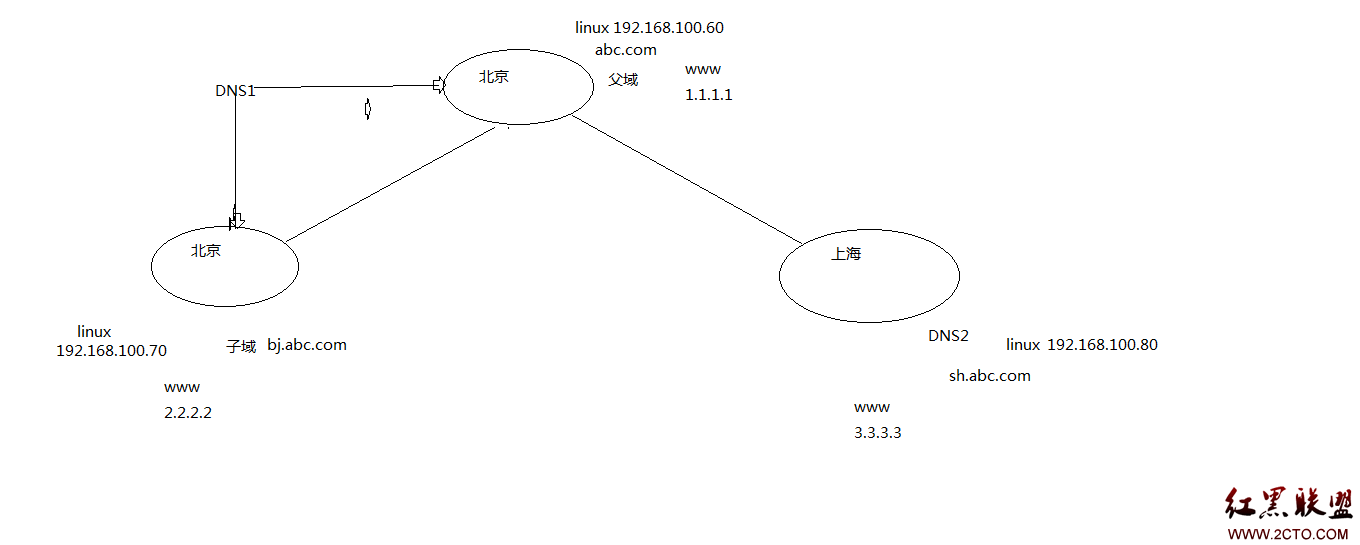
DNS (Domain Name Service) 是網路世界的「導航系統」。網路傳輸依賴 IP 位址,但人類難以記憶無規律的數字串,因此引入域名系統。當使用者輸入 www.example.com 時,DNS 服務將其解析為目標伺服器的 IP 位址,讓路由器能正確轉發封包。Windows Server 2008 內建功能完整的 DNS 服務器角色,支援 Active Directory 整合區域、動態更新、區域傳送、條件轉發等企業級功能。
「開始」→「管理工具」→「伺服器管理員」→左側「角色」→右側「新增角色」
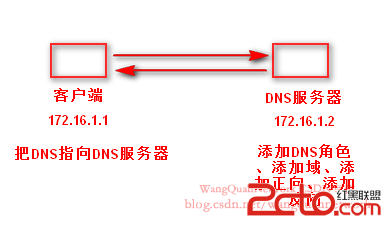
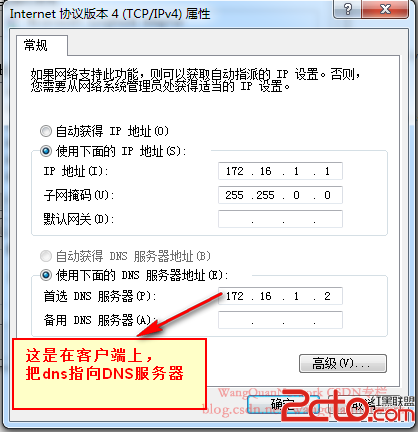
在角色清單勾選「DNS 伺服器」,若系統偵測到非靜態 IP 會彈出警告,請先設定靜態 IP 再繼續。
閱讀簡介,確認已完成靜態 IP 設定、網路連通性測試。
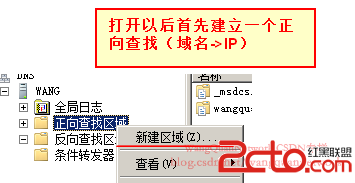
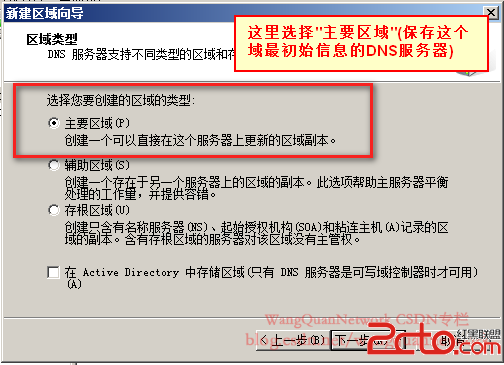
選擇「建立正向查詢區域」,並勾選「將區域資料儲存在 Active Directory 中」(需加入網域環境),或選「主要區域」獨立部署。
AD 整合區域可選:所有網域控制站、指定網域內所有 DNS 伺服器、指定應用程式目錄分割區。
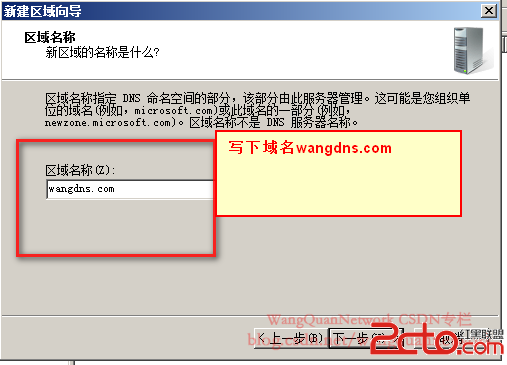
輸入完整域名,如 corp.example.com。
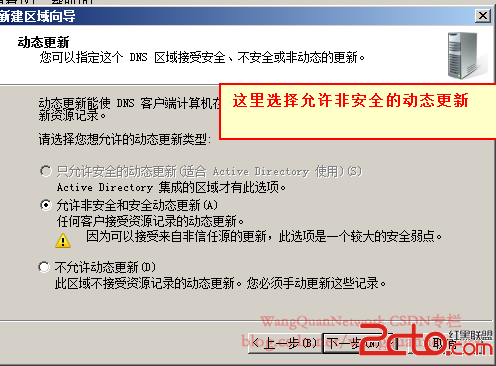
建議選「允許安全動態更新」(需 AD 整合),僅允許經驗證的用戶端更新記錄。
若內部 DNS 無法解析外部域名,設定轉發器指向 ISP DNS 或公開 DNS(如 8.8.8.8、1.1.1.1)。
確認摘要資訊,點擊「安裝」。安裝完成後會自動啟動 DNS 服務。
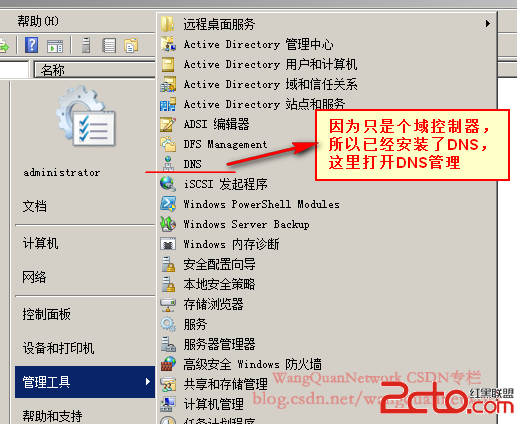
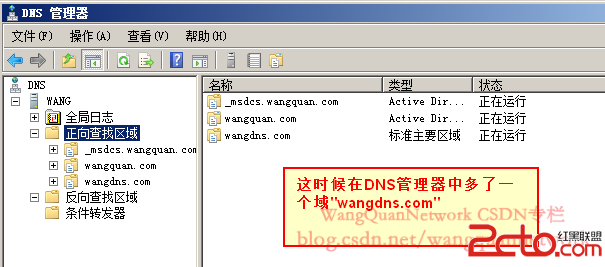
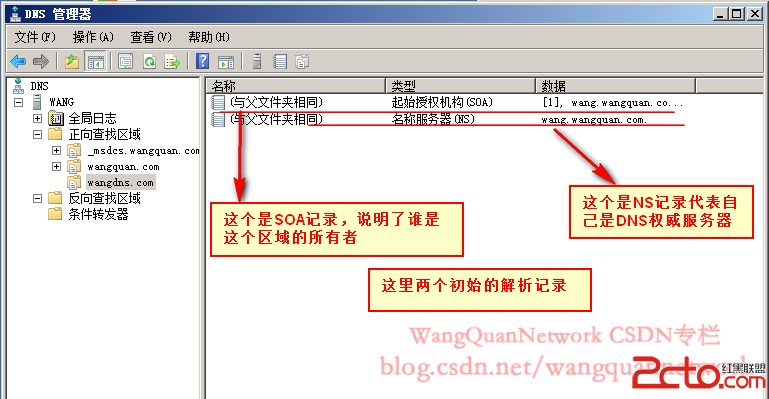
「開始」→「管理工具」→「DNS」
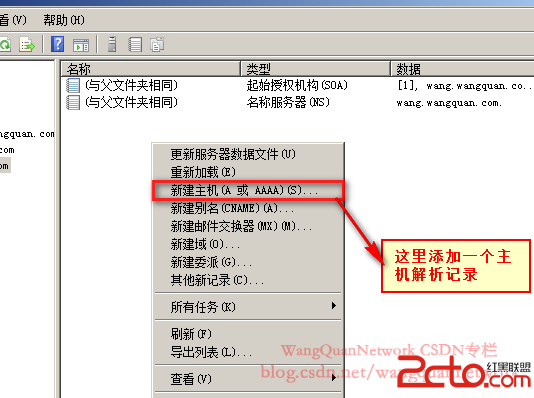
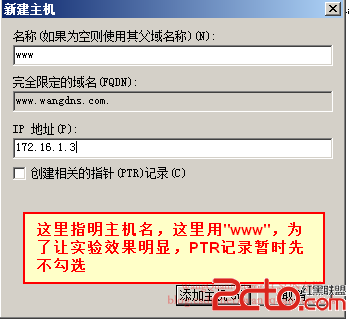
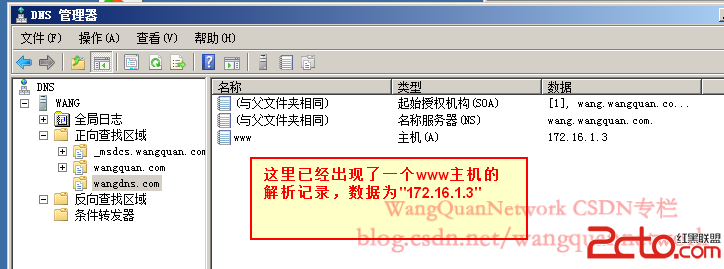
右鍵區域名稱→「新增主機 (A 或 AAAA)」→輸入名稱與 IP。
右鍵→「新增別名 (CNAME)」→別名指向現有主機 FQDN。
右鍵→「新增郵件交換器 (MX)」→輸入郵件伺服器 FQDN 與優先權。
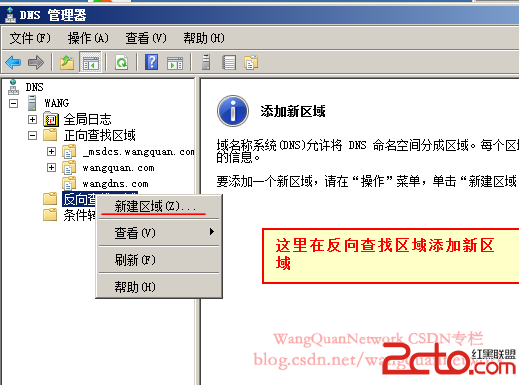
右鍵「反向查詢區域」→「新增區域」→選擇 IPv4 反向查詢區域→輸入網路 ID(如 192.168.1)→自動建立 PTR 記錄或手動新增。
區域屬性→「區域傳送」頁簽→「允許區域傳送」→「僅傳送到下列伺服器」輸入從伺服器 IP。從伺服器端新增「次要區域」指向主伺服器。
針對特定域名(如合作夥伴 partner.com)指定專用轉發器,避免查詢洩漏內部結構。
Windows Server 2008 R2 起支援 DNSSEC,可在區域屬性啟用簽署,建立信任錨點供驗證器使用。
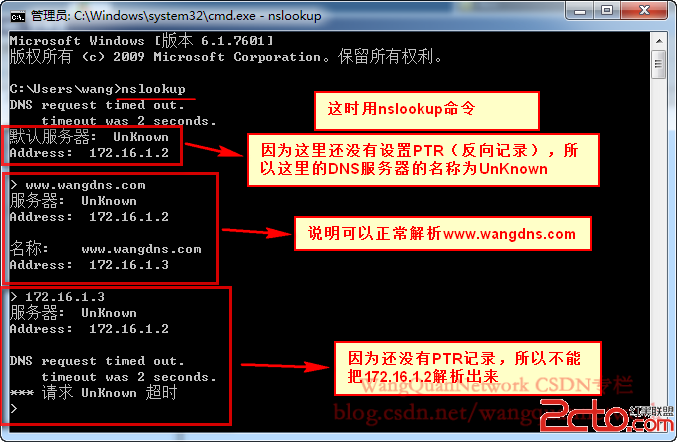
dnscmd、nslookup、ipconfig /flushdns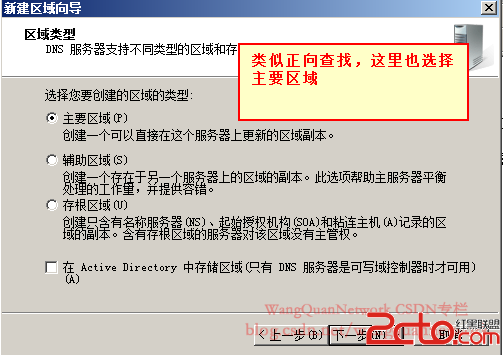
| 項目 | 建議設定 |
|---|---|
| 介面監聽 | 僅監聽內網介面 IP,避免暴露公網 |
| 遞迴查詢 | 限制內網用戶端 (allow-recursion) |
| 區域傳送 | 僅允許授權從伺服器 IP |
| 動態更新 | AD 整合區域:安全動態更新;獨立區域:關閉或僅安全 |
| 快取清除 | 定期 dnscmd /clearcache 或重啟服務 |
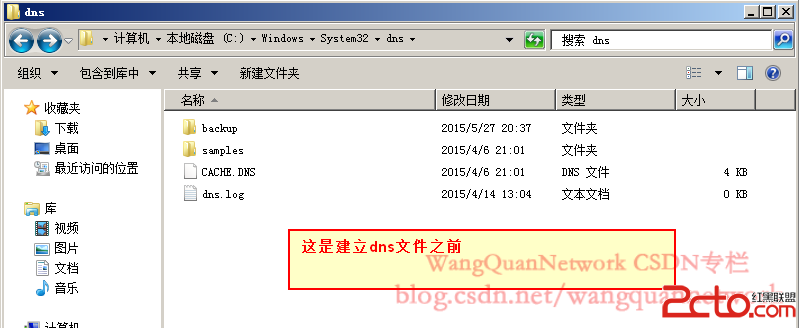
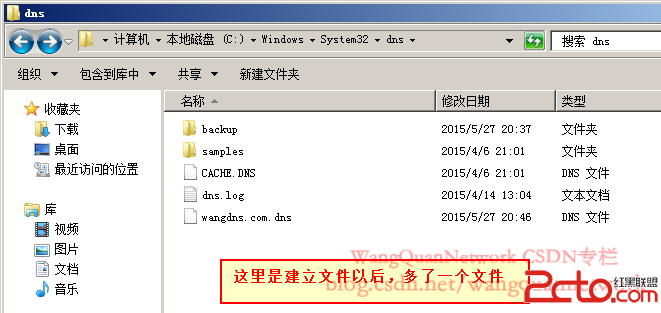
| 備份 | AD 整合區域隨 AD 備份;檔案區域備份 %systemroot%\system32\dns |
| DNSSEC | 對外公開區域啟用簽署與驗證 |