前言:預設不安全,加固是必修課
Windows XP 出廠預設偏向易用性,開啟大量服務、共享、帳戶,構成龐大攻擊面。本文針對獨立/工作群組環境 XP Professional,提供六大面向加固清單(Home 版部分功能受限)。
1. 基線防護:修補、防毒、封鎖 ICMP
- 安裝企業級防毒軟體並設定自動更新病毒碼。
- 套用最新 Service Pack(SP2/SP3)與所有關鍵修補程式(含 MS04-012 RPC、MS03-026 Blaster 免疫工具)。
- 防火牆啟用 ICMP 回應封鎖(進階 → ICMP → 封鎖傳入回應請求),減少偵察掃描暴露。
2. 關閉遠端協助與 TCP/IP 連接埠篩選
遠端協助即 RPC 服務於 XP 的表現形式,為 Blaster 等蠕蟲主要攻擊向量。
- 停用遠端協助:我的電腦 → 內容 → 遠端 → 取消「允許從這台電腦發送遠端協助邀請」。
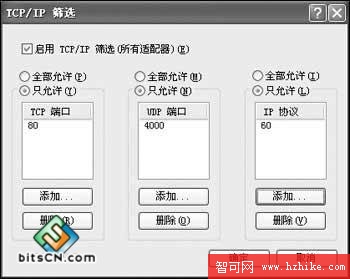
- TCP/IP 篩選:網路連線 → 內容 → TCP/IP → 進階 → 選項 → TCP/IP 篩選 → 屬性 → 「僅允許」逐項添加必要 TCP/UDP/IP 連接埠。無對外服務機器建議全關閉(最高安全性)。
3. 禁用終端服務(Terminal Services)
XP 預設開啟終端服務(連接埠 3389),任何持有有效帳號密碼者均可遠端桌面完全控制。
- 我的電腦 → 內容 → 遠端 → 取消「允許使用者遠端連線到這台電腦」。
- 若需遠端管理,改用 VPN + 防火牆限制來源 IP,或部署 RD Gateway。
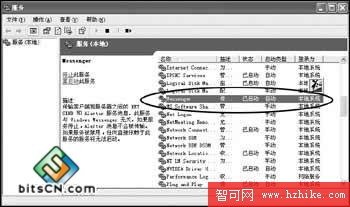
4. 停止 Messenger 服務
非 MSN Messenger,而是 LAN 訊息傳遞服務(連接埠 139/445),常被濫發廣告彈窗騷擾。
- 控制台 → 管理工具 → 服務 → Messenger → 右鍵停止 → 啟動類型設為「停用」。
5. 封鎖 IPC$ 空連線(Null Session)
預設允許匿名用戶列舉帳號/共享清單,為字典攻擊前哨站。
- regedit → HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\LSA → RestrictAnonymous = 1(禁止匿名列舉)。
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters:
— 伺服器新增 AutoShareServer = 0 (REG_DWORD)
— 工作站新增 AutoShareWks = 0 (REG_DWORD)(停用預設管理共享 C$, ADMIN$ 等)。
6. Administrator 帳戶強化管理
- 預設 Administrator 帳號名稱已知,且 Home 版正常模式隱藏、無密碼。
→ 進入安全模式(開機連按 F8) → 控制台 → 使用者帳戶 → 為 Administrator 設定強式密碼 或 重新命名/停用。
- 日常操作使用標準權限帳號,僅於必要時透過「執行身分」或 UAC(SP2 無 UAC,需搭配第三方工具)提權。
結語
上述六大面向涵蓋網路邊界、服務攻擊面、匿名存取、帳戶權限,屬 XP 單機加固的「最小必要集」。企業環境建議進一步導入群組原則(GPO)統一下發、WSUS 統一修補、EDR 端點偵測回應,構建縱深防禦體系。