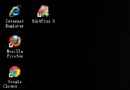
惡意軟體常在桌面植入偽裝成 IE 的可執行圖示,誘導使用者點擊導向釣魚網站,且無法透過一般方式刪除。本文提供登錄檔定位與修復步驟,徹底清除此類威脅。
開啟登錄編輯器,定位至:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Desktop\NameSpace\正常僅保留四個標準 CLSID(我的電腦、我的文件、資源回收筒、搜尋結果),其餘皆為可疑項目。
以 CLSID {112FDC99-4915-4f6e-B11B-41370D5F9A1A} 為例,其 InProcServer32 指向 shdocvw.dll,shell\Command 執行 iexplore.exe https://www.pp55.com,確認為惡意捷徑。
HKEY_CLASSES_ROOT\CLSID\ 尋找對應鍵值。{208D2C60-3AEA-1069-A2D7-08002B30309D}),需將鍵值還原為預設值(參考本文提供的正確十六進制資料)。配合防毒軟體全盤掃描,即可徹底清除桌面惡意圖示並修復系統關聯。