Windows XP 內建 802.1X Supplicant,配合 RADIUS 伺服器 (IAS/NPS) 即可建立企業級無線驗證環境。依據組織規模與基礎建設,部署策略分為三類:用戶端基本設定、小型網路 (無 PKI) 採用 PEAP、大型企業 (有 AD/CA) 採用 EAP-TLS。本文提供三大場景的標準化部署步驟。
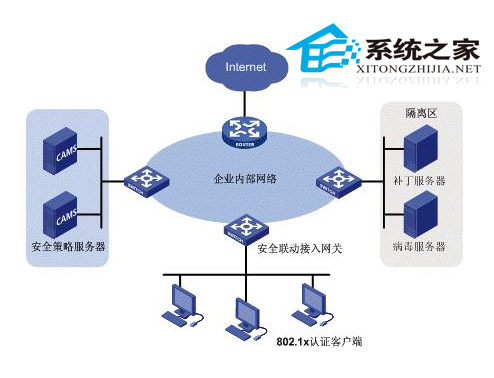
一、用戶端統一設定 802.1X (所有場景共通)
- 開啟 網路連線,右鍵無線網路連線 → 內容。
- 切換 無線網路組態 索引標籤,選取目標 SSID → 內容。
- 切換 驗證 索引標籤:
☑ 啟用 IEEE 802.1X 驗證
EAP 類型 選擇:
• EAP-TLS (需用戶端憑證,企業標準)
• PEAP (需 XP SP1+,僅伺服器憑證,中小企業首選)
• MD5-Challenge (不加密,僅測試用,生產環境禁用)
- 若選 EAP-TLS:點 內容 → 選擇 使用憑證 → 選取 智慧卡 或 本機電腦存儲 的用戶端憑證。
若選 PEAP:點 內容 → ☑ 驗證伺服器憑證 → 信任的根 CA → 選擇 Secured password (EAP-MSCHAP v2) 作為內部驗證方法。
二、小型網路部署:PEAP + Windows IAS (無需 PKI/CA)
適用: 無 Active Directory、無企業 CA、用戶端 ≥ XP SP1 的中小辦公室。
- 安裝 IAS (Internet Authentication Service):
控制台 → 新增/移除程式 → 新增/移除 Windows 元件 → 管理與監視工具 → Internet 驗證服務。
- 建立 IAS 伺服器憑證:
• 使用 makecert 自簽憑證,或購買公開信任 SSL 憑證。
• 匯入 IAS 伺服器「本機電腦 → 個人」憑證存儲,確保含私鑰、EKU 包含「伺服器驗證」。
- 設定 IAS 原則:
• RADIUS 用戶端:新增 AP IP、共用密碼。
• 遠端存取原則:條件 = NAS-Identifier/NAS-IP;權限 = 授予存取;EAP 類型 = PEAP;內部方法 = MS-CHAP v2。
• 設定檔:指定伺服器憑證。
- 設定 AP:
啟用 802.1X/RADIUS,填入 IAS 伺服器 IP、通訊埠 1812、共用密碼。
- 用戶端連線:
輸入網域帳號/密碼 (格式 domain\user 或 user@domain),信任伺服器憑證 (或匯入根憑證至「信任的根憑證授權單位」),即可驗證上線。
三、大型企業部署:EAP-TLS + Active Directory + 群組原則自動派發憑證
適用: 擁有 AD 網域、企業 CA (Enterprise CA)、需機器/使用者雙向強驗證的大型組織。
- 建立憑證範本:
CA 管理主控台 → 憑證範本 → 複製「工作站驗證」/「使用者」範本 → 修改主體名稱格式、關鍵用法 (Client Auth, Smart Card Logon) → 發布範本。
- 群組原則自動申請機器/使用者憑證:
GPO → 電腦設定/使用者設定 → Windows 設定 → 安全性設定 → 公開金鑰原則 → 憑證服務用戶端 → 自動註冊 → 啟用。
電腦啟動/使用者登入時自動向 CA 申請/續訂憑證,零人工介入。
- 部署 IAS/NPS 叢集:
多台 RADIUS 伺服器負載平衡、容錯移轉;註冊至 AD 取得機器憑證進行 RADIUS 互信。
- 設定 AP 群組:
控制器式 AP (Cisco WLC, Aruba, Ruckus 等) 統一推送 RADIUS 設定、SSID、802.1X 原則。
- 網路存取原則 (NAP) 整合 (可選):
結合健康狀態驗證 (防毒、補丁、防火牆),不合規裝置導向補救網路 (Remediation VLAN)。
關鍵驗證與維運檢查清單
- ✅ 用戶端事件檢視器:系統日誌
WZCSVC、EAPOL、RASMAN 確認驗證成功/失敗代碼。
- ✅ IAS/NPS 事件日誌:
IAS 來源記錄 RADIUS Access-Accept/Reject、原因代碼 (如 16=拒絕存取, 26=逾時)。
- ✅ 憑證有效期監控:機器憑證通常 1-2 年,使用者憑證 1 年,建立到期提醒自動化。
- ✅ CRL/OCSP 可用性:確保用戶端能下載憑證撤銷清單,否則 EAP-TLS 驗證將失敗。
- ✅ 定期無線掃描:檢測非法 AP、干擾源、訊號死角。
結語
WinXP 部署 802.1X 並不困難,關鍵在於依據組織現況選擇正確路徑:小型網路用 PEAP + 自簽憑證 IAS,大型企業用 EAP-TLS + AD CA + 群組原則自動派發。建立標準化部署文件、憑證生命週期管理與日誌監控機制,即可擁有穩定、安全、可擴展的企業無線存取控制體系。