IEEE 802.1X 是基於「通訊埠基礎存取控制」的網路驗證架構,廣泛應用於企業無線區域網路 (WLAN) 與有線網路的身分驗證。Windows XP 內建完整的 802.1X Supplicant (申請者) 功能,支援 EAP-TLS、PEAP 等多種驗證方法。本文深入剖析 802.1X 在 WinXP 中的邏輯架構、角色定義、封包流程與金鑰管理機制。
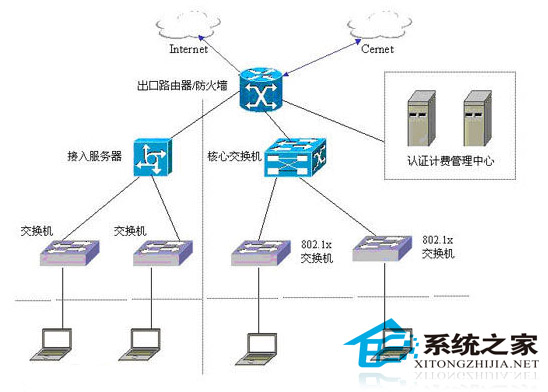
核心概念:受控與非受控通訊埠
- 物理通訊埠: 無線 AP 與工作站之間的無線連結;有線網路為交換器埠口。
- 邏輯劃分: 同一物理通訊埠上共存兩個邏輯通訊埠:
- 非受控通訊埠: 永遠開放,允許 EAPOL (EAP over LAN) 封包、DHCP、ARP 等驗證前流量通過。
- 受控通訊埠: 預設封鎖,僅允許流向驗證伺服器 (RADIUS) 的流量。驗證成功後開放,允許所有授權網路流量。
網路裝置角色定義
| 角色 | 說明 | WinXP 中對應實體 |
|---|
| 申請者 | 請求存取網路資源的裝置 | 安裝無線網卡的筆電/電腦,運行 802.1X Supplicant 服務 |
| 驗證者 | 執行驗證、決定授權的裝置 | 無線 AP (支援 802.1X) 或交換器;實際驗證邏輯通常轉交 RADIUS 伺服器 |
| 驗證伺服器 | 核對憑證、發布授權金鑰 | 執行 RADIUS 協定的伺服器 (Windows IAS/NPS、Cisco ACS、FreeRADIUS 等),整合 Active Directory |
驗證協定:EAP-TLS 與金鑰階層
- 802.1X 不使用 WEP 作為驗證機制,改用 EAP (可延伸驗證協定) 框架。
- WinXP 預設支援 EAP-TLS (EAP-Transport Layer Security):雙向憑證驗證,所有 EAP 封包由 TLS 加密(類似 HTTPS)。
- 支援 PEAP (Protected EAP):需 SP1 以上,僅伺服器需憑證,用戶端用帳號密碼,部署較易。
完整驗證流程 8 步驟
- 關聯與發起: 工作站透過非受控通訊埠關聯 AP,AP 發送 EAP-Request/Identity (純文字挑戰)。
- 身分回應: 工作站回傳使用者身分 (User-Name)。
- 轉發給 RADIUS: AP 封裝為 RADIUS Access-Request,經有線網路轉發給 RADIUS 伺服器。
- 憑證需求: RADIUS 查詢 AD 帳戶,決定需求憑證類型 (機器憑證/使用者憑證/智慧卡),回傳 EAP-Request/TLS-Start。
- 憑證呈交: 工作站透過非受控通訊埠送出客戶端憑證 (含公開金鑰)。
- 驗證與金鑰分發: RADIUS 驗證憑證有效性 (信任鏈、撤銷清單、主體名稱),通過則產生 MS-MPPE-Send-Key / Recv-Key (加密金鑰),經 RADIUS Access-Accept 加密傳送給 AP (唯有 AP 能解密)。
- 金鑰衍生與分發: AP 解密取得 Master Key,衍生 Session Key (工作階段金鑰),加密後送給工作站。雙方持有相同 Session Key 加密後續無線幀。
- 定期重新金鑰: AP 定期產生新的 Group Master Key (群組主金鑰) 廣播給所有關聯用戶端,解決 WEP 固定金鑰易遭暴力破解的弱點。
WinXP 具體實作細節
- 服務依賴:
WZCSVC (Wireless Zero Configuration) + EAPHost (XP SP3) / RASMAN (Remote Access Connection Manager)。
- 群組原則部署: 可透過 GPO 推送無線網路原則 (SSID、EAP 類型、憑證範本) 至大量用戶端。
- 事件日誌: 系統日誌來源
WZCSVC、EAPOL、RASMAN 記錄關聯、驗證成功/失敗代碼,排錯關鍵。
總結
802.1X 在 WinXP 中透過「邏輯通訊埠分離」實現驗證前後的流量隔離,結合 EAP-TLS/PEAP 彈性驗證與 RADIUS 集中授權,構建企業級網路存取控制基石。理解其金鑰衍生與週期性更新機制,有助於排查無線斷線、重新驗證頻繁、金鑰不符等疑難雜症。