群組原則的「軟體限制原則」常被忽略,實則是系統級的強大防護機制。配合 NTFS/註冊表權限可構建全方位防護,零資源佔用、零相容性問題、核心層級攔截。本文介紹概述與四大規則類型。
透過識別並指定允許執行的應用程式,保護電腦免受不可信程式碼侵害。預設兩個安全性層級:「不受限制」與「不允許」。本文重點使用「路徑規則」與「雜湊規則」,路徑規則最靈活,後文若無特別說明皆指路徑規則。
透過數位簽章憑證識別檔案。不適用 .exe/.dll,適用腳本與 Windows Installer 套件。建立憑證規則後依安全性層級決定是否允許執行。
透過檔案路徑識別程式。支援環境變數(%programfiles%、%systemroot%)與萬用字元(*、?)。缺點:程式移動路徑後規則失效。
透過 SHA-1/MD5 雜湊值唯一識別檔案。重命名、移動位置不影響雜湊值。但檔案任何竄改會改變雜湊值繞過限制。僅識別曾用軟體限制原則計算過的雜湊。
僅適用 Windows Installer 套件。依 IE 區域(網際網路、本機、區域網路、受限網站、信任網站)識別軟體來源。
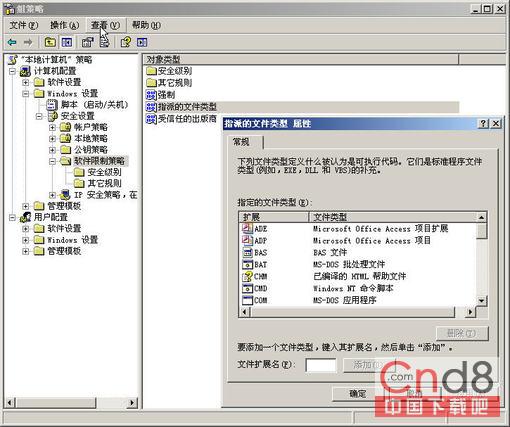
以上規則僅影響「指定的檔案類型」清單中的副檔名。預設包含:
ADE ADP BAS BAT CHM CMD COM CPL CRT EXE HLP HTA INF INS ISP LNK MDB MDE MSC MSI MSP MST OCX PCD PIF REG SCR SHS URL VB WSC
一般非執行檔(TXT、JPG、GIF)不受影響。可自行增減副檔名。