Windows XP 以 NT 核心架構提供企業級安全基礎,但隨時間發現多項漏洞。本文平衡分析 XP 安全優勢與三大經典漏洞,提供具體防護配置。
安全優勢四大支柱
1. 完善使用者管理 (NT 核心遺產)
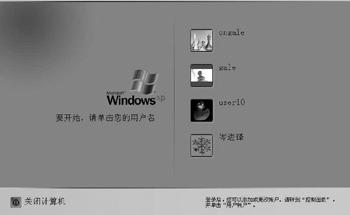
- 所有帳號登入畫面可見,無隱藏後門帳號 (Win2000 曾有此問題)
- NTFS 檔案/資料夾安全性分頁:精細 ACL 控制存取權限
- 稽核功能:記錄檔案/資料夾存取事件至安全性日誌
2. 透明軟體限制原則
- 以「透明」方式隔離不可信程式碼 (郵件附件、網頁下載)
- 阻擋病毒、木馬、蠕蟲透過郵件/網頁傳播攻擊使用者資料
3. NTFS + EFS 加密檔案系統
- 基於公開金鑰基礎建設 (PKI) + CryptoAPI
- 支援 DESX、3DES 強力加密演算法
- 資料夾加密自動遞歸至子檔案/資料夾
- 加密金鑰自動生成,使用者透明無感
4. 網路存取安全新特性
- 自動更新:補丁自動下載安裝,減輕管理負擔
- 內建網際網路連線防火牆 (ICF):支援 LAN/VPN/撥號、自訂規則、日誌稽核
- 關閉傳統後門埠:137/138/139 (NetBIOS) 預設關閉
三大經典漏洞與防護對策
漏洞一:UPnP 服務三重缺陷
- NOTIFY 緩衝區溢位:處理 Location 欄位超長導致系統進程記憶體覆寫,攻擊者可獲 SYSTEM 權限,且透過廣播/多播同時攻擊多台
- DoS/DDoS 攻擊放大器:向 1900/UDP 發送偽造 Location 指向 Chargen 連接埠,誘導 XP 進入無限連線迴圈佔滿 CPU;或發起 DDoS 攻擊第三方
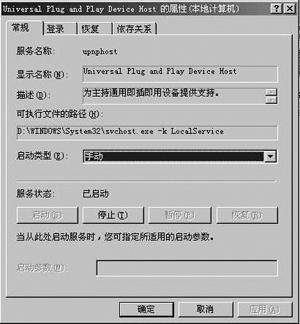
- 防護:① 套用微軟補丁 ② 防火牆封鎖外部對 1900/UDP 連線 ③ 停用 UPnP 服務 (服務管理員 → Universal Plug and Play Device Host → 停用/禁用)
漏洞二:遠端桌面明文帳號傳送
- 建立連線時帳號以明文傳送,網路嗅探器可攔截
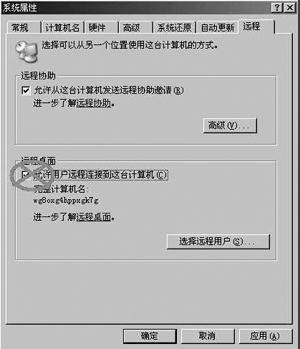
- 防護:停用遠端桌面服務 (系統內容 → 遠端分頁 → 取消「允許使用者遠端連線」)
漏洞三:快速使用者切換導致帳號鎖定
- 惡意利用快速切換反覆嘗試登入,觸發暴力破解偵測鎖定所有非管理員帳號
- 防護:停用快速使用者切換 (控制台 → 使用者帳戶 → 變更使用者登入/登出方式 → 取消「使用快速使用者切換」)
結論
Windows XP 在 NT 核心基礎上大幅提升安全性,但 UPnP、遠端桌面、快速切換等預設啟用功能引入風險。依據「最小權限、最小服務」原則,停用不需功能、套用補丁、啟用防火牆,可構建實用級安全防線。較 Win9x/Me 而言,XP 無疑顯著更安全。