Windows 檔案伺服器攜帶敏感檔案、資料庫、密碼,至關重要。宕機癱瘓網路,被破壞等於打開潘朵拉魔盒。以下為作者遇到的真實駭客攻擊案例,從駭客角度分享漏洞如何被利用破壞系統,助你從全新角度檢測伺服器安全,認識並非所有安全問題都深不可測。
裝上所有已知微軟重要安全更新,再用最愛的幾個漏洞探測工具掃描,仍會發現可被攻擊的漏洞。大多數檔案伺服器安全問題源於忘裝補丁,常在內網導致攻擊。歸咎於許多內網未部署入侵防護系統——所有內部連接被信任。若公司內有不法分子嘗試控制 Windows 伺服器,麻煩大了。
從內部攻擊者角度看未打補丁漏洞如何被發現。僅需內網連接與幾個免費工具:NeXpose Community Edition 和 Metasploit。
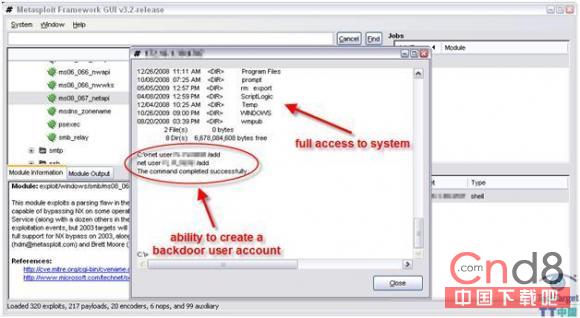
此操作可在有漏洞的 Windows 系統/應用上反覆進行,即使一點不懂技術。想像破壞力:刪除檔案、複製備份 SAM 資料庫與敏感檔案、新增/刪除用戶等。若有對公網開放的伺服器無防火牆保護,同類攻擊也可能透過網際網路發生。
另記住:網路連接可透過不安全無線網路取得。常見例子:原為倉庫掃描設備提供的無線熱點直接連接內網。無論用 WEP/WPA/其他加密,一定距離內(常在停車場/鄰棟大樓)設備皆可輕易接入發動攻擊。
不安全無線網路下,惡意外部攻擊者用無線網路分析工具(CommView for WiFi、AirMagnet WiFi Analyzer)潛入取得敏感資訊。若攻擊者獲取網路物理連接(或受信任用戶),可用工具 ARP 攻擊,穿透乙太網路「安全」控制拿走想要的一切。
為何攻擊檔案伺服器必做此步?簡單:攻擊者可輕易透過 SMB、POP3、WEB、FTP 和 Windows 認證對話取得密碼,作為非法直接連結訪問檔案伺服器。
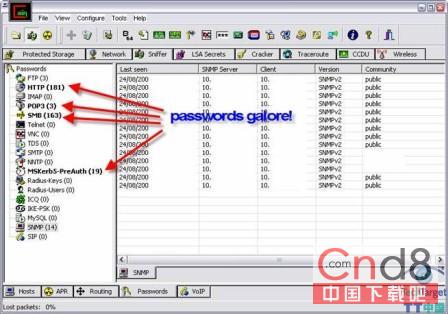
下半部分將介紹取得敏感檔案及間接影響檔案伺服器安全攻擊的步驟。