攻擊 Windows 2000 首步通常是取得帳號清單再破解密碼。預設安裝允許空連線列舉所有帳號與共享,極度危險。本文提供三層防護。
regedit 定位 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa。RestrictAnonymous 設為 1。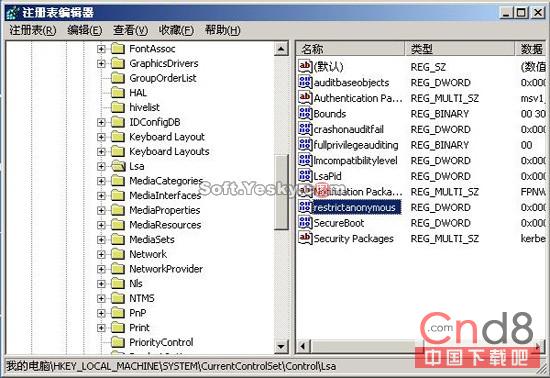
圖 1:登錄設定畫面
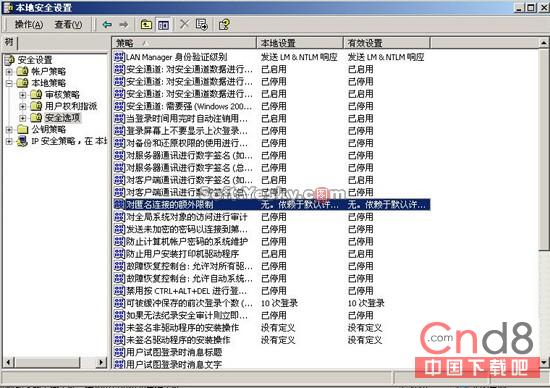
圖 2:本機安全性原則主控台
Administrator 重新命名為無規則名稱(如 SysAdmin_2003)。Administrator 的誘餌帳號,設極複雜密碼,權限降為最低,啟用稽核。一旦被嘗試登入即告警。Windows 2000 網路速度優化基礎設定:Modem、TCP/IP、連接埠完整調教
Windows 2000 秘密武器:Rsdiag.exe 遠端儲存診斷工具完整參考手冊
Windows Server 2008 完整版與 Server Core 執行差異深度對比:資源佔用、進程、服務完整數據
Windows 2000 藍畫面死機 (BSOD) 常見 STOP 代碼完整排除對照表
Windows 2000 開機記憶體優化:從 55MB 降至 42MB 的服務精簡實戰
Windows 2000 登錄檔備份與還原完整指南:完整/部分備份、匯入匯出、配置單元載入與檔案位置詳解