雖然 Windows Server 2003 功能不斷增強,但因先天架構限制,仍存在諸多安全隱患。若不加以封堵,恐給系統帶來不必要的麻煩。本文介紹五項較少見但關鍵的安全隱患防範方法,助您強化系統防禦。
應用程式出錯時,Dr. Watson 會自動儲存偵錯資訊供事後分析,但這些資訊可能被駭客利用,洩露系統關鍵細節。停用自動儲存步驟如下:
regedit 開啟登錄編輯器。HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\AeDebug。Auto 值,將數值資料改為 0。Documents and Settings\All Users\Shared Documents\DrWatson,刪除 User.dmp 與 Drwtsn32.log。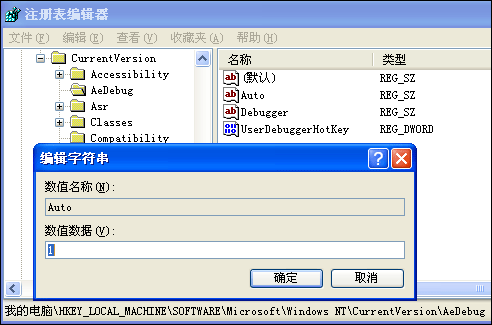
圖 1:設定 Auto 值為 0
檔案與列印共享功能雖方便,卻可能為駭客敞開攻擊通道。用畢後應立即關閉:
遠端桌面以明文傳輸帳號密碼,易遭嗅探工具竊取。建議停用遠端連線:
快速使用者切換可能導致系統誤判合法登入為暴力攻擊而鎖定帳號。停用方法:
分頁檔可能殘留帳號等機密資訊,關機時自動清除可降低洩露風險:
regedit,展開 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\Memory Management。ClearPageFileAtShutdown,將 DWORD 值改為 1。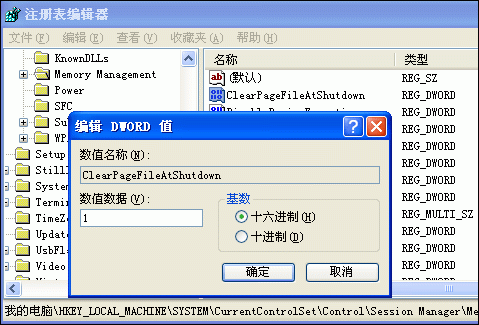
圖 2:設定 ClearPageFileAtShutdown = 1
Windows 2000 磁碟配額完整配置指南:啟用、限制/警告層級、事件記錄、NTFS 必須、壓縮不影響計算
Windows 2000 電源管理深度解析:APM 與 ACPI 雙模式支援、BIOS 相容性測試與除錯實戰案例
Windows 2000 中 DNS 與 Active Directory 的深度整合關係解析
Windows 2000 Active Directory 備份與還原完整指南:系統狀態資料、權威/非權威還原
Windows 2000 共享上網完全攻略:ICS 架設、用戶端設定與協定選擇建議
善用 Windows Server 2003 內建防火牆 打造校園網伺服器安全防線