Windows Server 2008 大幅強化公開金鑰基礎結構 (PKI),核心在於憑證生命週期管理,特別是電腦與使用者憑證的自動註冊。新增的憑證漫遊功能,讓使用者的公私鑰隨著 AD 物件漫遊,大幅簡化多裝置環境下的憑證部署。
對開發人員而言,新的憑證註冊 API 讓智慧卡與強式身分驗證更容易整合進企業應用。伺服器端則在憑證服務的管理、部署與撤銷檢查 (CRL、Delta CRL、OCSP) 上均有顯著增強。
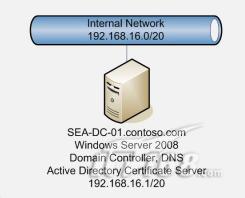
示範環境:SEA-DC-01 (DC + DNS),安裝「Active Directory 憑證服務」角色。過程中需先安裝 IIS 角色以支援網頁註冊。
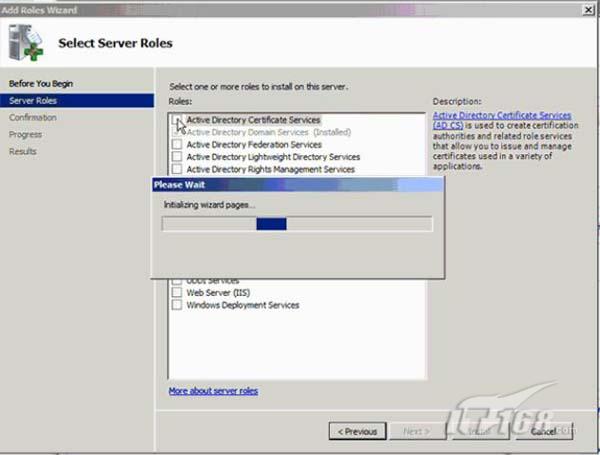
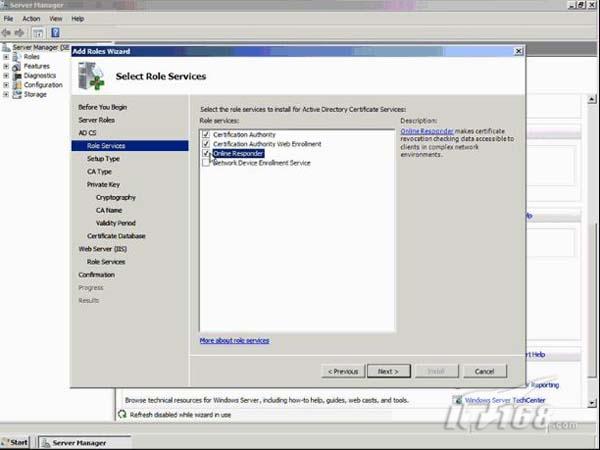
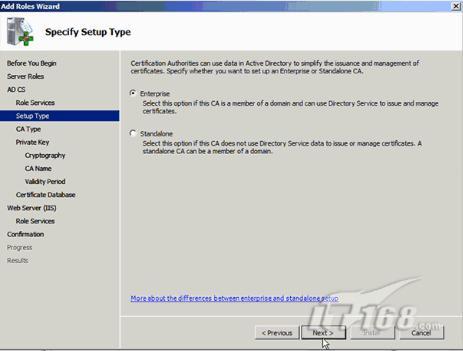
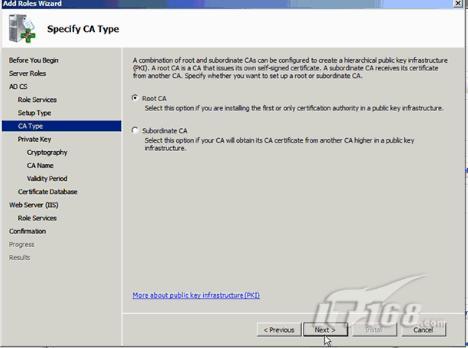
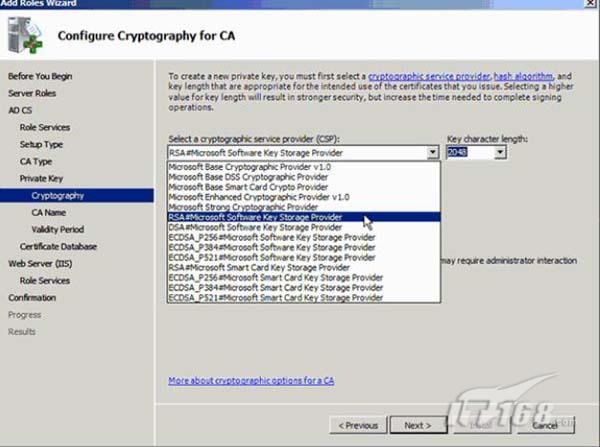
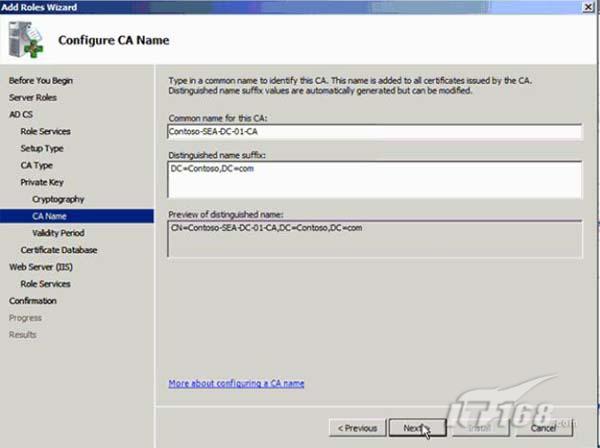
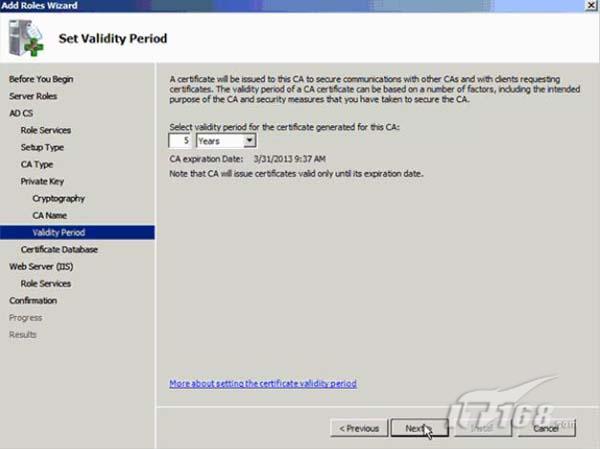
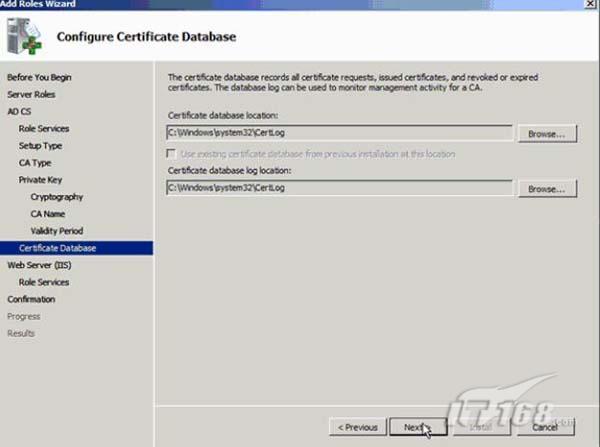
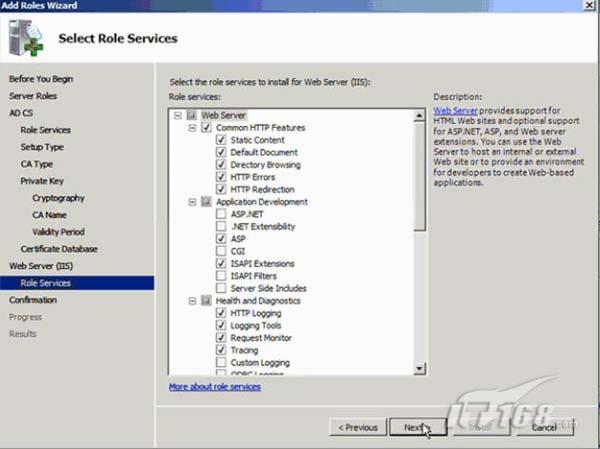
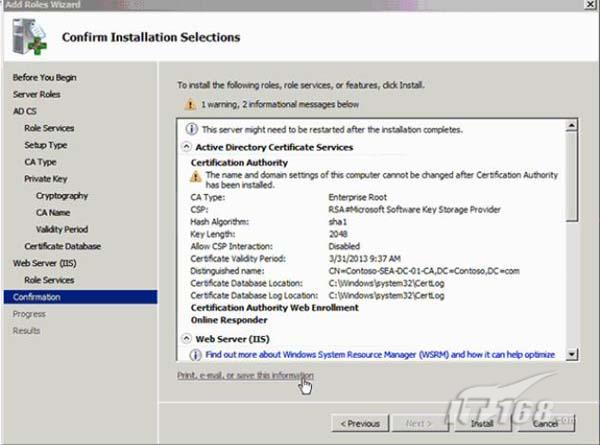
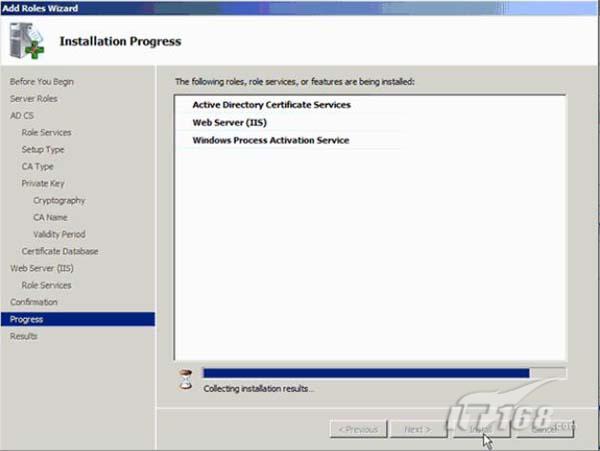
自動註冊不再屬於 Winlogon 程序,改為 WMI 任務,大幅降低攻擊面;另新增憑證到期前通知功能,於自動註冊未啟用時提醒使用者手動更新。
Windows 2000 Active Directory 基礎觀念完整入門:起源、術語與核心優勢
Windows 系統資料夾大全:9x/Me 與 2000/XP 核心目錄功能深度解析
關閉 Windows Server 2008 IE ESC 提升相容性:圖文快速設定
Windows 2000 安裝字體完整教學:三類 GDI 字體、控制台安裝、複製到 Fonts 資料夾選項
Active Directory 部署四大經典拓撲完整實作指南
Windows Server 2003 安全防範簡述:修補、網路監視器、DHCP 動態 IP 分配阻擋攻擊