在 Windows 系統中,查看網路連接埠狀態、開啟或關閉特定埠,是系統管理與資安稽核的基本功。本文整理 netstat 指令用法、服務管理開關埠方式、埠號分類與常見埠號對照表,助你快速掌握網路連線狀態。
開啟命令提示字元(CMD),輸入以下指令即可查看作用中連線:
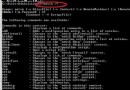
netstat -a -n-a:顯示所有作用中 TCP 連線與系統監聽的 TCP/UDP 埠。-n:以數字形式顯示位址與埠號(不解析主機名),速度較快。其他常用參數:
-e:顯示乙太網路統計(位元組、封包數)。-o:顯示各連線對應的程序識別碼(PID),方便在工作管理員找出程式。-s:依協定顯示統計資訊。-an:常用組合,快速列出所有開放埠。Windows 中的埠通常由對應服務開啟。若要關閉埠,需停用該服務:
要開啟埠,則將啟動類型設為「自動」並啟動服務。Windows 98 無「服務」選項,需透過防火牆規則設定。
| 埠號 | 服務 | 說明與風險 |
|---|---|---|
| 0 | Reserved | 作業系統分析用,掃描器常用於識別 OS。 |
| 1 | tcpmux | SGI Irix 系統預設開啟,有預設帳號風險。 |
| 7 | Echo | Fraggle 攻擊放大器常掃描此埠。 |
| 19 | Character Generator | 可被利用發動 DoS 攻擊。 |
| 21 | FTP | 檔案傳輸,常被掃描尋找匿名登入與可寫目錄。 |
| 22 | SSH | 加密遠端登入,早期版本有漏洞。 |
| 23 | Telnet | 明文遠端登入,極不安全,常被暴力破解。 |
| 25 | SMTP | 郵件傳送,垃圾郵件發送者常濫用開放轉信。 |
| 53 | DNS | 網域名稱解析,區域傳送與偽造查詢風險高。 |
| 80 | HTTP | 網頁瀏覽,木馬 Executor 曾開啟此埠。 |
| 135 | RPC | 遠端程序呼叫,Windows 關鍵服務,震動蠕蟲利用此埠。 |
| 445 | SMB | 檔案共享,永恆之藍漏洞利用此埠。 |
| 1433 | SQL Server | 資料庫服務,暴力破解與注入攻擊目標。 |
| 3306 | MySQL | 資料庫服務,同樣面臨暴力破解風險。 |
| 3389 | RDP | 遠端桌面,暴力破解與憑證填充攻擊高發。 |
掌握埠號知識與 netstat 指令,能有效監控系統網路狀態,配合防火牆與服務管理,大幅提升主機安全性。