企業網管必讀:徹底封鎖員工私自建立 WiFi 熱點、共享上網的多層次防禦體系
員工使用「隨身 WiFi」(USB 4G/5G 網卡)或「WiFi 共享精靈」(軟體 AP)將公司有線網路變無線熱點,供手機/平板上網,導致:
- 頻寬被佔用、網速變慢。
- 繞過公司防火牆/稽核,洩露機密、訪問違規網站。
- 無線干擾影響公司正規 WiFi 品質。
- 法律合規風險(資安法、個資法)。
方案一:停用 ICS(Internet 連線共享)服務 —— 針對 WiFi 共享精靈/軟體 AP
- Win+R →
services.msc。
- 找到 Internet Connection Sharing (ICS)。
- 右鍵 → 內容 → 啟動類型:停用 → 停止服務 → 確定。
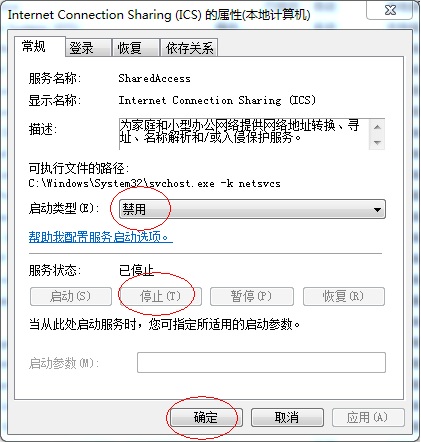
原理:Windows 軟體 AP 功能(netsh wlan set hostednetwork、第三方共享軟體)底層皆依賴 ICS 服務進行 NAT 轉發。停用 ICS 即斷其命脈。
方案二:BIOS/UEFI 禁用無線網卡 —— 物理層面徹底杜絕
- 開機連按 F2/Del 進入 BIOS/UEFI。
- 尋找 Configuration / Advanced / Wireless 等分頁。
- 將 Wireless LAN Support / Internal WiFi / WLAN 設為 Disabled。
- F10 存檔離開。
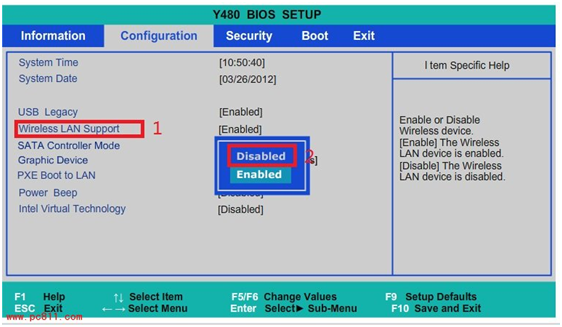
優點:作業系統層面完全看不到無線網卡,任何軟體/驅動都無法啟用 AP。
缺點:員工自帶筆電/USB 無線網卡不受控;需逐台設定,適合公司統一採購的桌機。
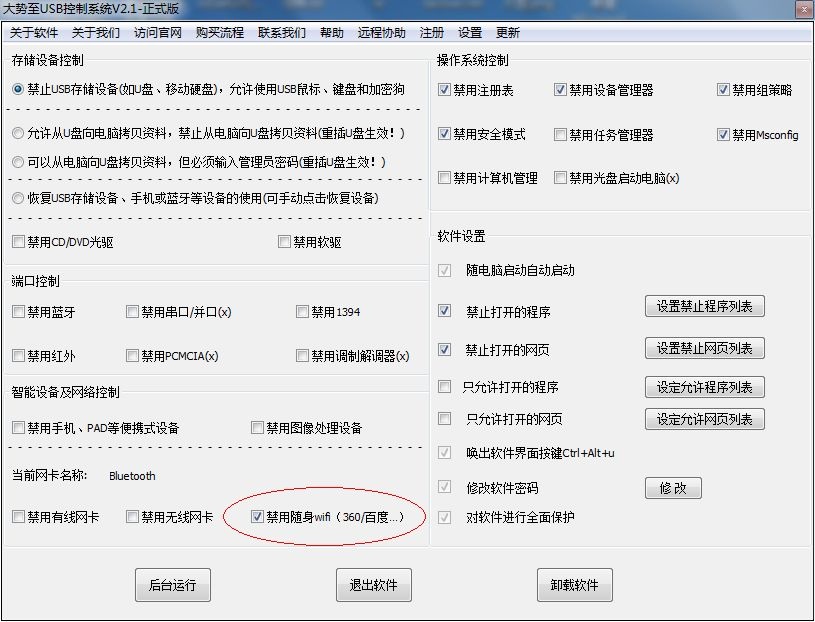
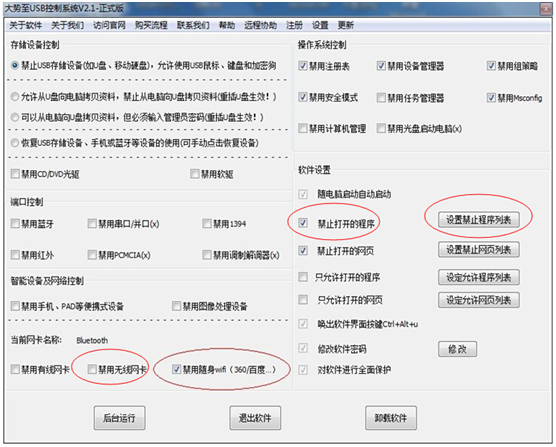
方案三:專業 USB 端口管理軟體(如「大勢至 USB 端口管理軟體」)
- 即時偵測 USB 裝置插入,識別 VID/PID 判斷是否為隨身 WiFi(4G/5G USB Modem)。
- 自動禁用該 USB 埠,不影響滑鼠、鍵盤、印表機、加密鎖、U 盤(可設白名單)。
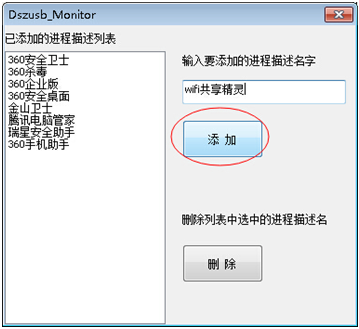
- 可禁止執行特定程式(如「WiFi共享精靈.exe」、「360隨身WiFi.exe」)。
- 集中管理主控台,支援域環境批量部署、日誌稽核。
方案四:網路層面管控(核心交換器/防火牆)
- DHCP Snooping / IP Source Guard:防止非授權裝置(手機)取得 IP。
- 802.1X 有線/無線認證:只有通過 RADIUS 驗證的裝置才能存取網路。
- 無線入侵防禦系統 (WIPS):偵測並封鎖非授權 AP(Rogue AP),包括員工手機熱點、隨身 WiFi、共享精靈建立的軟體 AP。
- 流量審計/應用識別:識別熱點分享特徵流量(DNS、HTTP Host、TLS SNI)進行封鎖或告警。
方案五:群組原則 (GPO) 強制執行(適用域環境)
- 電腦設定 → 管理範本 → 網路 → Windows 連線管理器 → 「禁止安裝/設定無線網路」或「禁止建立託管網路」。
- 電腦設定 → Windows 設定 → 安全性設定 → 系統服務 → ICS → 設為「停用」。
- 使用者設定 → 系統 → 「不要執行指定的 Windows 應用程式」加入共享軟體執行檔名稱。
綜合建議:分層防禦最有效
| 層級 | 措施 | 覆蓋範圍 | 維運成本 |
|---|
| 主機端 | 停用 ICS 服務 + GPO 禁止託管網路 + 禁止執行共享軟體 | 公司桌機/筆電 | 低(一次設定) |
| 主機端 | BIOS 禁用內建無線網卡 | 公司桌機 | 中(需進 BIOS) |
| 主機端 | USB 端口管理軟體 | 隨身 WiFi、USB 無線網卡 | 中(需安裝代理) |
| 網路端 | 802.1X + WIPS + DHCP Snooping | 所有接入裝置(含自帶裝置) | 高(需網路設備支援) |
| 管理端 | 資安政策宣導、違規處分條文 | 全體員工 | 低 |
提醒:技術手段只能提高違規成本,完善的資安政策、教育訓練、稽核機制才是治本之道。建議優先部署 GPO+ICS 停用+USB 管理,再視預算導入 802.1X/WIPS。