安全廠商 Proofpoint 最新報告揭露,俄羅斯網路犯罪集團利用 Qbot(Qakbot)惡意程式碼透過遭駭 WordPress 網站發動大規模攻擊,已感染超過 50 萬台裝置,竊取逾 80 萬組線上銀行憑證,主要受害者集中於美國五大銀行與歐洲金融機構用戶。
核心發現
- 25% 以上受感染裝置運行 Windows XP:微軟自 2014 年 4 月停止 XP 安全性更新,缺乏修補防護使其成為重災區。
- 攻擊手法:Qbot 使用瀏覽器「Hooking」技術,在 SSL/TLS 加密傳輸完成後攔截解密內容,竊取帳號密碼。受害者造訪遭植入惡意碼的 WordPress 網站後即中招,後續造訪其他銀行網站時會被注入竊取碼。
- 犯罪集團失誤暴露行蹤:操作疏失導致伺服器日誌外洩,使安全研究人員得以追蹤感染規模與受害者分布。
為何 Windows XP 風險極高?
- 無安全性更新:已知漏洞(如 SMB、瀏覽器、核心驅動)永不修補。
- 現代防毒軟體逐漸停止支援 XP,防護能力遞減。
- 瀏覽器版本舊(IE 8 為上限),不支援現代加密協定與沙箱機制,極易被 Hooking、中間人攻擊。
建議行動
- 立即升級作業系統:至少移至 Windows 10/11 獲得持續安全更新。
- 若因舊軟體相容性必須保留 XP,請完全斷網隔離,禁止用於線上銀行、電子郵件、瀏覽網頁。
- 企業環境應啟用應用程式白名單、網路分段、EDR 端點偵測回應方案緩解風險。
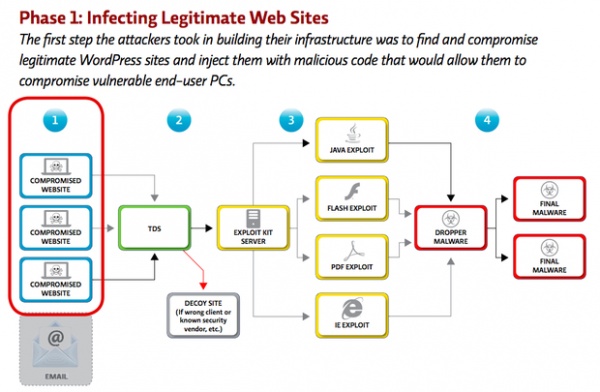
圖 1:Qbot 感染裝置作業系統分布(來源:Proofpoint)
Windows XP 歷史使命已畢,繼續使用無異裸奔網路世界。請為資料與財產安全,盡快完成遷移升級。