微軟更新「Microsoft Root Certificate Program」需求,嚴格技術標準導致部分 CA 主動退出或不合規。2016 年 1 月生效的新版信任清單移除 20 個根憑證,Windows 裝置將不再信任這些 CA 簽發的 TLS/代碼簽章憑證,連線/安裝將彈出警告。
背景與原因
- 2015 年 6 月微軟公佈新版根憑證計畫需求:更強加密演算法 (SHA-2 最低)、更嚴格稽核、公開透明度日誌 (CT Log) 強制參與。
- 部分 CA 無法/不願滿足新要求,選擇退出計畫;不合規 CA 的根憑證被微軟移除。
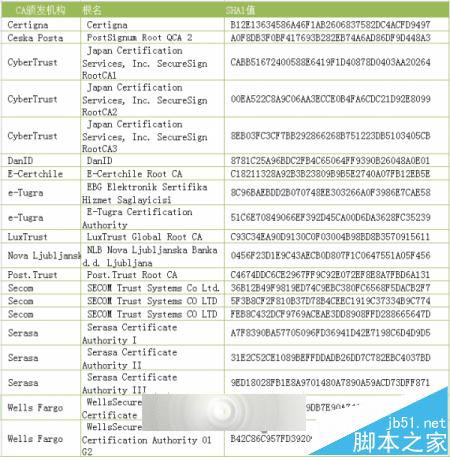
被移除的 20 個根憑證 (部分列表)
完整清單請參考微軟官方公告或下圖:
影響與應對
- 網站/服務營運者: 檢查憑證鏈是否包含被移除根 CA,若是需更換受信任 CA 重新簽發。
- 企業 IT: 掃描內部系統 (VPN、Wi-Fi 802.1X、代碼簽章) 使用的憑證鏈,更新群組原則信任清單。
- 一般用戶: Windows Update 會自動更新根憑證清單 (KB 更新),保持系統最新即可無感遷移。
相關知識
- 根憑證信任計畫決定 Windows 信任哪些 CA,影響 HTTPS、代碼簽章、S/MIME、文件簽章等所有 PKI 應用。
- 查看本機信任根憑證:Win+R →
certmgr.msc → 「信任的根憑證授權單位」。
- 安裝軟體提示「Windows 數位簽章驗證異常」常因根憑證過期/被移除/未包含在信任清單。