無須安裝第三方掃毒軟體,Win7 內建 netstat 指令即可監控 TCP/IP 連線,發現可疑連接埠對應的 PID,再透過工作管理員或 taskkill 結束木馬進程。
開啟命令提示字元(Win+R → cmd),輸入:
netstat -an
顯示四欄:Proto(協定)、Local Address(本地 IP:埠)、Foreign Address(遠端 IP:埠)、State(狀態:ESTABLISHED/LISTENING/TIME_WAIT 等)。木馬需與控制端通訊,必會開啟連接埠,在此即可發現異常連線。
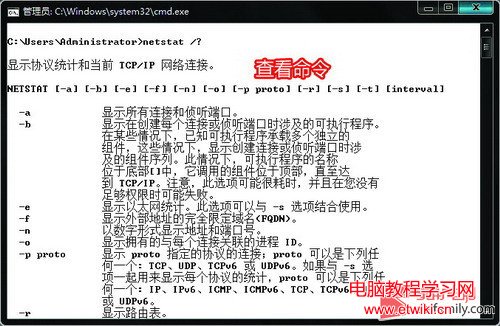
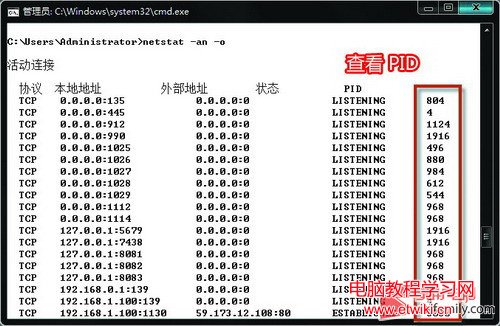
netstat -an -o
輸出最後一欄為 PID,記下可疑連線對應的 PID。
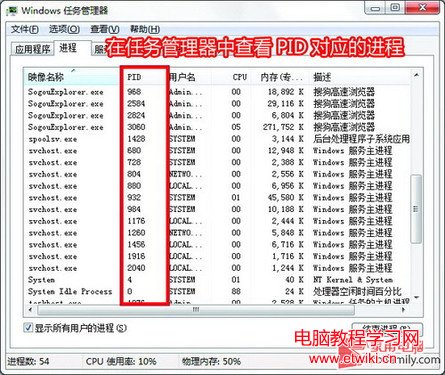
確認有問題後,命令提示字元執行:
taskkill /pid 1234 /f
(1234 為惡意程序 PID,/f 強制結束)。
進程結束後,再以防毒軟體完整掃描清除殘留檔案。習慣定期執行 netstat -an -o 並對照常見服務埠(80, 443, 3389, 1433 等),可及早發現異常連線。
Windows Azure Pack 架構部署全景:快速安裝、基本/最小/擴充分散式部署拓撲圖解
Win7 瀏覽器首頁被竄改彈廣告?系統設定 msconfig 禁用啟動項中的網址/網頁捷徑
開機出現 STARTING ONTRACK 藍框?DM 軟體寫入 MBR 導致,清除 DDO 即可解決
Windows 8/10/11 用 VMLite 載入 Windows XP Mode:免費、正版、輕量級虛擬機方案
Win8.1 Media Player 提示「Failed to load control Windows Media Player from wmp.dll」?替換 wmp.dll + 重新註冊修復