Windows Server 2003 的本地安全性原則功能強大,但預設會套用至所有使用者(含管理員)。本文詳細說明如何讓原則僅對非管理員生效,以及如何還原原始設定。
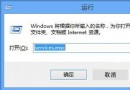
gpedit.msc 或透過 MMC 加入「群組原則物件編輯器」配置本地安全性原則。%Systemroot%\System32\GroupPolicy\User\Registry.pol 備份至他處。Registry.pol。Registry.pol 複寫回原位置(選「是」取代),登出再以管理員登入驗證原則未套用,再以一般使用者登入驗證原則生效。%Systemroot%\System32\GroupPolicy\User\Registry.pol。Registry.pol。gpedit.msc 或 MMC),將所有「已啟用/已停用」項目改為「未配置」。掌握此技巧,即可精準控制原則套用範圍,避免誤鎖管理員權限,兼顧安全與管理性。
Windows Server 2003 系統服務優化精簡指南:關閉不必要服務提升效能
Windows Server 2003 無盤啟動部署指南:硬體需求、軟體準備與安裝流程
Windows Server 2003 執行 Sysprep 時加入自訂使用者設定的完整指南
Windows Server 2003 建立新 Active Directory 樹系/網域完整部署指南
Windows Server 2003 網路負載平衡 (NLB) 叢集完整部署實戰
Windows Server 2003 遠端桌面 Web 連線 (TSWeb) 完整部署與進階配置圖文指南