想像一個場景:企業需將 IIS Web 伺服器部署在 300 公里外的資料中心,該中心具備寬頻網路、空調與電力管理,環境穩定且成本合理。但核心需求是:管理員必須隨時隨地完全遠程控制伺服器,無需親自前往機房操作。然而,遠程控制天然存在風險——客戶端與主機的通訊需穿越公網,數據極易被駭客竊聽;遠程控制軟體本身開放的埠口也可能成為攻擊入口。選擇方案的最終目標,是確保只有授權的管理員(網關)能控制伺服器,且不引入額外攻擊面。
遠程管理軟體必須阻擋未授權訪問:僅接受特定 IP 範圍連接,強制要求用戶名/密碼驗證,甚至引入智慧卡雙因子認證。輔助手段包括:使用非標準埠口、隱藏服務標誌等安全配置。
傳輸過程中必須保證數據不丟失、不重發、不篡改,確保指令與回饋的可靠性與即時性。
核心在於防止駭客竊聽。需採用強健可行的加密演算法對會話進行加密——即使數據包被截獲,攻擊者也無法解讀內容。
完善的審計日誌能大幅提升整體安全性,記錄誰訪問了系統、使用了哪些服務、是否有入侵嘗試,將隱患消滅於萌芽狀態。日誌本身也必須受保護,防止被篡改或刪除。
終端服務 是 Windows 2000 內建的遠程管理利器,支援 Windows 應用程式在遠端執行,整合系統認證,操作便捷。但其缺陷明顯:無法限制客戶端 IP、難以修改預設監聽埠 3389、缺乏日誌審計功能。單獨使用風險極高。
Zebedee 通過建立加密壓縮的 TCP/UDP 隧道彌補這些不足:
部署步驟:
C:\zebedee -s -o server.log 啟動服務(預設埠 11965)C:\>zebedee 3389 serverhost:3389 將本地 3389 重導向伺服器 Zebedee 埠連接時,終端服務客戶端連向本地 3389 → Zebedee 客戶端加密壓縮 → 隧道傳輸至伺服器 Zebedee → 解密解壓 → 送達終端服務 3389。雙方彷彿直連,實則所有封包經過加密隧道。
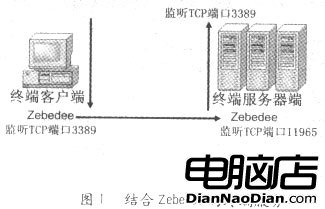
文件傳輸補充: 終端服務不支援檔案傳輸,可搭配 FTP,同樣透過 Zebedee 隧道加密。推薦第三方工具 AnalogX TSDropCopy 或 WTS-FTP 簡化操作。
結論: 終端服務最便捷,配合 Zebedee 實現「便捷、快速、安全」三位一體。
VNC 與終端服務不同:共享當前登入會話(雙方可同時操作)、跨平台客戶端(含 WinCE/Java)、可限制 IP 訪問。但預設不加密,數據裸奔公網。
搭配 OpenSSH 建立加密隧道:
配置方式:客戶端建立 SSH 隧道將本地埠轉發至伺服器 VNC 埠(預設 5900),再以 VNC 客戶端連接本地回環地址,全程加密傳輸。
Windows 2000 內建 IPsec,可在網路層強制加密雙向通訊,無需第三方軟體。配置「僅允許特定 IP 使用安全關聯(SA)連接終端服務/VNC 埠」的 IPsec 策略,即可在作業系統層面實現:
優點:透明於應用層、效能損耗低、集中管理。缺點:配置相對複雜,需熟悉 IPsec 策略編輯器。
| 方案 | 優點 | 缺點 | 適用場景 |
|---|---|---|---|
| 終端服務 + Zebedee | 內建整合、配置簡單、支援檔案傳輸擴展 | 需額外部署 Zebedee | 中小企業、單伺服器管理 |
| VNC + SSH | 跨平台、共享桌面會話、SSH 生態成熟 | 圖形效能較終端服務弱 | 異構環境、需協同操作場景 |
| IPsec + 內建服務 | 零第三方依賴、網路層防護、集中策略管理 | 配置門檻高、除錯困難 | 大型網域環境、合規要求嚴格場景 |
無論選擇哪種方案,核心原則不變:最小權限、強制加密、完整審計、定期修補。將遠程管理納入資安治理體系,而非單純追求「能連上就好」。