ASP 的 FileSystemObject (FSO) 雖賦予強大檔案操作能力,卻也成為駭客植入木馬、竊取跨站資料的利器。單純停用 FSO 會導致合法 ASP 程式失效。本文分享在 Windows Server 2003 上,透過 NTFS 權限與 IIS 匿名帳號隔離,實現「啟用 FSO 但限制各虛擬主機僅能存取自身目錄」的實務做法。
IIS_WPG 群組並給予必要權限,重啟生效。E:\Abc 對應帳號 Abc,設定密碼永不過期、不可變更,歸屬 Guests 群組。IUSR_機器名 改為對應的專屬帳號(如 Abc)。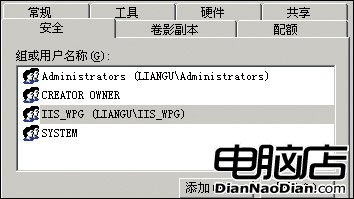
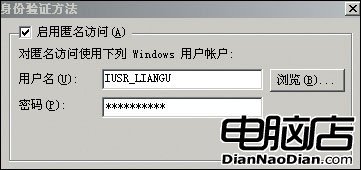
IIS Admin Service。Windows\System32\Inetsrv\Metabase.xml,找到 AspMaxRequestEntityAllowed,預設值 204800 (200KB),修改為所需大小(如 51200000 為 50MB)。IIS Admin Service。設定完成後,FSO 木馬無法跨目錄存取;各虛擬主機僅能在自身目錄下讀寫檔案,兼顧功能與安全。
Windows Server 2003 透過 Web 遠程管理介面修改電腦名稱
Windows 2000 登錄表深度應用大全:開始選單、桌面、控制台、IE 全方位客製化
Windows 2000 效能瓶頸全方位偵測:記憶體、磁碟、處理器、網路四大指標完整指引
Windows Server 2008 共享存取加速秘籍:啟用磁碟寫入快取與高階效能模式實測
Windows Server 2008 AD RMS 部署實戰:從安裝前置條件到叢集建立與用戶端整合的完整指南
巧用 Windows 2000/XP/2003 復原主控台:系統修復的終極利器完整指南