Microsoft 針對 Windows Server 2003 推出的 LimitLogin 是一款企業級登入控制解決方案,支援限制單一帳號同時登入數、稽核全域登入紀錄、整合 Active Directory MMC 管理、匯出 CSV/XML 報告。適用於銀行、圖書館、ISP、虛擬桌面等需嚴格帳號存取控制的場景。本文詳細記錄下載安裝、AD 整合、指令碼部署全流程。
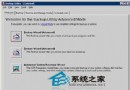
LimitLoginWebService.msi。WSLimitLogin)與連接埠,**務必記錄名稱**,後續 AD Setup 會用到。https://localhost/WSLimitLogin/Service.asmx 可正常開啟。執行 LimitLoginADSetup.msi,三個核心選項首次安裝全勾選:
%windir%\system32 與 \Program Files\LimitLogin 產生詳細記錄。llogin.vbs、llogoff.vbs、limitlogin.wsdl 指令碼。%windir%,讓該機器能從 AD MMC 右鍵選單啟動「LimitLogin Tasks」。亦可命令列安裝:LimitLoginADSetup.exe /ForestPrep 並 /DomainPrep。
\Program Files\LimitLogin\Scripts 整個資料夾複製至「Domain Setup」指定的共享資料夾(如 \\DC01\LimitLoginScripts)。\\DC01\LimitLoginScripts\llogin.vbs\\DC01\LimitLoginScripts\llogoff.vbsgpupdate /force 刷新原則。| 症狀 | 可能原因 | 解決方向 |
|---|---|---|
| Web Service 無法啟動 | 連接埠衝突、IIS 未安裝/未啟動 ASP.NET 1.1 | 變更連接埠、安裝 IIS 並註冊 ASP.NET 1.1 (aspnet_regiis -i) |
| AD Setup 擴展 Schema 失敗 | 非 Schema Admins、Forest 功能等級過低 | 使用 Schema Admins 帳號、提升 Forest 功能等級至 Windows 2003 |
| 指令碼不執行 | 共享資料夾權限不足、指令碼路徑錯誤 | 授予「驗證使用者」讀取/執行權限、驗證 GPO 指令碼路徑為 UNC 格式 |
| MMC 嵌入式管理單元不出現 | 未執行階段 3 第三項、或非安裝工具的機器 | 於管理機器執行 LimitLoginADSetup.msi 勾選第三項 |
LimitLogin 雖非內建元件,但以輕量架構實現企業級登入管控,配合 AD 整合與指令碼自動化部署,可大幅降低帳號共用、濫用風險。部署前請詳閱 ReadMe.htm 並於測試環境驗證完整流程,再推廣至生產網域。