Windows 內建「本機安全性原則」(secpol.msc) 功能強大,足以取代多數第三方安全軟體。本文彙整防暴力破解、進階防火牆規則、AppLocker 應用程式控制、稽核原則等實戰設定。
Win+Q 搜尋 secpol.msc 或 Win+R 輸入執行。
路徑:本機原則 → 安全性選項
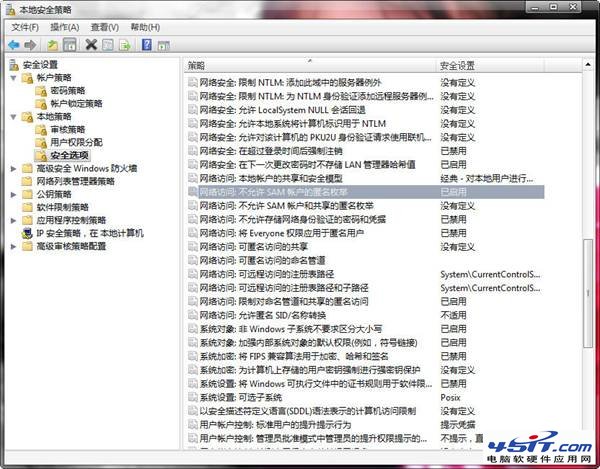
兩種進入方式:
wf.msc 直接開啟「高安全性 Windows 防火牆」,可瀏覽/建立輸入/輸出/連線安全規則。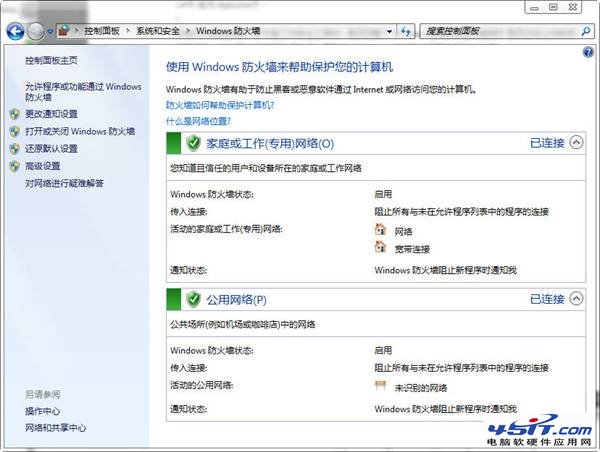
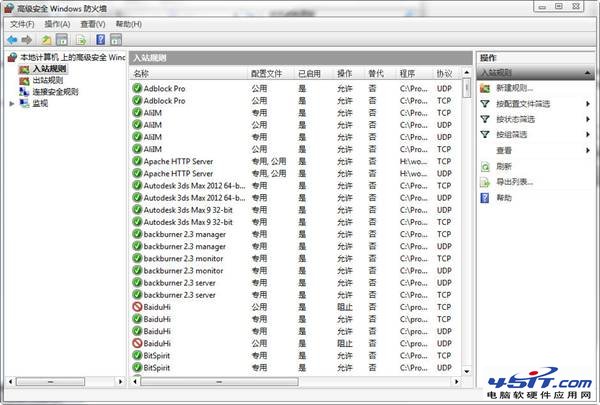
Photoshop.exe 路徑。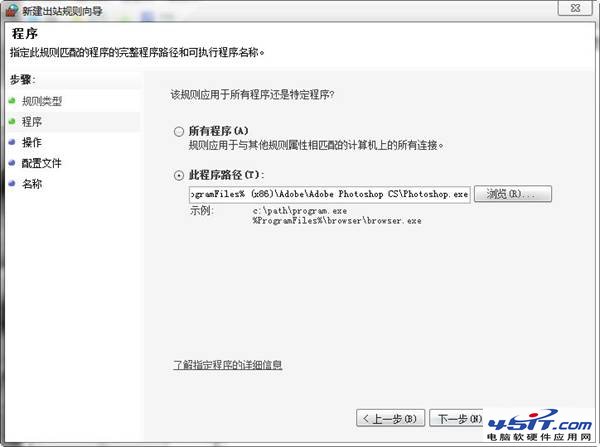
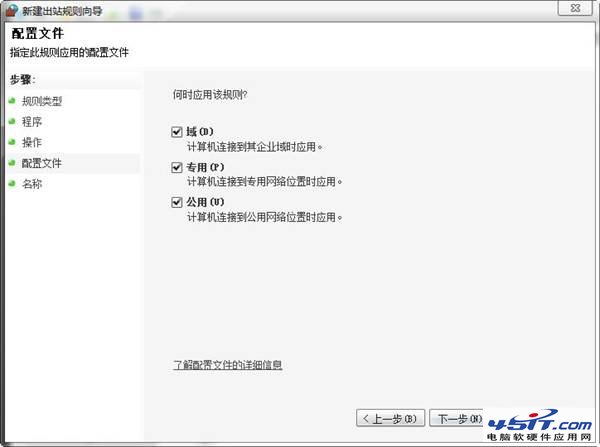
連線安全規則更可針對 IP、IP 區段、通訊埠、服務名稱進行 IPsec 驗證/加密/封鎖,功能不遜第三方防火牆。
路徑:應用程式控制原則 → AppLocker → 可執行檔規則
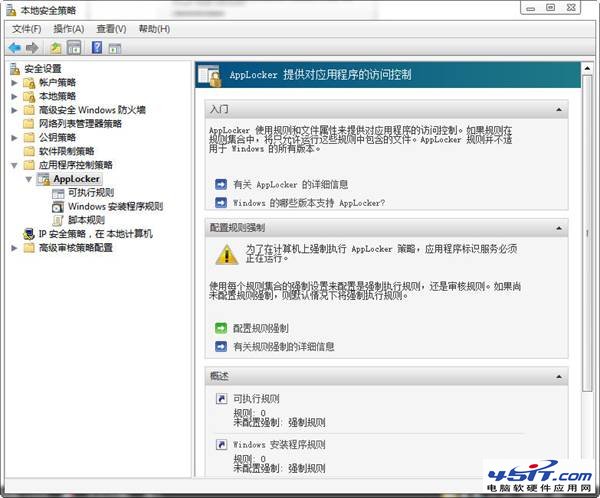
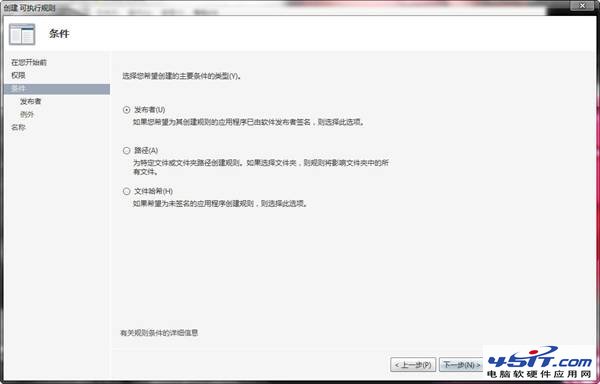
搭配「軟體限制原則」雙重防護,並可透過 PowerShell 自動化規則管理。
限制特定群組對登錄、檔案系統的讀寫權限,實現精細權限管控。
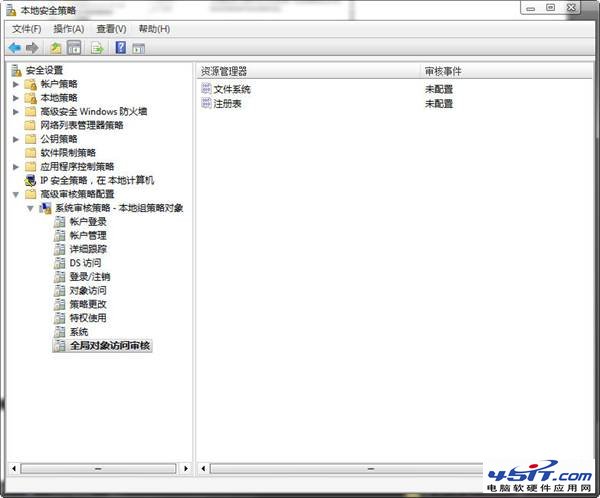
%systemroot%\system32;登錄 HKCU\Software\Policies\Microsoft\MMC\RestrictToPermittedSnapins 設 0。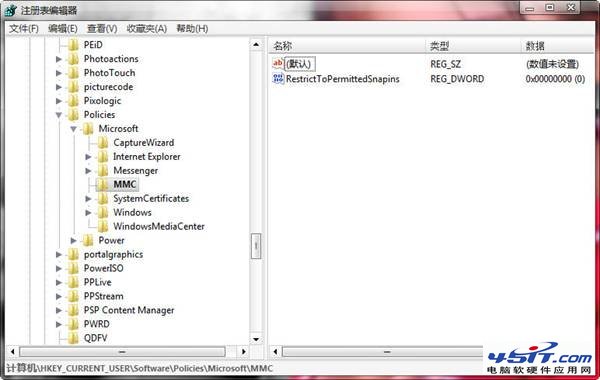
Win8 右鍵「新增」選單僅顯示「資料夾」?系統資料夾權限限制非 Bug,管理員身分即可建立其他類型
Windows Server 2008 資料安全架構:IPsec、NTFS、FILESTREAM、TDE、BitLocker 端對端防護
Win8/8.1 雙系統安裝 Win10 完整圖文教學 免 BIOS 免虛擬光碟
Win8 禁止開機啟動項提升開機速度:工作管理器「啟動」頁面右鍵停用、或金山毒霸「開機加速」深度管理
Win8/8.1 遊戲無法全螢幕?雙重解法:顯卡設定與登錄修改
Win8 應用商店打不開?wsreset.exe 清除快取修復
Win8 內建「影音播放」應用程式怎麼用?支援 WMV 格式基本播放
Windows 8 IE10 Modern 版鍵盤/滑鼠/觸控快捷操作大全:選單喚出、頁面前進後退、縮放、頁內搜尋、網頁搜尋、分享、設定、裝置