Windows Server 2008 雖然在安全性設計上領先同期作業系統,但預設的高安全等級常造成操作不便,導致許多管理員手動降低安全存取層級。然而,一旦降低防禦等級,系統面臨攻擊的風險將大幅增加。如何在維持較低安全存取層級的前提下,仍能確保系統安全穩定運作?答案在於善用 Windows Server 2008 強大的群組原則功能,透過精準配置相關參數,打造兼具易用性與安全性的環境。
使用 IE 瀏覽網頁時,惡意程式常趁機自動下載並存放在本地硬碟,不僅佔用寶貴空間,更埋下安全隱患。雖可借助第三方工具限制下載,但操作繁瑣。實際上,只需簡單設定群組原則,即可有效阻擋 IE 進程發起的非使用者初始化下載行為。
操作步驟:
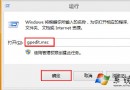
gpedit.msc 開啟本機群組原則編輯器。Windows Server 2008 內建的物件存取稽核功能,能追蹤對關鍵資料夾、登錄、系統關機/重啟等事件的存取嘗試(無論成功或失敗)。妥善運用此功能,可讓非法攻擊無所遁形,一旦發現異常即可依日誌快速應對。
設定方法:
gpedit.msc,展開 電腦設定 → Windows 設定 → 安全性設定 → 本機原則 → 稽核原則。共用電腦環境下,若 IE 安全層級被他人隨意降低,病毒、木馬極易趁虛而入。群組原則可隱藏 IE 的「安全性」頁籤或整個「網際網路選項」對話方塊,杜絕非授權修改。
隱藏「安全性」頁籤:
隱藏「網際網路選項」選單項目:
設定生效後,一般使用者將無法進入安全性設定介面,有效保護系統安全基準不被破壞。
駭客常利用 SID(安全性識別碼)反向查詢系統管理員帳號名稱,再發動暴力破解攻擊。停用匿名 SID/名稱轉換,可切斷此情報搜集管道。
設定路徑:
gpedit.msc,進入 電腦設定 → Windows 設定 → 安全性設定 → 本機原則 → 安全性選項。此舉將使任何使用者無法透過 SID 取得對應帳號名稱,大幅降低暴力破解成功機率。
隨身碟是病毒傳播主要媒介之一。透過群組原則拒絕可移動磁碟的讀取與寫入權限,可從根源切斷 USB 病毒傳播路徑。
操作步驟:
設定完成後,系統將無法讀寫任何 USB 隨身碟,病毒文件自然無法經由此途徑入侵,為伺服器環境建立堅實的物理介面防線。
綜上所述,善用群組原則進行上述五項關鍵配置,即可在維持較低安全存取層級、確保操作便利性的同時,為 Windows Server 2008 系統構建多層次、深層防禦的安全體系,有效抵禦常見網路與本地攻擊威脅。