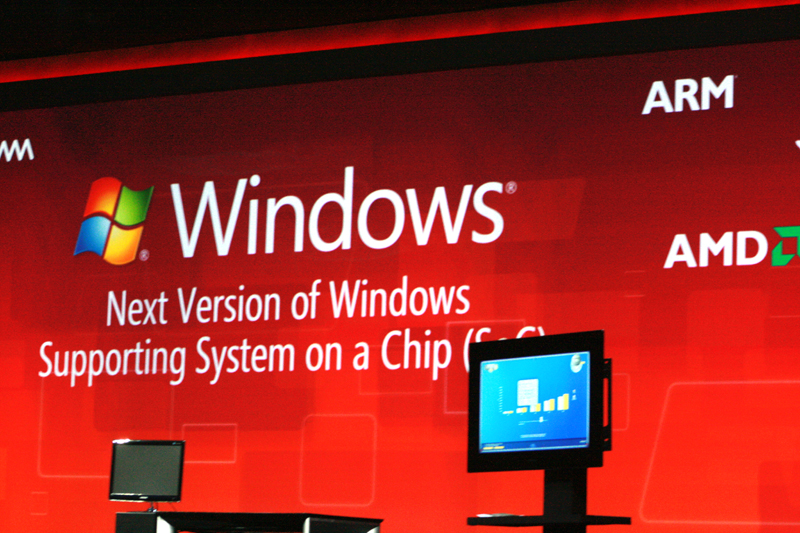
微軟認證文件揭露:ARM 版 Windows 8 裝置強制啟用 UEFI Secure Boot,且不提供關閉選項,意味用戶無法安裝未經微軟數位簽章的作業系統(含 Linux、BSD 等)。x86 版則保留自訂模式允許關閉 Secure Boot。
微軟早前承諾 OEM 提供關閉 Secure Boot 管道,但 ARM 裝置被排除在外。此舉被視為以安全之名行壟斷之實,限制用戶裝置自主權,自由軟體基金會等組織強烈譴責。
Secure Boot 雙重標準引發開放原始碼社群強烈反彈,或成反壟斷調查焦點。