掌握 `netstat` 指令可檢測異常連線、排查木馬後門、優化伺服器安全。本文教學查看連接埠狀態、解讀連線狀態碼、常見連接埠分類與關閉危險埠口。
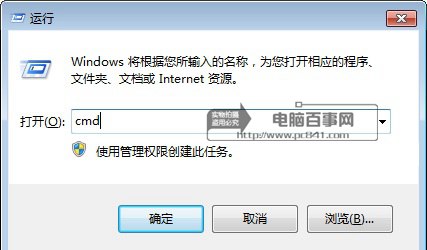
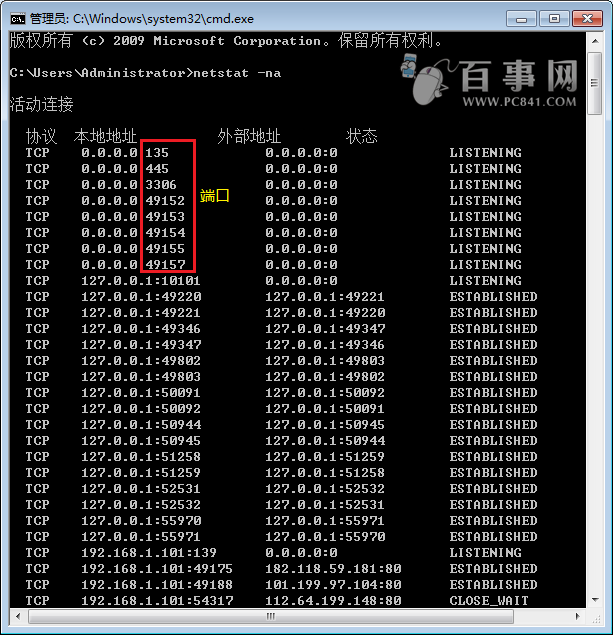
cmd (建議「系統管理員身分執行」)。netstat -na → Enter。
| 狀態 | 含義 | 典型場景 |
|---|---|---|
| LISTENING | 監聽中,等待連入 | Web伺服器(80/443)、資料庫(3306/1433)、SSH(22) |
| ESTABLISHED | 已建立連線,資料傳輸中 | 瀏覽網頁、下載檔案、遠端桌面、資料庫查詢 |
| TIME_WAIT | 主動關閉方等待 2MSL 確認對方收到 FIN | 大量短連線 (爬蟲、API 呼叫) 易產生大量 TIME_WAIT |
| CLOSE_WAIT | 被動關閉方等待應用程式發送 FIN | 應用程式未正確關閉 Socket,疑似洩漏 |
| SYN_SENT / SYN_RECEIVED | 三向交握進行中 | 連線建立瞬間 |
| 類別 | 範圍 | 特性 | 常見例子 |
|---|---|---|---|
| 知名埠 (Well Known) | 0-1023 | 系統服務綁定,需 root/Administrator 權限 | 21 FTP、22 SSH、25 SMTP、53 DNS、80 HTTP、443 HTTPS、3306 MySQL、3389 RDP |
| 登記埠 (Registered) | 1024-49151 | 應用程式向 IANA 登記,鬆散綁定 | 3389 RDP(舊)、5432 PostgreSQL、6379 Redis、8080/8443 替代 Web、27017 MongoDB |
| 動態/私有埠 | 49152-65535 | 客戶端暫時性連線來源埠 (Ephemeral Ports) | 瀏覽器連 Web 時的本地來源埠、資料庫客戶端連線來源埠 |
netstat -nab:顯示擁有連線的 **執行檔名稱** (需管理員權限),可識別哪個程式佔用埠口。netstat -an | findstr :80:篩選特定埠 (如 80)。netstat -an 5:每 5 秒自動重繪,即時監控。