Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

Windows 7 新架構:控制台主機 ConHost.exe 取代 CSRSS,徹底杜絕 Shatter Attack

編輯:Win7 系統基礎知識

從 CSRSS 到 ConHost:控制台應用程式的安全性大躍進

Windows 7 / Server 2008 R2 引入全新 ConHost.exe(控制台主機),徹底改變控制台應用程式(如 cmd.exe、nslookup.exe、telnet.exe)的 I/O 處理機制,從根本上封堵了早期版本存在的 Shatter Attack 特權提升漏洞。

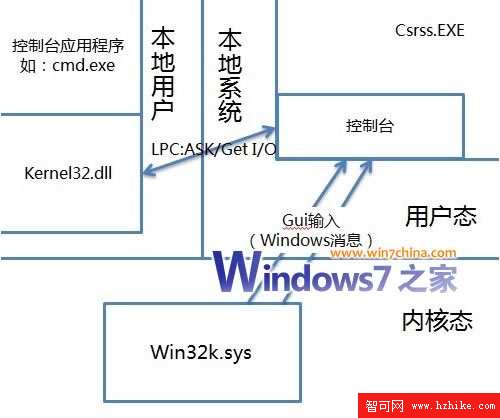
舊機制隱憂:CSRSS 權限過高

早期版本中,所有控制台應用程式透過 CSRSS.exe(Client/Server Runtime Subsystem) 協調輸入輸出。CSRSS 常駐於 Local System 權限,惡意程式可透過傳送訊息請求(LPC)誘導 CSRSS 執行高權限操作,造成特權提升。
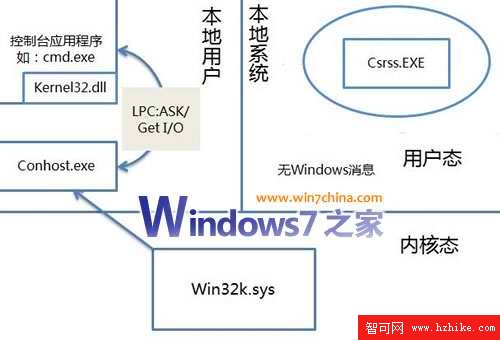
新架構:ConHost 與應用程式同權限運行

Win 7 將控制台應用程式置於 ConHost.exe 進程中,ConHost 與應用程式運行於相同安全性層級,不再透過 LPC 請求 CSRSS。任何企圖利用訊息機制提權的嘗試將失敗。
關鍵特性與管理啟示

  • 永久性變更: 無法透過登錄檔或群組原則強制回復「傳統模式」。
  • 升級前必測: 即使主要功能為 GUI,若後台呼叫控制台介面批次處理資料,升級前務必完整測試。
  • 疑難排解:
    • 先以管理員權限執行測試。
    • 用 Process Monitor 監控檔案/登錄檔存取權限。
    • 應用程式當機 → 收集 Crash Dump;停止回應 → 用 ADPlus 抓取該程式及 ConHost.exe 的 Dump。
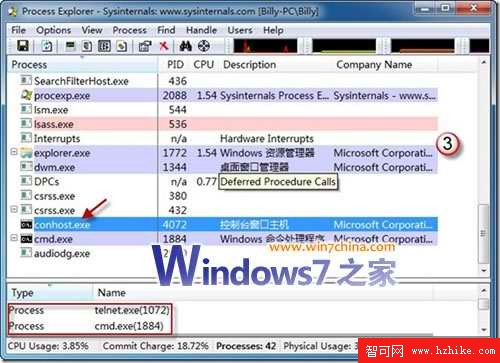
    • Process Explorer 可查看 ConHost 正處理哪些父/子進程(如從 CMD 啟動 Telnet)。
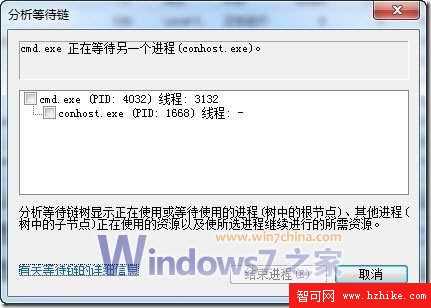
    • 資源監視器的「分析等待鏈」可觀察 ConHost 等待情況。

結語

ConHost 不僅是架構重構,更是安全性里程碑。IT 管理員與開發者應將其納入遷移測試清單,確保業務應用在 Windows 7 平台平穩運行。

Copyright © Windows教程網 All Rights Reserved