Windows 7 的開機自啟動項分散在多處,病毒木馬最愛藏匿其中。掌握這五大核心位置,才能徹底掌控電腦啟動流程,杜絕惡意軟體偷跑。
C:\Documents and Settings\Administrator\「開始」功能表\程式\啟動HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run任何捷徑丟進這裡,開機即自動執行,且極易被外部程式增刪。
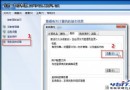
輸入 msconfig 呼叫,包含三個關鍵分頁:
shell=explorer.exe 後若掛載額外程式,極可能是掛馬。load= / run= 可掛載任意 .exe,同樣高風險。常見位置包括但不限於:
HKLM\Software\Microsoft\Windows\CurrentVersion\RunHKLM\Software\Microsoft\Windows\CurrentVersion\RunOnceHKCU\Software\Microsoft\Windows\CurrentVersion\RunHKLM\System\CurrentControlSet\Services建議:安裝新軟體前後對比登錄快照,發現可疑鍵值(哪怕偽裝成 system、Windows 等名稱)立即刪除;平時可搭配登錄監視器即時防禦。
位於 %Windir%,系統安裝程式常用它在重開機時刪除暫存檔。惡意程式若植入刪除指令,可在重啟時銷毀證據,極難發現。定期以記事本檢視內容,若見不明刪除指令需高度警惕。
雖屬舊制,但特定編程手法仍可在 DOS 階段載入程式,繞過 Windows 防禦。精通 DOS 程式設計者常利用此特性實現隱蔽自啟動。
掌握這五大藏身處,配合「魔方」等工具輔助,即可構建全方位開機防線,讓電腦啟動乾淨、高效、安全。