擔心區域網路內他人未經授權存取您的電腦?Windows 7 提供多層防護機制,從監控連線、管理共享、停用高風險帳號到強化群組原則,以下整理 8 項關鍵設定,助您建立安全防線。
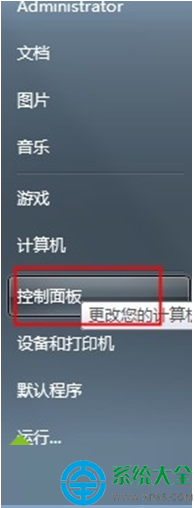
右鍵「電腦」→「管理」→「共用資料夾」,可檢視「共用」、「工作階段」、「開啟的檔案」三大項,隨時掌握誰在存取您的資源,並可中斷可疑連線。
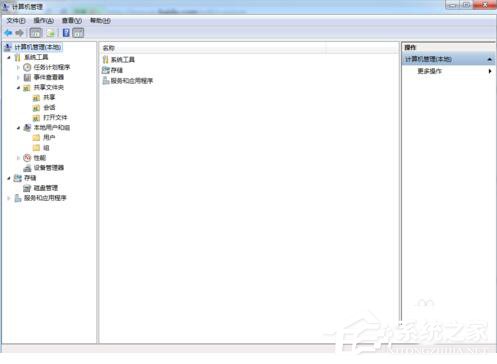
在「共用」頁面可新增/刪除共用資料夾,並設定讀取/寫入權限,避免敏感資料外洩。
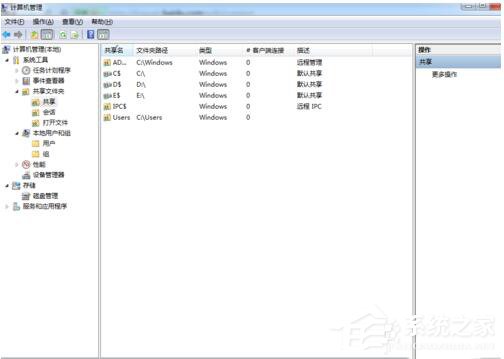
「工作階段」顯示來訪者使用者名稱、IP、開啟檔案數及連線時間,右鍵可強制中斷連線。
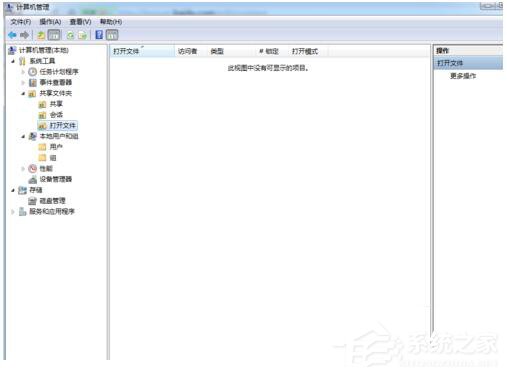
「開啟的檔案」列出所有被遠端開啟的檔案,可選擇關閉特定或全部檔案。
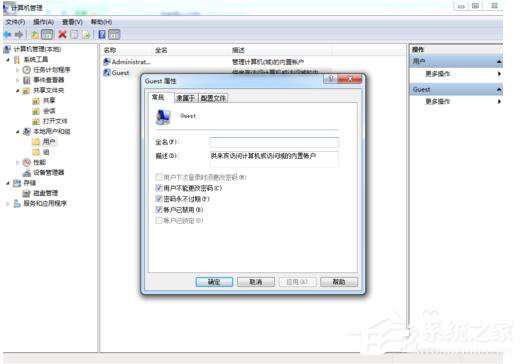
Guest 帳號是網路入侵的常見跳板,請至「本地使用者和群組」停用它。
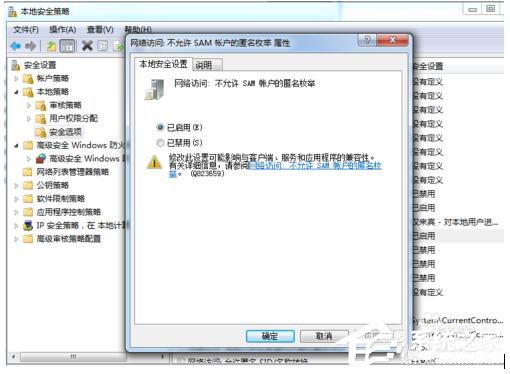
執行 gpedit.msc → 電腦設定 → Windows 設定 → 安全性設定 → 本地原則 → 安全性選項 → 「對匿名連線的額外限制」設為「無存取權限」或「不允許列舉 SAM 帳號和共用」。
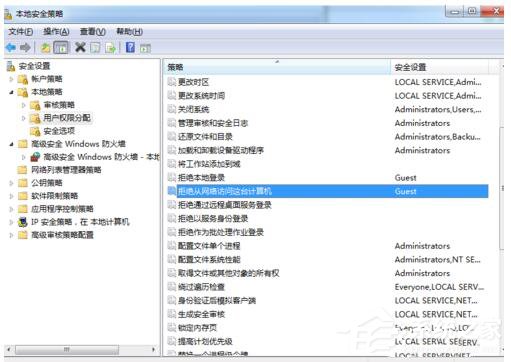
同樣在群組原則中,於「拒絕從網路存取這台電腦」加入 Guest、Anonymous 等高風險帳號。
若系統核心已被植入後門,上述設定可能失效,建議備份資料後重新安裝作業系統。
建議搭配防火牆、防毒軟體與定期更新修補程式,構建纵深防禦體系。