ARP 病毒透過偽造 ARP 回應將閘道 MAC 位址改為攻擊者 MAC,導致區域網路斷網/竊聽。清除流程:CMD 查看本機 IP/MAC → arp -a 檢視快取表 → arp -d 刪除快取 → 對比閘道真實 MAC 找出攻擊源 IP → 該機器全盤掃毒 → 開啟防火牆/ARP 防護防再次入侵。
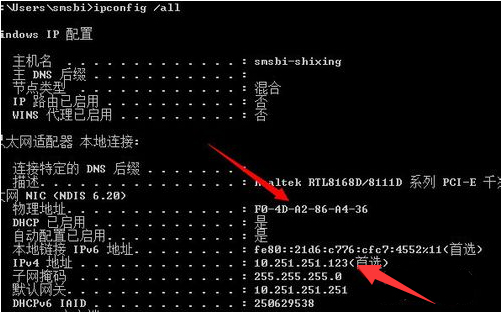
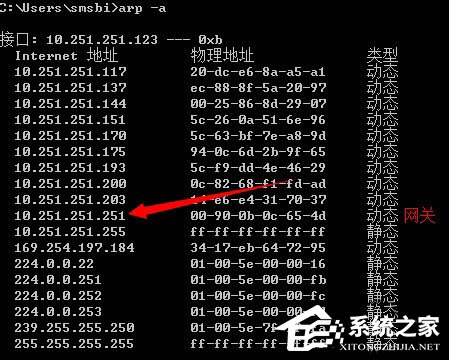
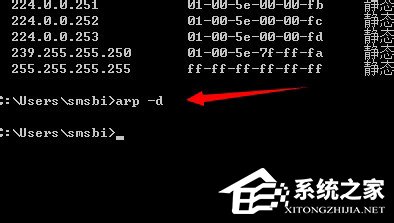
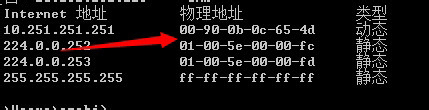
cmd 開啟命令提示字元。ipconfig /all → 記錄本機 IP、MAC、閘道 IP。arp -a → 查看快取表中閘道 IP 對應的 MAC,**若與步驟 2 閘道 MAC 不同 → 該 MAC 為攻擊者**。arp -d → 刪除本機 ARP 快取表(重新學習正確對應)。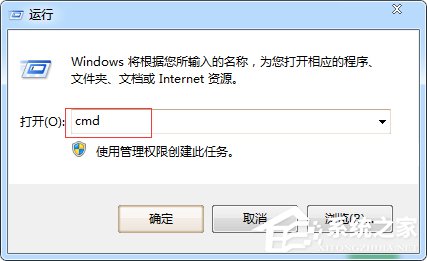
arp -s 閘道IP 閘道真實MAC 寫死對應(需管理員權限,重開機失效,可寫入啟動腳本)。