工作管理員看到 Winlogon.exe 就以為中毒?它其實是 Windows 核心登入管理程序,負責使用者登入/登出、安全注意序列(Ctrl+Alt+Del)、桌面載入。但病毒極愛偽裝成它,本文教您三步驟精準辨識真偽。
C:\Windows\System32\winlogon.exelogonui.exe 與 6 個特定 DLLWinlog0n.exe 即為偽裝)執行 Sysinternals Autoruns → 篩選 Winlogon → 正常僅應有:
logonui.exe + *.dll (共 6 個已知合法 DLL)
若出現不明 .exe/.dll → 高度可疑,請送毒碼分析。
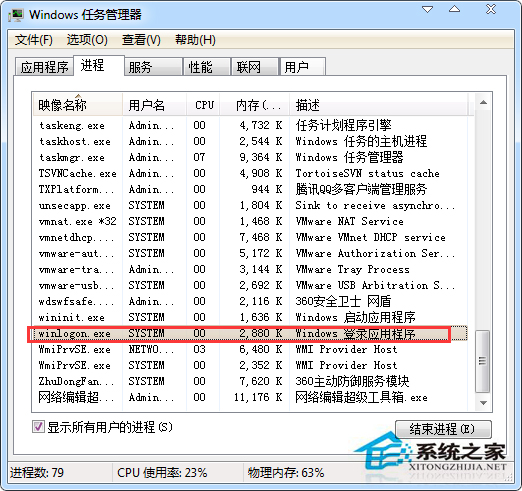
結論:Winlogon.exe 本身非病毒,但為高價值偽裝目標。定期驗證路徑、帳戶、網路行為,配合 Autoruns 深度檢查,才能確保系統純淨。
Win7 VMware Workstation 徹底卸載乾淨:四步驟清除服務、進程、網卡、殘留檔案
Win7 關閉 Intel 快速儲存技術 (IRST) 釋放資源:從托盤圖示到完整解除安裝
Win7 任務列縮圖不顯示文字?關閉「啟用桌面合成」恢復文字預覽
Word 快速分頁鍵:Ctrl + Enter 一鍵插入分頁符,跨版本通用
修改登錄檔發揮大容量記憶體優勢?Win 7 內建機制已足夠,手動調整效果有限
Win7 無法複製貼上文字四大修復:重開機、結束干擾進程、重啟 Explorer、建立 Clipboard 資料夾