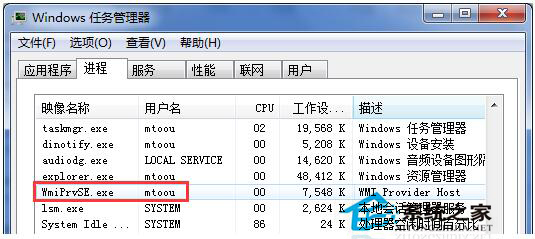
WmiPrvSE.exe (WMI Provider Host) 是 Windows 管理規範(WMI)的提供者主機進程,負責在獨立程序中載入 WMI 提供者,防止單一提供者失敗導致整個 WMI 服務崩潰。正常路徑:C:\Windows\System32\wbem\WmiPrvSE.exe。本文完整解析「來源與功能、多實例機制、病毒偽裝特徵、停用指令」,附技術細節參數。
一、來源與核心功能
- 自 Windows XP 起,WMI 採「共享服務宿主」架構:核心
WinMgmt.exe 載入 Svchost.exe,提供者載入獨立 WmiPrvSE.exe。
- 功能:處理 WMI 查詢、事件通知、方法調用,支援系統管理員/開發者透過 WMI 管理桌面、應用程式、網路資訊。
- 可同時執行多個實例,分別在
LocalSystem、NetworkService、LocalService 或使用者帳號下運行。
二、正常技術參數(範例)
啟動命令列:C:\Windows\System32\wbem\WmiPrvSE.exe
工作集:~7 MB  峰值:~7 MB
虛擬大小:~45 MB  峰值:~46 MB
執行緒數:7
檔案版本:5.1.2600.2180 (XP) / 更高版本對應更新
三、病毒偽裝判斷標準
| 徵兆 | 判斷 |
|---|
檔案不在 C:\Windows\System32\wbem\ | 極高機率為病毒(如 IRCBot 蠕蟲、Sonebot 後門) |
| 任務管理器出現過多 WmiPrvSE.exe 同時運行 | 可能為流氓軟體濫用 WMI,或惡意程式偽裝 |
| 佔用極高 CPU/記憶體持續不釋放 | 可能為提供者迴圈/死循環,或惡意程式挖礦 |
| 系統彈出 WmiPrvSE.exe 應用程式錯誤 | 檢查事件檢視器錯誤模組,若為非系統 DLL 疑似中毒 |
相關已知惡意程式:W32/SillyFDC-AW(USB 自動執行蠕蟲)、W32/Sonebot-B(後門木馬,受控端稱「肉雞」)。
四、應對與停用指令
- 首選: 更新殺毒軟體病毒碼 → 全盤深度掃描 → 隔離/刪除惡意檔案。
- 若確為系統提供者異常(XP SP2 已知記憶體洩漏): 安裝微軟修補程式 KB925623。
- 強制停用(不建議常態使用,會失去 WMI 管理功能):
管理員 CMD 執行:
reg add "HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\wmiprvse.exe" /v debugger /t reg_sz /d debugfile.exe /f
五、核心建議
- 不認識進程別輕易結束/刪除,WmiPrvSE.exe 為核心管理基礎設施。
- 異常時優先「查毒 → 修補程式 → 事件檢視器分析」,最後才考慮停用。
- 企業環境建議部署 EDR 監控 WMI 活動,偵測惡意程式濫用 WMI 進行側向移動/持久化。
理解 WmiPrvSE.exe 為 WMI 提供者主機而非病毒,掌握偽裝判斷與應對原則,即可在 Win7 環境中正確處理此進程相關異常。