services.exe 佔 CPU 100%services.exe 為合法系統服務控制管理器 (路徑 C:\Windows\System32\services.exe),但 **W32.Randex.R / Sober.P 木馬** 偽裝同名檔案放在 %SystemRoot%\System32 或 Connection Wizard\Status 目錄,竊取密碼、開後門。
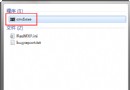
services.exe (看路徑/簽署者) → 右鍵「結束程序」。C:\Windows\System32 (或可疑目錄) → 找偽裝 services.exe → **刪除** (需取得權限/安全模式操作)。regedit → 定位:HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Runservice = %Windir%\services.exe -serv 等可疑啟動項。
| 特徵 | 合法系統 services.exe | 木馬偽裝 services.exe |
|---|---|---|
| 路徑 | C:\Windows\System32\services.exe | 其他路徑 (Temp, AppData, Connection Wizard...) |
| 數位簽章 | Microsoft Windows Publisher | 無 / 異常簽章 |
| 啟動方式 | 系統服務自動啟動 | Run 鍵值 / 計劃工作 / 服務偽裝 |
| CPU 佔用 | 極低 (近 0%) | 持續高佔用 (50~100%) |
• 實時防毒 + 定期全盤掃描。
• 不執行來源不明 .exe/.scr/.bat。
• 保持系統/軟體更新、關閉不必要共用/服務。