Win7 以安全為核心重寫,採用安全開發生命週期(SDL),通用準則 EAL 4 認證,符合 FIPS 140-2 標準。本文系統性介紹 Win7 安全架構與實務部署。
核心內部防護機制
- 核心修補防護:防止未授權修補核心程式碼。
- 服務強化:服務以最低權限執行,隔離損害範圍。
- 資料執行防護 (DEP):阻止非執行區域執行程式碼。
- 位址空間配置隨機化 (ASLR):隨機化記憶體配置,增加攻擊難度。
- 強制完整性等級:限制低完整性程序寫入高完整性物件。
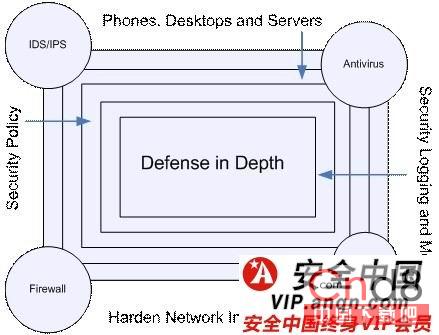
縱深防禦策略
多層次防護:周邊防火牆 → 主機防火牆 → 應用程式白名單 (AppLocker) → 核心防護 → 資料加密。單一層失效仍有後續層阻擋。
關鍵實務建議
- 啟用自動更新、BitLocker 加密、Windows 防火牆、SmartScreen 篩選器。
- 建立災難復原計畫(DRP),定期演練備份還原。
- 審計與日誌監控:追蹤登入嘗試、權限變更、可疑活動。
- 家庭/個人用戶同樣需部署良好計畫,遭遇惡意軟體無法清除時,重灌系統為最後防線。
安全非一次設定,需持續審視、調整、演練,才能立於不敗之地。