VMware Workstation 提供三種網路模式:**Bridge(橋接)**、**NAT(網址轉換)**、**Host-Only(僅主機)**。理解其底層機制,才能靈活搭建測試環境、解決連線問題。本文結合原理圖解、實驗驗證與配置指南,深度剖析三種模式。
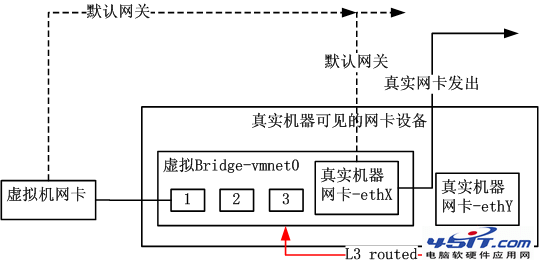
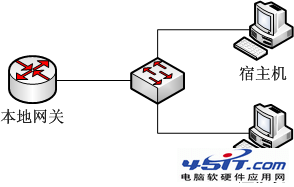
原理: 虛擬網卡透過 vmnet0(二層橋接設備)直接橋接到宿主機實體網卡所在網段。虛擬機獲取與宿主機同網段的 IP(靜態或 DHCP),在區域網路中與實體機平級可見。
優點: 設定簡單,虛擬機可直接訪問區域網資源、被其他機器訪問。
缺點: 非 DHCP 環境易發生 IP 衝突;虛擬機暴露在區域網,安全性較低。
拓撲: VM NIC ↔ vmnet0 (Bridge) ↔ Physical NIC ↔ LAN
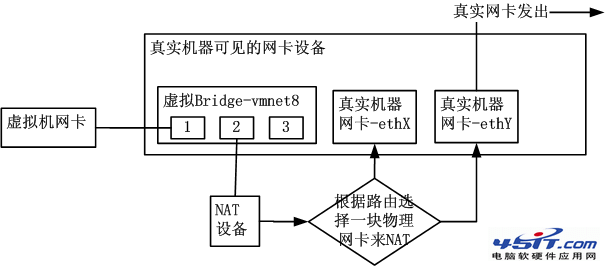
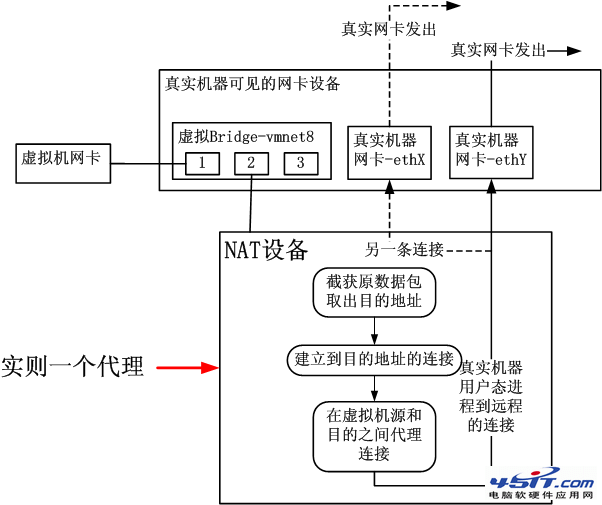
原理: 虛擬網卡連接 vmnet8(三層 NAT 設備)。VMware 以**用戶態進程 (vmnet-natd)** 實現 NAT,而非核心層封包轉發。虛擬機發起的連線被 NAT 進程攔截,由宿主機身份重新發起連線,再將回應轉發給虛擬機。
關鍵實驗證明:
telnet 74.125.128.94 80(只能發 SYN)。lsof -p 顯示 NAT 進程已與目標建立 ESTABLISHED 連線。副作用: 目標主機連線統計可能不準(虛擬機未真連成功,宿主機 NAT 卻已建連);某些協議(如 FTP 主動模式、IPsec)可能受阻。
拓撲: VM NIC ↔ vmnet8 (NAT Device/User-space Proxy) ↔ Host Physical NIC ↔ Internet
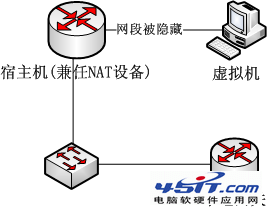
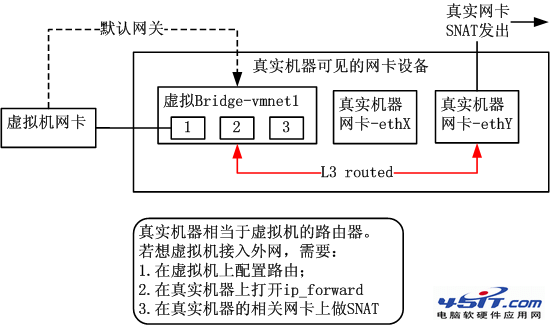
原理: 虛擬網卡與宿主機虛擬網卡 vmnet1 直接相連,構成隔離的私有網路。預設無外網訪問能力。
讓虛擬機上網(將宿主機作路由器):
vmnet1 IP。sysctl -w net.ipv4.ip_forward=1sysctl -w net.inet.ip.forwarding=1Tcpip\Parameters\IPEnableRouter=1iptables -t nat -A POSTROUTING -o <外網卡> -j MASQUERADE拓撲: VM NIC ↔ vmnet1 (Host-Only Switch) ↔ Host vNIC ↔ (Routing/SNAT) ↔ Internet
| 虛擬網卡 | 用途 | 層級 | 可見性 | 備註 |
|---|---|---|---|---|
| vmnet0 | Bridge | 二層 (純橋接) | 宿主機不可見 | 橋接實體網卡,無三層功能 |
| vmnet1 | Host-Only | 三層 | 宿主機可見 (有 IP) | 同時也是 Bridge,但未橋接實體網卡 |
| vmnet8 | NAT | 三層 | 宿主機可見 (有 IP) | 內建 DHCP、NAT 代理進程 |
每種模式均可掛載 DHCP 服務為虛擬機分配 IP。可在「虛擬網路編輯器」中自訂 vmnet 分配。